#1
 skydive-project/skydive
一个开源实时网络拓扑与协议分析器
 owasp-dep-scan/dep-scan
Next-generation dependency vulnerability scanner with reachability analysis, SBOM generation, license audit, and container image scanning for CI/CD…
 controlplaneio/kubesec
Kubernetes 资源的安全风险分析
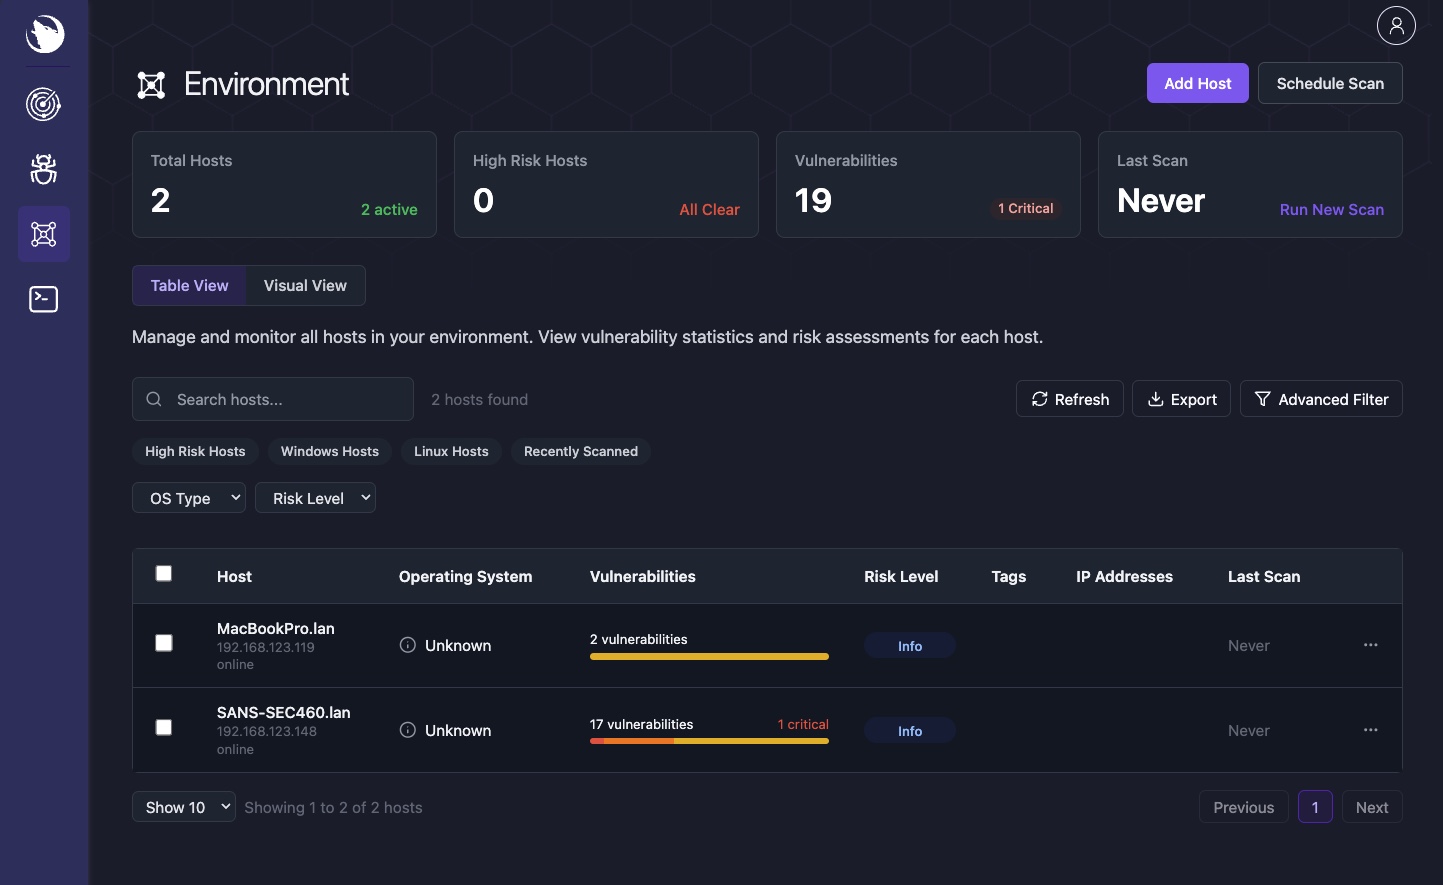 siriusscan/sirius
开源漏洞扫描器,具备自动网络发现、基于CVE的检测、CVSS评分、风险仪表盘、通过gRPC的远程代理,以及面向企业安全团队的现代化Web界面。
 securecodebox/securecodebox
Kubernetes原生安全扫描编排器,通过将多个开源扫描器集成到CI/CD管道中,自动化持续漏洞检测。

 mongodb/kingfisher
检测密钥 + 实时验证。映射影响范围。快速撤销。使用 CLI 或嵌入 Rust 和 Python。
 lxc/incus-os
不可变Linux操作系统镜像,针对运行Incus容器和虚拟机进行了优化,支持UEFI安全启动、TPM 2.0磁盘加密,并具备自动化镜像构建功能,适用于安全基础设施部署。
 stealthcopter/deepce
Docker 枚举、权限提升与容器逃逸 (DEEPCE)
 mozillazg/ptcpdump
基于 eBPF 的数据包分析器,能够捕获网络流量,并自动添加进程、容器和 Kubernetes Pod 元数据注释,支持 tcpdump 兼容的过滤和 PcapNG 输出。
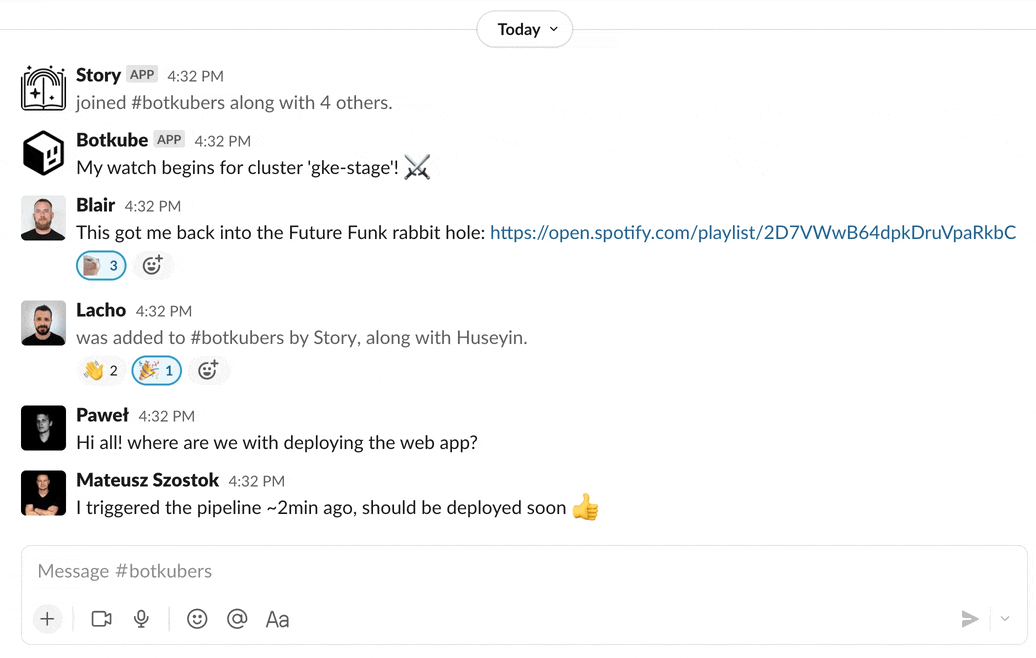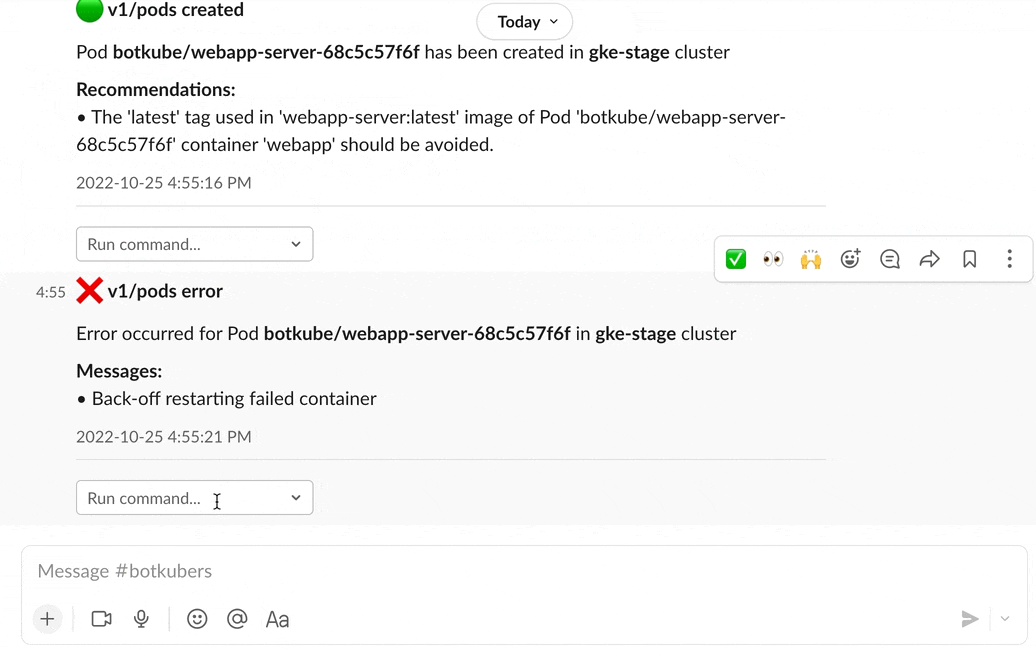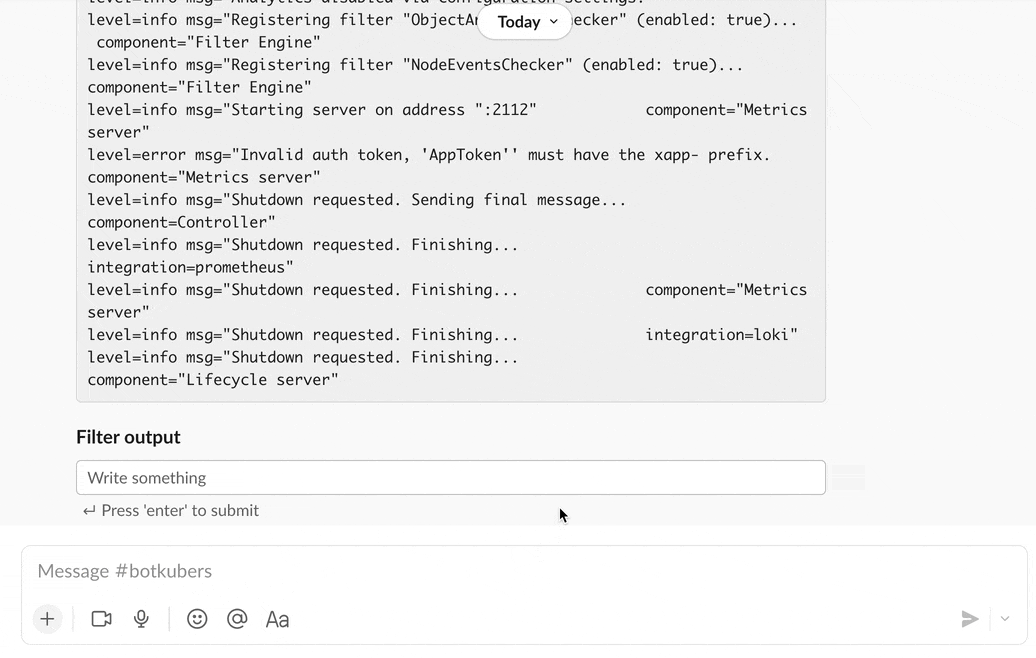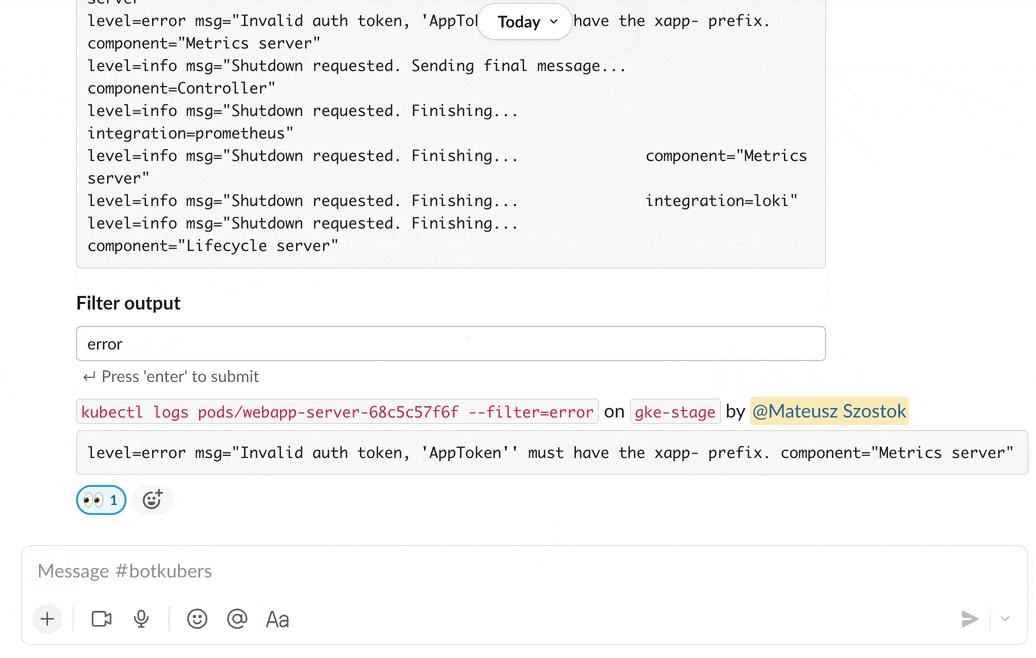 kubeshop/botkube
一款帮助你监控Kubernetes集群、调试关键部署并提供标准实践建议的应用。
 al0ne/linuxcheck
Linux应急处置/信息搜集/漏洞检测工具,支持基础配置/网络流量/任务计划/环境变量/用户信息/Services/bash/恶意文件/内核Rootkit/SSH/Webshell/挖矿文件/挖矿进程/供应链/服务器风险等13类70+项检查
 trailofbits/claude-code-devcontainer
用于在绕过模式下安全运行 Claude Code 的沙箱化开发容器。专为安全审计和不受信任的代码审查而构建。
 kunai-project/kunai
基于eBPF的Linux安全监控与威胁猎手,提供按时间顺序排列、具备容器感知能力的事件,并支持基于主机的关联分析,适用于事件响应和取证分析。
 mgeeky/packmypayload
一个将载荷打包到输出容器中,以规避Mark-of-the-Web标志并演示与容器文件格式相关风险的概念验证(PoC)。支持:ZIP, 7zip, PDF, ISO, IMG, CAB, VHD, VHDX
 aquasecurity/starboard
已被 https://github.com/aquasecurity/trivy-operator 取代
 metarget/metarget
Metarget 是一个提供脆弱基础设施自动化构建的框架。