
 #1

 tencent/ai-infra-guard
一个全栈 AI 红队平台,通过 Agent Scan、Skills Scan、MCP scan、AI Infra scan 和 LLM 越狱评估来保障 AI 生态系统的安全。
 microsoft/azurelinux
加固的、针对Azure优化的Linux发行版,基于Fedora源码构建,采用RPM包管理、供应链安全及声明式配置,适用于云原生工作负载。
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 fabacab/awesome-cybersecurity-blueteam
:computer:🛡️ 为网络安全蓝队精心策划的精选资源、工具及其他精彩内容合集。
 greenbone/openvas-scanner
该仓库包含 Greenbone Community Edition 的扫描器组件。
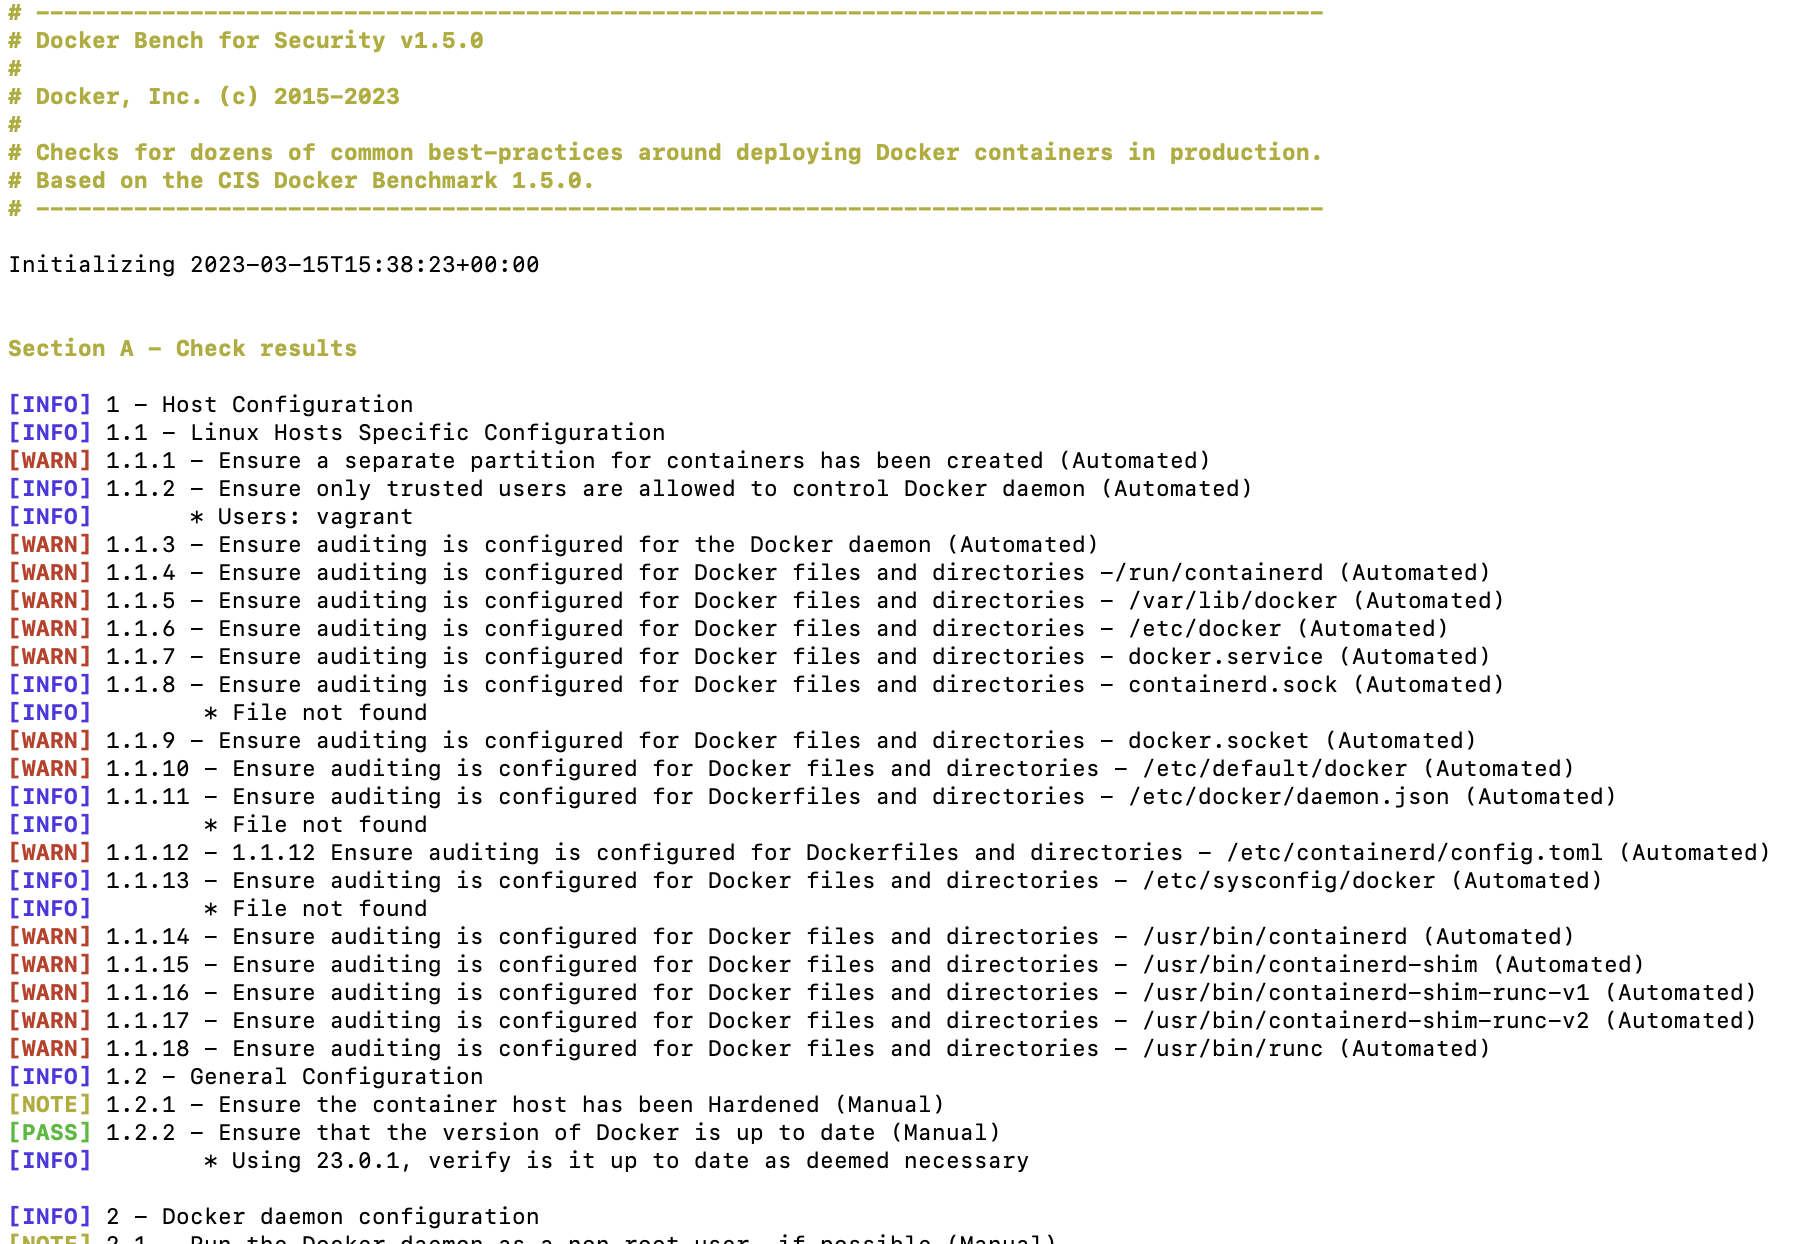 docker/docker-bench-security
The Docker Bench for Security 是一个脚本,用于检查在生产环境中部署 Docker 容器时的数十项常见最佳实践。
 open-policy-agent/gatekeeper
Kubernetes 策略引擎,提供基于 OPA 的准入控制、变更和审计功能,用于强制实施安全与合规配置。
 anthropic-experimental/sandbox-runtime
A lightweight sandboxing tool for enforcing filesystem and network restrictions on arbitrary processes at the OS level, without requiring a container.
 microsoft/litebox
一个注重安全的库操作系统,支持内核态和用户态执行。
 smol-machines/smolvm
An embeddable, portable, branchable virtual machine to safely run Agents locally.
 openziti/ziti
零信任网络平台,通过加密身份、基于策略的访问和端到端加密使服务不可见。替代VPN,保护物联网,无需开放端口即可连接多云环境。
 complianceascode/content
生成 SCAP、Ansible、Bash 和 CEL 安全内容,用于 Linux 主机、容器和 Kubernetes 的合规性评估与自动化加固。
 nolabs-ai/nono
agent runtime security - zero trust, zero setup, zero latency agent sandboxing
 domcyrus/rustnet
针对终端进行按进程的网络监控,具备深度包检测功能。跨平台,沙箱化。









