#1

 j3r1ch0123/cve-2025-9074
在Docker中发现了一个新漏洞。发现该漏洞的功劳归于Felix Boulet。
 aquasecurity/trivy-module-wordpress
用于 WordPress 的 Trivy 示例模块
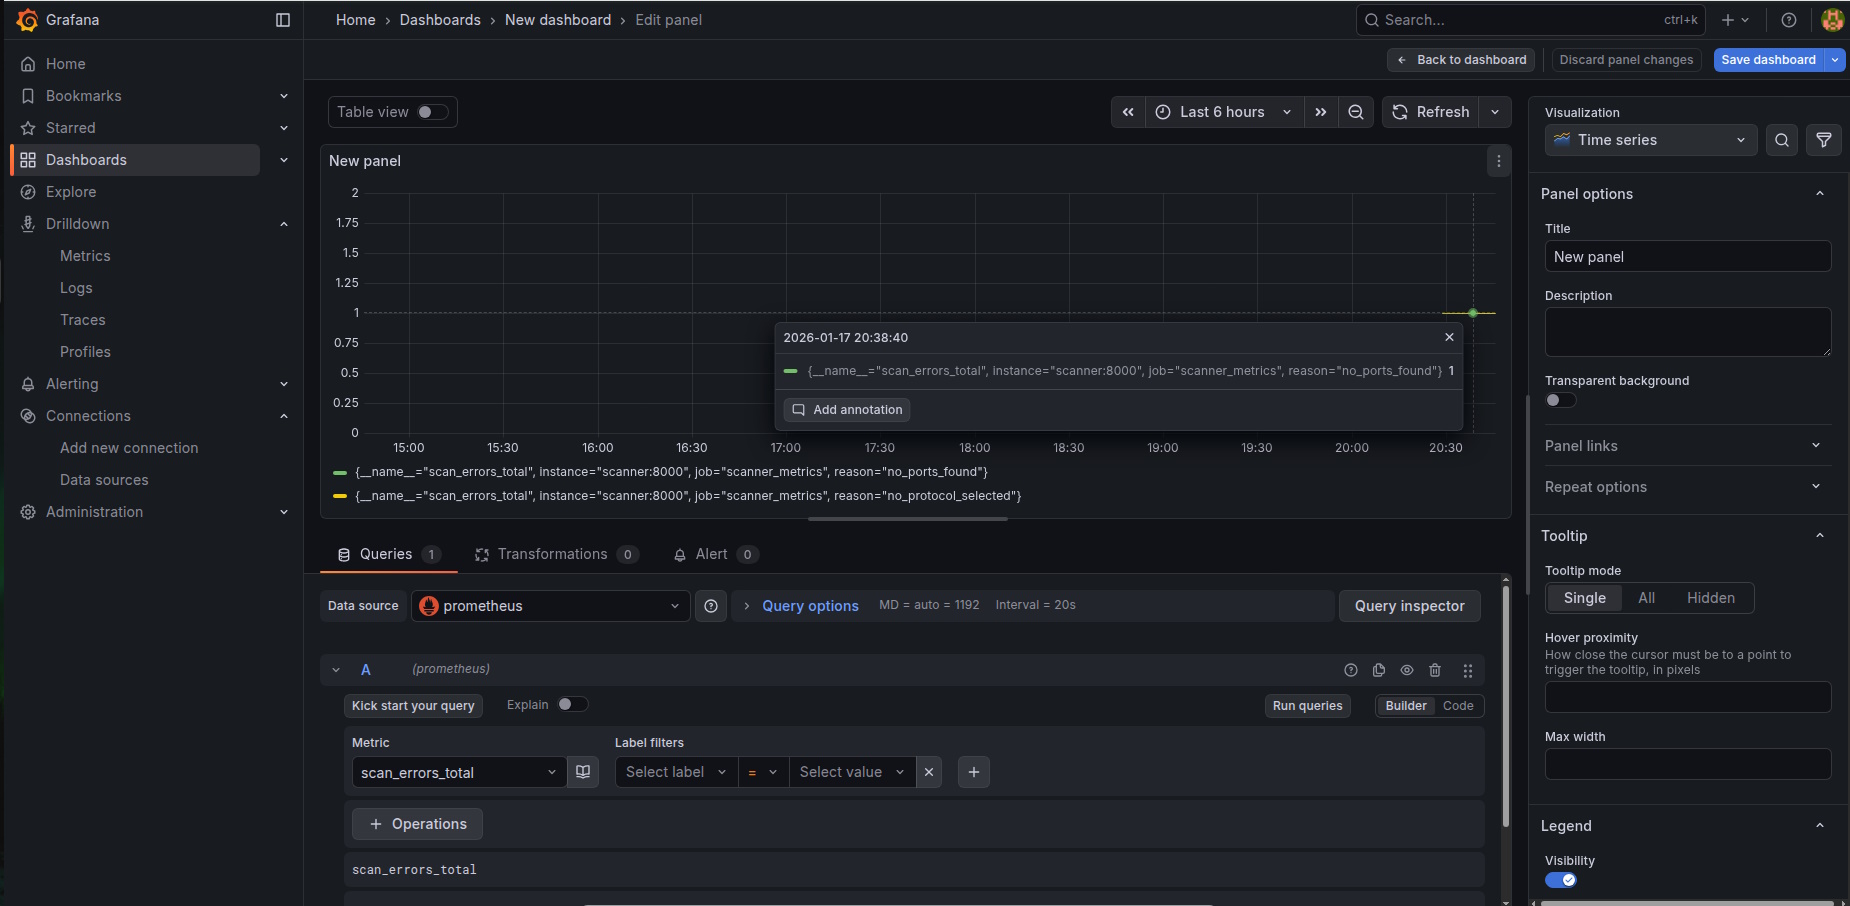 znakar/sharktooth
端口扫描器,集成Docker与Prometheus+Grafana。一款用于网络审计的工具,支持多线程和实时监控。
 imlzw/kubernetes-1.12.3-all-auto-install
个人整理的Centos7.x + Kubernetes-1.12.3 + Dashboard-1.8.3 无 CVE-2018-1002105 漏洞的master节点全自动快速一键安装部署文件,适用于测试环境,生产环境的快速安装部署
 libasmon/exploite-cve-2023-30212-vulnerability
Docker 环境并利用 CVE-2023-30212 漏洞VE-2023-30212 是一个影响 OURPHP 7.2.0 及更早版本的安全漏洞。该漏洞允许跨站脚本(XSS)攻击。
 hi-unc1e/cve-2025-1974-poc
CVE-2025-1974 的 PoC,修改自全球首个 PoC~
 h4wkst3r/dop2mop
OpenGraph 收集器,用于 BloodHound,可映射从 DevOps 到 MLOps 基础设施的攻击路径,收集 CI/CD 管道、服务主体和 ML 平台资源,以进行横向移动分析。
 clickswave/limeyard
一个故意存在漏洞的 Docker 实验环境,具有可路由的 DNS 资产和每个目标对应的机器可读答案密钥,可在本地对扫描器的精确率、召回率和范围进行评分。
 knqyf263/cve-2018-16509
Ghostscript -dSAFER沙箱绕过漏洞(CVE-2018-16509)的Docker化概念验证利用,通过恶意图像处理实现远程代码执行。
 seanrickerd/cve-2024-53677
CVE-2024-53677 的脆弱环境与漏洞利用
 flowerwitch/cve-2026-85706_docker_exp
Docker-based reproduction environment and PoC for CVE-2026-85706, demonstrating GitLab LFI bypass via .json suffix and trailing slash path tricks.
 vvpoglazov/cve-2024-41110-checker
基于并行SSH的扫描器,用于检测Docker安装中的CVE-2024-41110,识别受影响版本和AuthZ插件,并生成修复方案。
 masahiro331/kube-trivy
Trivy 用于 Kubernetes
 ssst0n3/poc-cve-2024-0132
CVE-2024-0132的概念验证漏洞利用,通过NVIDIA容器工具包实现容器逃逸,允许从容器内部访问宿主文件系统并调用Docker守护进程API。
 dmcdtc/openvz-cve-patch-2026
GhostLock - CVE-2026-43499 向后移植补丁,适用于 openVZ 7
 666asd/cve-2024-23653
概念验证,演示CVE-2024-23653——一种通过恶意Dockerfile前端实现的BuildKit容器逃逸,利用buildctl检查进程能力。
 neuralinhibitor/xzwhy
XZ Utils CVE-2024-3094 的 Kubernetes POC