#1
 hmlio/vaas-cve-2014-0160
漏洞即服务:展示CVS-2014-0160,又名Heartbleed
 aquasecurity/trivy-enforcer
[实验性] 用于镜像保障的 Kubernetes Operator
 t0kx/privesc-cve-2015-5602
Sudo <= 1.8.14 本地权限提升与存在漏洞的容器
 kamalsrini/sentinel-cve
CLI工具,用通俗英语解释CVE并扫描仓库以评估影响。由Claude驱动。
 xvnpw/k8s-cve-2021-43557-poc
CVE-2021-43557 的 PoC
 wantasticapp/wantasticcore
AIO 云管理服务器
 bhdresh/cve-2018-11776
用于 CVE-2018-11776 的易受攻击的 docker 容器
 jas502n/cve-2019-5736
CVE-2019-5736 的漏洞利用程序:通过 docker exec 触发的 runc 容器逃逸,用载荷覆盖主机 docker-runc 二进制文件。
 tabbysable/poc-2020-8559
Kubernetes CVE-2020-8559的概念验证漏洞利用
 ugurrates/teampcp-supply-chain-attack
CVE-2026-33634 (CVSS 9.4) — 2026 年迄今为止最具影响力的 CI/CD 供应链攻击。
 nccgroup/abstractshimmer
containerd 中 CVE-2020-15257 的概念验证。
 seanrickerd/cve-2026-31431
针对 Linux 内核 CVE-2026-31431 的漏洞利用,通过 authencesn AEAD 操作导致页缓存损坏,针对容器和 OpenShift 环境中的权限提升。
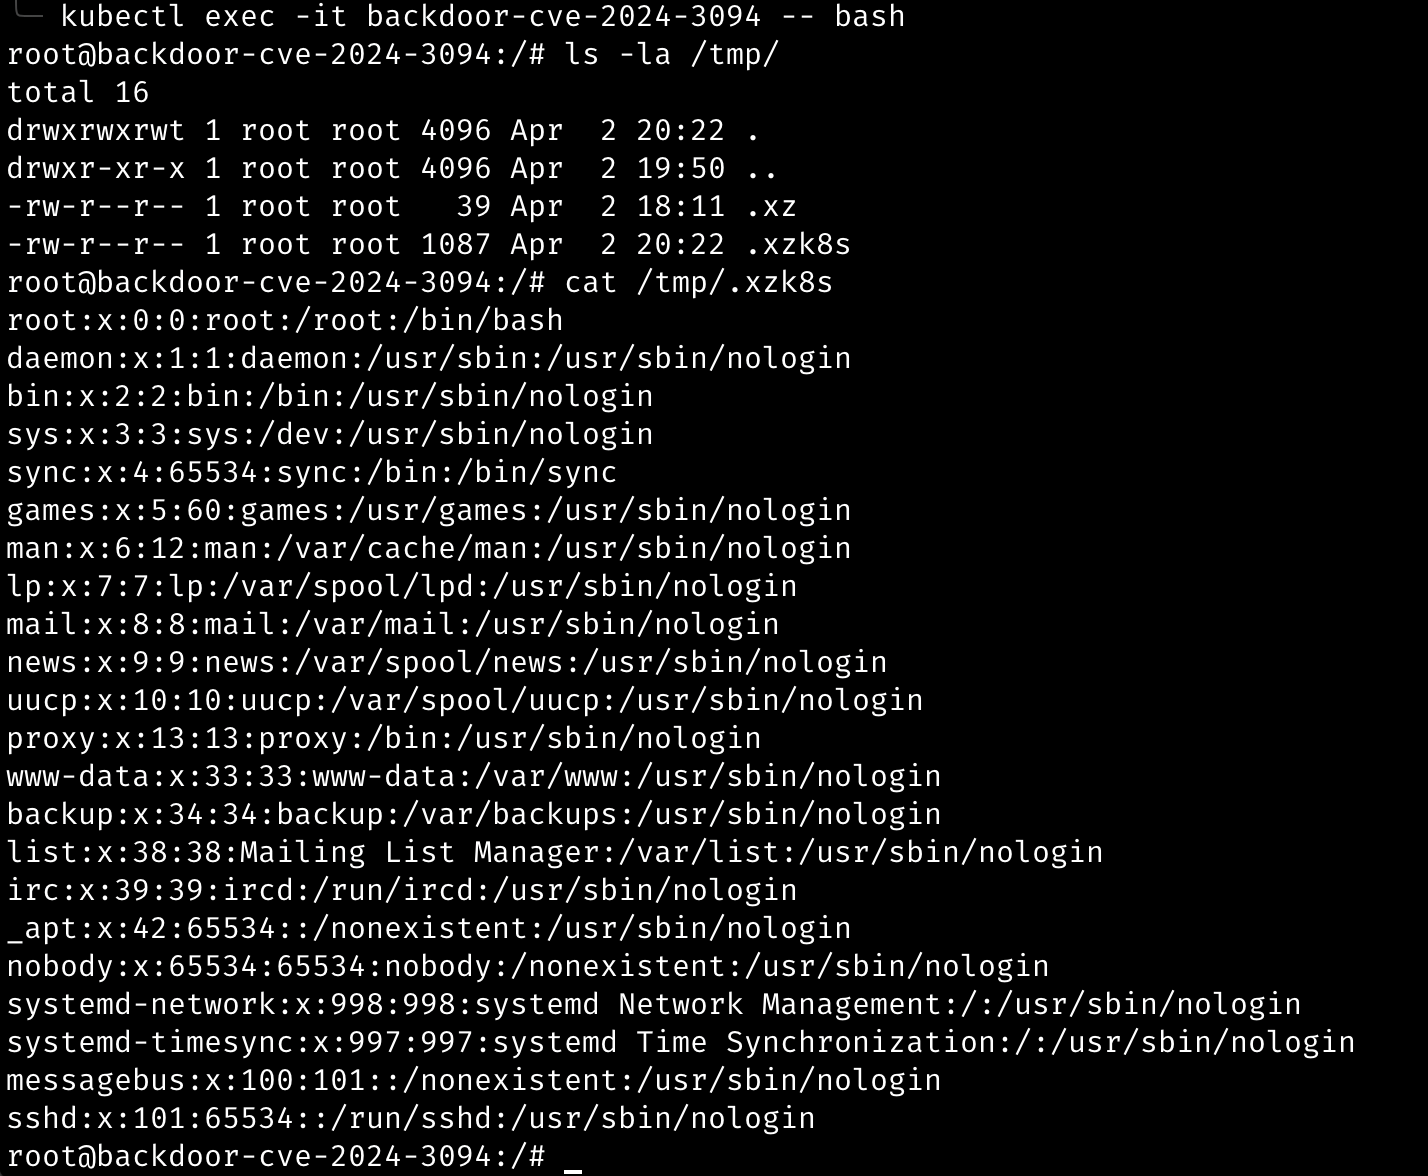 r0binak/xzk8s
用于复现 CVE-2024-3094 的 Dockerfile 和 Kubernetes 清单
 jq6l43d1/proxmox-lxc-docker-fix
针对 CVE-2025-52881 的规避方案:修复因 AppArmor 与 runc 1.2.7+ 不兼容而导致的 Proxmox LXC 容器中 Docker/Podman 故障。适用于 community-scripts 的通用封装器,可自动配置 AppArmor。
 sofianehamlaoui/cve-2022-0492-checker
一个用于检查容器环境是否容易受到通过CVE-2022-0492导致的容器逃逸漏洞影响的脚本。
 spiralbl0ck/cve-2023-1206-cve-2025-40040-cve-2024-49882
3个Linux内核漏洞链,用于安全通信应用,利用侧信道建立密钥并建立隐蔽通道;