
Skip to content
KitploitKITPLOIT
工具漏洞利用博客
Log in
提交
工具漏洞利用博客
提交

黑客、渗透测试和网络安全工具,武装您的安全武器库!

Kitploit 是一个黑客、网络安全和渗透测试工具的目录。发现最新的项目更新,查找漏洞、分析系统、自动化测试并加强你的安全。

订阅源联系隐私© 2026 Kitploit

工具目录

分类

查看所有分类
Loading categories
容器逃逸 — 第 7 页 | Kitploit
分类

容器逃逸

容器突破技术、权限提升和沙箱逃逸测试工具。

Kitploit 推荐

精选工具

10 已选择
deepce preview#1

deepce

GitHubstealthcopter/deepce
1.6k10个月前
CDK preview#2

CDK

GitHubcdk-team/cdk
4.7k5个月前
peirates preview#3

peirates

GitHubinguardians/peirates
1.5k6天前
kube-hunter preview#4

kube-hunter

GitHubaquasecurity/kube-hunter
5.1k2年前
kubesploit preview#5

kubesploit

GitHubcyberark/kubesploit
1.2k1年前
badPods preview#6

badPods

GitHubbishopfox/badpods
7069个月前
kubernetes-goat preview#7

kubernetes-goat

GitHubmadhuakula/kubernetes-goat
5.7k6个月前
kubescape preview#8

kubescape

GitHubkubescape/kubescape
11.6k14小时9分前
kube-bench preview#9

kube-bench

GitHubaquasecurity/kube-bench
8.1k15天前
falco preview#10

falco

GitHubfalcosecurity/falco
9.5k13小时35分前
最新相关性最受欢迎最近更新
215 结果
CVE-2026-41900-POC preview

CVE-2026-41900-POC

GitHubchristbowel/cve-2026-41900-poc

CVE-2026-41900 的概念验证漏洞利用程序,该漏洞是 OpenLearnX 中通过容器卷挂载实现的一种未认证远程代码执行漏洞,可导致 /tmp 目录泄露及命令执行。

vulnerability-analysisexploitationweb-application-exploitation+4
25个月前
CVE-2024-21626-demo preview

CVE-2024-21626-demo

GitHublaysakura/cve-2024-21626-demo

演示 CVE-2024-21626 容器逃逸漏洞利用,通过恶意 Docker 镜像获取宿主机 root 权限,并包含逐步攻击场景,仅用于教育目的。
container-securityvulnerability-analysisexploitation+3
32年前
CVE-2026-31431 preview

CVE-2026-31431

GitHubthemalwareguardian/cve-2026-31431

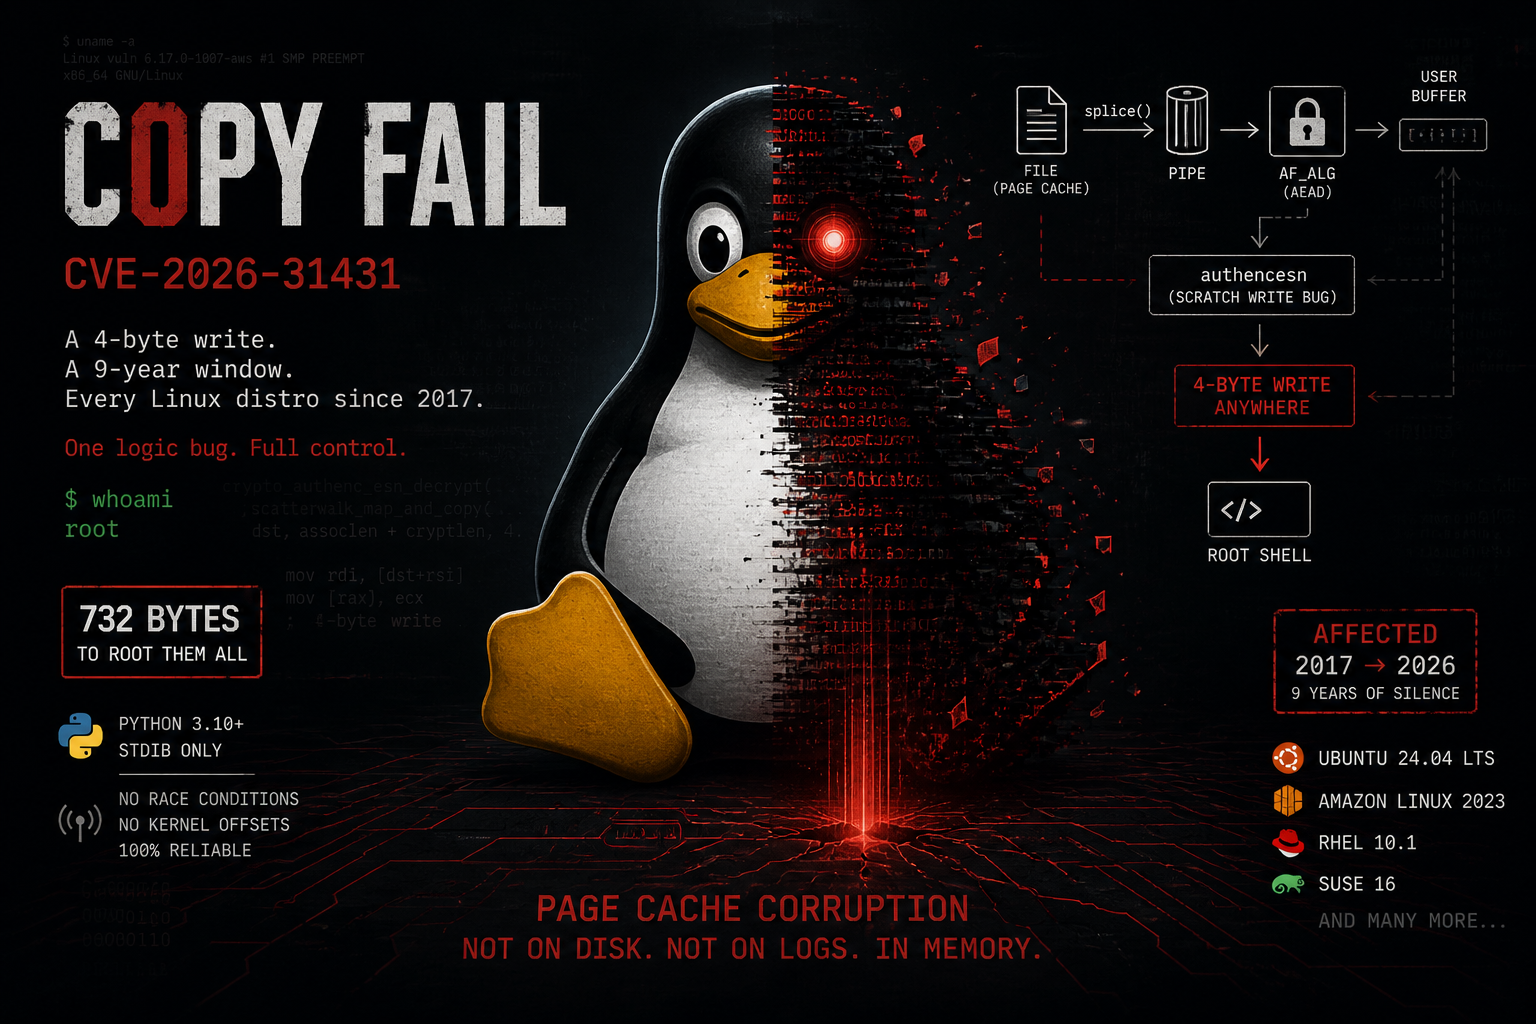
一份关于 CVE-2026-31431(Copy Fail)的结构化说明,将引入该漏洞并使其得以利用的三项内核变更串联起来。
privilege-escalationvulnerability-analysisexploitation+4
25个月前
rootpacket-cve-2026-31431 preview

rootpacket-cve-2026-31431

GitHubkinryulabs/rootpacket-cve-2026-31431

实时加密货币劫持工具包,包含CVE-2026-31431 LPE漏洞利用、容器逃逸、内核rootkit和XMRig Monero矿机,从真实攻击中捕获,用于防御性研究和检测工程。
privilege-escalationcontainer-securityexploitation+5
23个月前
CopyFail preview

CopyFail

GitHub1neptune/copyfail

go CVE-2026-31431 (CopyFail) 本地权限提升漏洞利用
privilege-escalationvulnerability-analysisexploitation+3
24个月前
CVE-2025-31133 preview

CVE-2025-31133

GitHubskynet-f-nvidia/cve-2025-31133

CVE-2025-31133 PoC
privilege-escalationvulnerability-analysisexploitation+3
211个月前
CVE-2022-0847-container-escape preview

CVE-2022-0847-container-escape

GitHubjlsakuya/cve-2022-0847-container-escape

一个简单的漏洞利用程序,使用 dirtypipe 将 shellcode 注入 runC 入口点,以实现容器逃逸。
privilege-escalationpayload-generationvulnerability-analysis+3
23年前
CVE-2024-21626 preview

CVE-2024-21626

GitHubsk3pper/cve-2024-21626

CVE-2024-21626 的概念验证漏洞利用程序,这是一个 Docker/runc 容器逃逸漏洞,演示了多种攻击向量以访问和修改宿主机文件系统。

container-securityvulnerability-analysisexploitation+3
21年前
POC-CopyEscape-CVE-2026-17106 preview

POC-CopyEscape-CVE-2026-17106

GitHub686f6c61/poc-copyescape-cve-2026-17106

功能性 CVE-2026-17106 (CopyEscape) PoC:docker cp 中的 TOCTOU 竞态条件,可对 Docker 主机进行任意写入。Docker 实验环境 + inotify 监控 + LD_PRELOAD。macOS 变体无害,Linux 变体具有破坏性。
privilege-escalationcontainer-securityvulnerability-analysis+5
12个月前
fastgpt-sandbox-audit preview

fastgpt-sandbox-audit

GitHubqianlijaingshan/fastgpt-sandbox-audit

FastGPT Python沙箱逃逸链审计工具(与CVE-2026-32128相关,v4.14.8检查链)
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+4
12个月前
CVE-2026-17106 preview

CVE-2026-17106

GitHubhackspeak/cve-2026-17106

针对 Docker `docker cp` 任意文件写入的 PoC,利用符号链接和 tar 解压缺陷覆盖主机二进制文件或启动代理,以实现容器逃逸和 root 代码执行。
privilege-escalationcontainer-securityvulnerability-analysis+3
12个月前
CVE-2026-23111-nftables-lab preview

CVE-2026-23111-nftables-lab

GitHubishankaru/cve-2026-23111-nftables-lab

暴露检查器和安全的可丢弃虚拟机实验环境,用于 CVE-2026-23111(Linux nf_tables 释放后使用本地权限提升)。防御性:检测、缓解、多发行版实验环境。不含漏洞利用代码。
privilege-escalationvulnerability-analysisconfiguration-auditing+4
24个月前
cve-2019-5736-exp preview

cve-2019-5736-exp

GitHubmilloni/cve-2019-5736-exp

CVE-2019-5736 runc 漏洞的利用
vulnerability-analysisexploitationpenetration-testing+2
17年前
CVE-2017-1000112-Adpated preview

CVE-2017-1000112-Adpated

GitHubol0273st-s/cve-2017-1000112-adpated

针对CVE-2017-1000112的POE代码,适用于特定VM并用于逃逸Docker。
privilege-escalationvulnerability-analysisexploitation+2
16年前
LInux-Kernel-InfoLeak-6.12.-Leveraged-to-do-cross-container-info-leak.- preview

LInux-Kernel-InfoLeak-6.12.-Leveraged-to-do-cross-container-info-leak.-

GitHubspiralbl0ck/linux-kernel-infoleak-6.12.-leveraged-to-do-cross-container-info-leak.-

POC 展示了如何利用 hugefile 子系统泄露 PostgreSQL 数据。基于 https://x.com/spendergrsec/status/1993794163880718700?s=20

vulnerability-analysisexploitationdata-exfiltration+3
210个月前
Copy-Fail-CVE-2026-31431-Kubernetes-PoC preview

Copy-Fail-CVE-2026-31431-Kubernetes-PoC

GitHubstarscow/copy-fail-cve-2026-31431-kubernetes-poc

概念验证,演示通过 CVE-2026-31431 内核页缓存损坏在 Kubernetes 上实现容器逃逸,从而从未特权容器达成节点级代码执行。
privilege-escalationvulnerability-analysisexploitation+2
5个月前
CVE-2026-5843 preview

CVE-2026-5843

GitHubdavidrxchester/cve-2026-5843

Docker 容器逃逸 POC,通过 mlx-metal importlib
container-securityvulnerability-analysisexploitation+4
5个月前
copy-fail-CVE-2026-31431 preview

copy-fail-CVE-2026-31431

GitHubwuzuowei/copy-fail-cve-2026-31431

针对 CVE-2026-31431 的漏洞利用,这是一个 Linux 内核 authencesn 漏洞,可通过 AF_ALG 和 splice() 实现本地权限提升至 root 以及容器逃逸。

privilege-escalationexploit-frameworksvulnerability-analysis+2
5个月前
上一页1…678…12下一页