
 #1

 tomnomnom/gf
一个 grep 的包装器,帮助你搜索内容
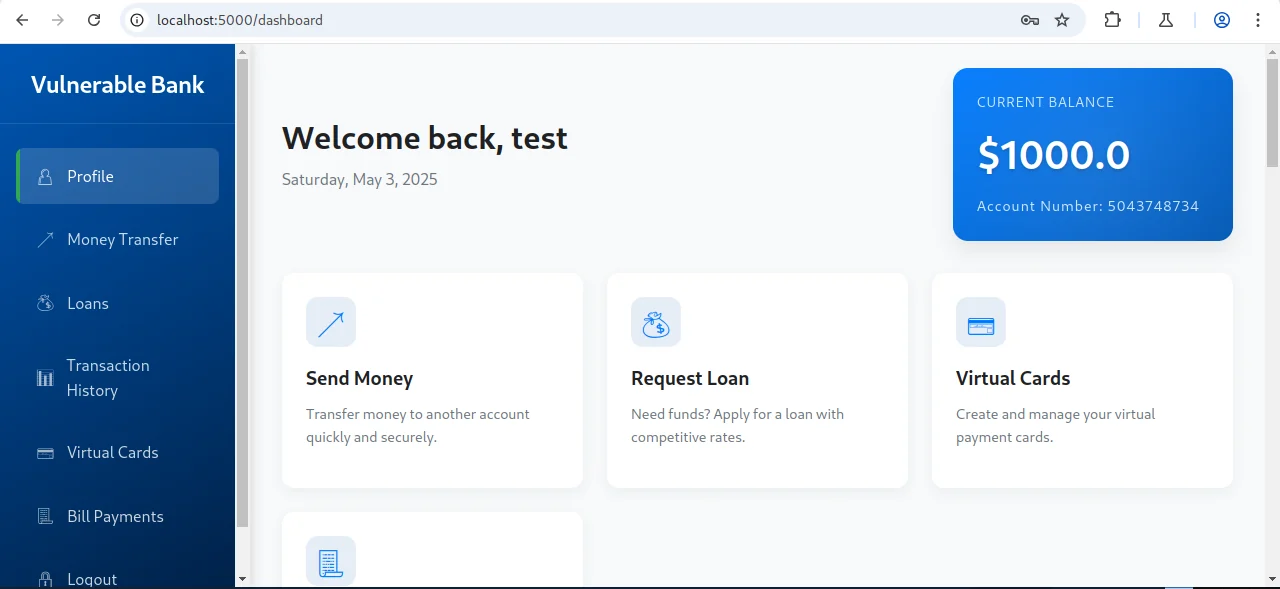 commando-x/vuln-bank
一个故意包含漏洞的银行平台,用于通过真实的实操实验室练习 Web 应用程序、API 和 AI/LLM 安全测试、安全代码审查以及 DevSecOps 集成。
 wireghoul/graudit
grep rough audit - 源代码审计工具
 google-github-actions/run-gemini-cli
一个调用 Gemini CLI 的 GitHub Action。
 pyupio/safety
安全检查Python依赖项中已知的安全漏洞,并针对检测到的漏洞建议适当的修复措施。
 facebook/mariana-trench
一个专注于安全的 Android 和 Java 应用程序静态分析工具。
 archerysec/archerysec
ASOC, ASPM, DevSecOps, 使用 ArcherySec 进行漏洞管理。
 gmh5225/awesome-llvm-security
精选的 LLVM 安全资源集合,涵盖二进制提升、代码混淆、静态分析、符号执行、消毒器(sanitizers)以及编译器级逆向工程。
 microcosm-cc/bluemonday
bluemonday:一种快速的 golang HTML 净化器(灵感来自 OWASP Java HTML Sanitizer),用于清除用户生成内容中的 XSS
 viruscamp/luadec
Lua 反编译器,适用于 Lua 5.1、5.2 和 5.3
 tellerops/teller
面向开发者的云原生机密管理——无需离开命令行即可管理机密。
 gaasedelen/lighthouse
面向逆向工程师的覆盖率浏览器
 datadog/guarddog
🐍 🔍 GuardDog 是一个用于识别恶意 PyPI 和 npm 包的 CLI 工具
 matterpreter/offensivecsharp
攻击性 C# 工具合集
 owasp/aisvs
The AI Security Verification Standard (AISVS) focuses on providing developers, architects, and security professionals with a structured checklist to…









