#1

 stackrox/kube-linter
KubeLinter 是一款静态分析工具,可检查 Kubernetes YAML 文件和 Helm charts,以确保其中描述的应用遵循最佳实践。
 cyberstrikeus/cyberstrike
用于渗透测试的自主 AI 红队智能体,拥有 13+ 个专业化智能体、120+ 个 OWASP 测试用例,并集成 MITRE ATT&CK 框架。支持 15+ 个 LLM 提供商和远程工具执行。
 kubearmor/kubearmor
运行时安全执行系统。利用LSMs(LSM-BPF、AppArmor)轻松实现工作负载加固/沙箱化及实施最小权限策略。
 duo-labs/cloudmapper
CloudMapper 帮助您分析您的亚马逊网络服务(AWS)环境。
 browserbox/browserbox
💚🇺🇸🗽在任何地方以你喜欢的方式进行安全的远程浏览。
 checkmarx/kics
用于基础设施即代码的静态分析扫描工具,可检测Terraform、Kubernetes、CloudFormation以及20多个IaC平台中的安全漏洞、合规违规和错误配置。
 onecli/onecli
Open-source sandboxed agent harness for teams. Giving every employee a secured personal agent.
 zerobootdev/zeroboot
通过写时复制分叉为AI代理提供亚毫秒级的VM沙箱
 madhuakula/kubernetes-goat
故意暴露漏洞的Kubernetes集群环境,用于实操安全培训。包含22+个场景,涵盖容器逃逸、RBAC配置错误、SSRF以及通过Falco和Tetragon实现的运行时安全。
 moltis-org/moltis
一个用Rust编写的安全持久个人代理服务器。单一二进制文件,沙箱执行,多提供商LLM,语音,记忆,Telegram,WhatsApp,Discord,Teams和MCP工具。设计安全,运行在您的硬件上。
 fairwindsops/polaris
在您的 Kubernetes 集群中验证最佳实践
 rhinosecuritylabs/pacu
AWS 利用框架,专为测试 Amazon Web Services 环境的安全性而设计。
 open-policy-agent/conftest
使用 Open Policy Agent Rego 查询语言针对结构化配置数据编写测试
 splunk/attack_range
一款工具,允许你创建存在漏洞的本地或云环境,用于模拟攻击,并将数据收集到Splunk中
 usmannasir/cyberpanel
Cyber Panel - 面向 OpenLiteSpeed 的主机控制面板
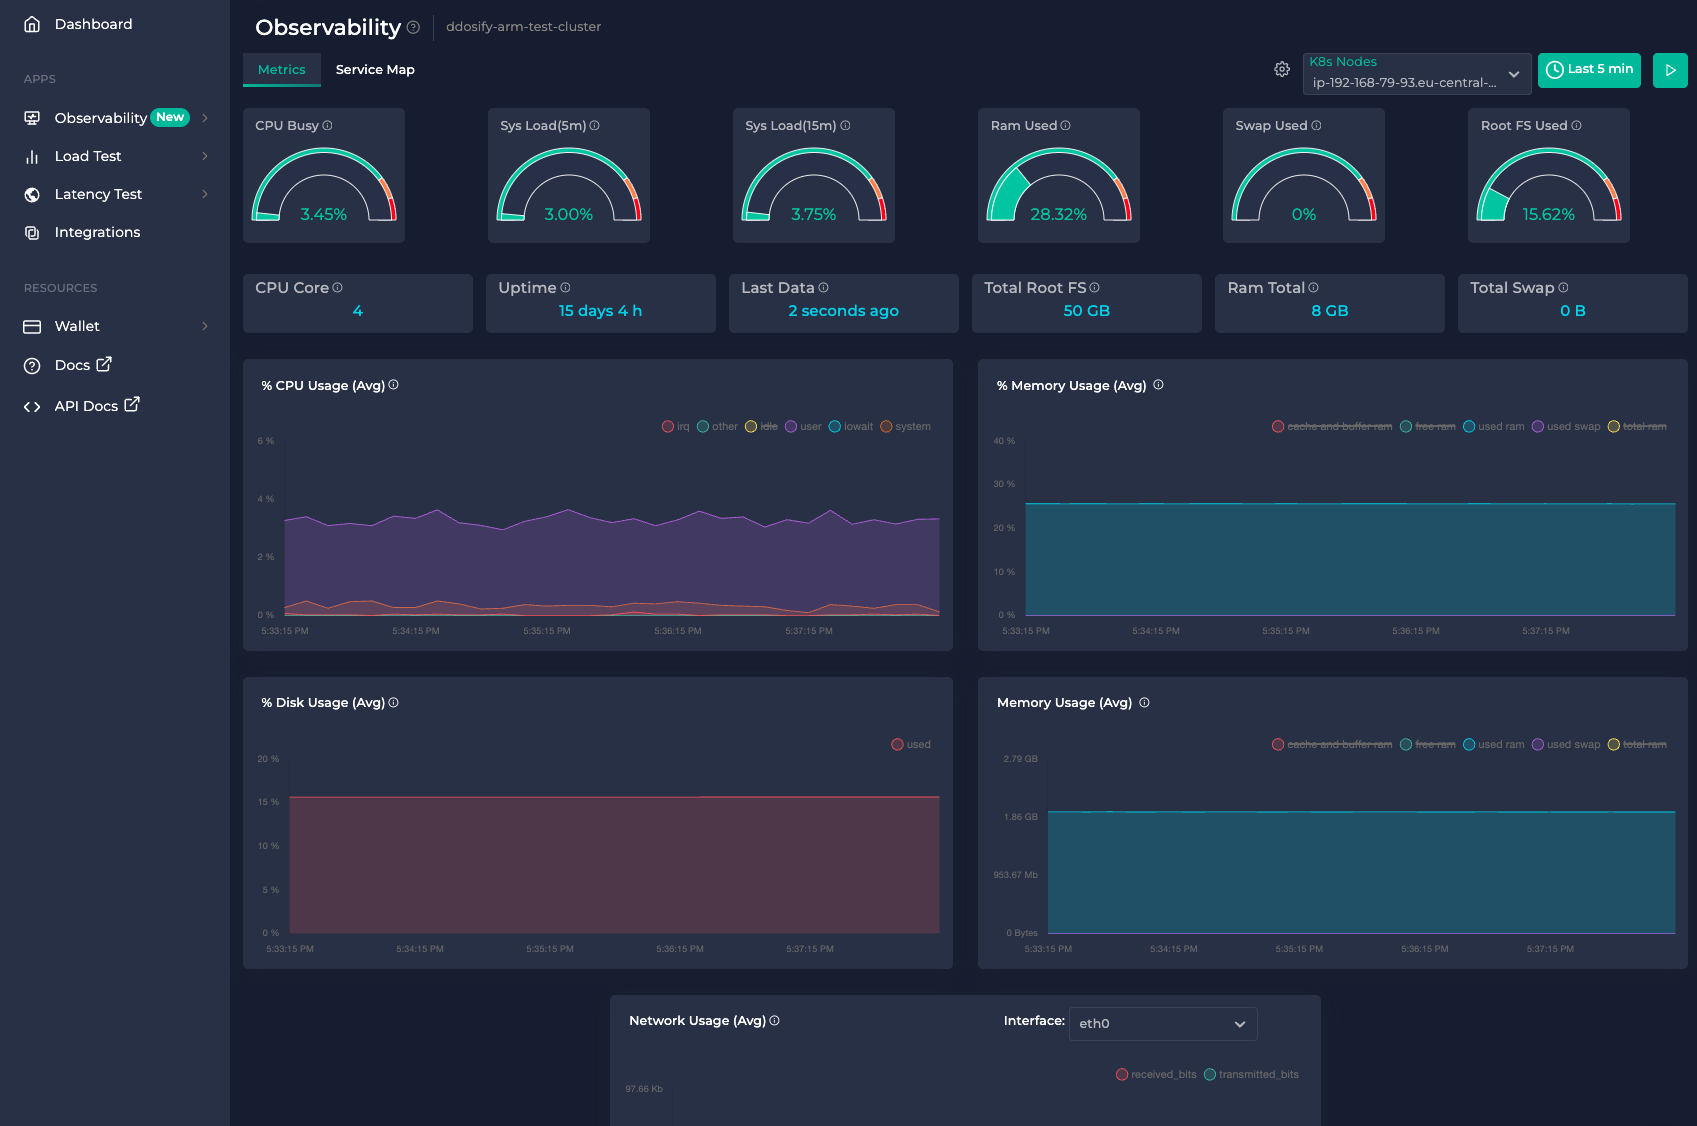 getanteon/anteon
基于eBPF的Kubernetes监控与性能测试平台,可自动生成服务拓扑图、追踪实时指标,并在无需代码插桩的情况下运行多地域负载测试。