#1

 theofficialflow/h-encore
针对 PS Vita 3.65-3.68 固件的完整链式内核漏洞利用
 secrary/injectproc
InjectProc - 进程注入技术 [该项目已停止维护]
 externalist/exploit_playground
对公开漏洞利用或我的 1day 漏洞利用的分析
 bcoles/kasld
KASLD 从本地进程对 Linux 内核的虚拟和物理内存布局进行去随机化,利用其视角——权限、配置和隔离——所允许的一切手段。
 nac-l/mergen
通过使用LLVM IR和解析汇编进行优化实现的反混淆。
 orangetw/my-presentation-slides
Orange Tsai 公开演讲幻灯片的合集。
 cloudfuzz/android-kernel-exploitation
动手实践工作坊,用于学习 Android 内核漏洞分析与利用,包含基于 Docker 的构建环境和实践练习。
 phoenhex/files
来自 phoenhex 团队的精选漏洞利用、概念验证代码和漏洞研究演示仓库,专注于二进制利用和安全分析。
 ynwarcs/cve-2024-38063
CVE-2024-38063 的 poc(tcpip.sys 中的 RCE)
 mfthomps/labtainers
Labtainers:一个基于Docker的网络实验室框架
 rip1s/cve-2018-8120
CVE-2018-8120 Windows LPE 漏洞利用
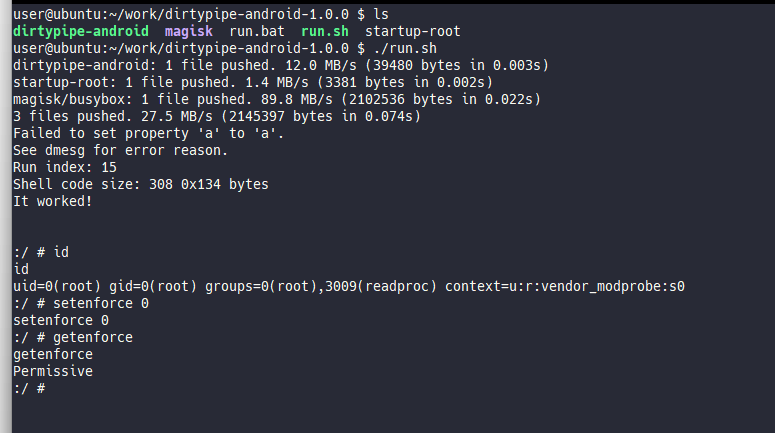 polygraphene/dirtypipe-android
针对Android(Pixel 6)的Dirty Pipe root漏洞利用
 scumjr/dirtycow-vdso
Dirty COW(CVE-2016-5195)的PoC
 cryptogenic/ps5-ipv6-kernel-exploit
一个实验性的基于 webkit 的 PS5(固件版本 <= 4.51)内核漏洞利用(任意读写)