#1
 0xilis/cve-2024-27876
libAppleArchive 漏洞利用生成器,在此处阅读分析文章 https://snoolie.gay/blog/CVE-2024-27876
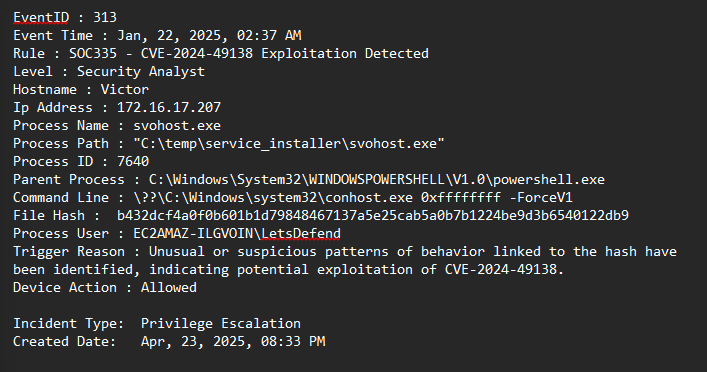 cyprianatsyor/letsdefend-cve-2024-49138-investigation
使用 LetsDefend、VirusTotal、Hybrid Analysis、TrueFort 和 ChatGPT 对 CVE-2024-49138 进行实战 SOC 调查。
 mouseos/cve-2019-2215_sh-m08
针对AQUOS sense 2 (SH-M08)的CVE-2019-2215概念验证漏洞利用代码,针对Android内核实现root权限提升。包含内核读写和shell生成。
 kosmokato/bad-dicom
CVE-2019-11687 利用框架
 bytereaper77/dirty-pipe
CVE-2022-0847(Dirty Pipe)的概念验证漏洞利用,通过管道缓冲区操作和SUID二进制劫持,可在Linux内核5.8–5.16上实现本地权限提升。
 cybermads/cve-2020-0796
Python针对CVE-2020-0796 (SMBGhost)的利用工具,瞄准SMBv3压缩段大小字段中的整数溢出漏洞,在Windows上实现远程代码执行。
 teamtopkarl/cve-2025-32433
Erlang/OTP SSH 远程代码执行漏洞
 spiralbl0ck/hackerlife.exe
撰写漏洞利用失败的链条,以及尝试出售你的第一个 N-day 漏洞的经历
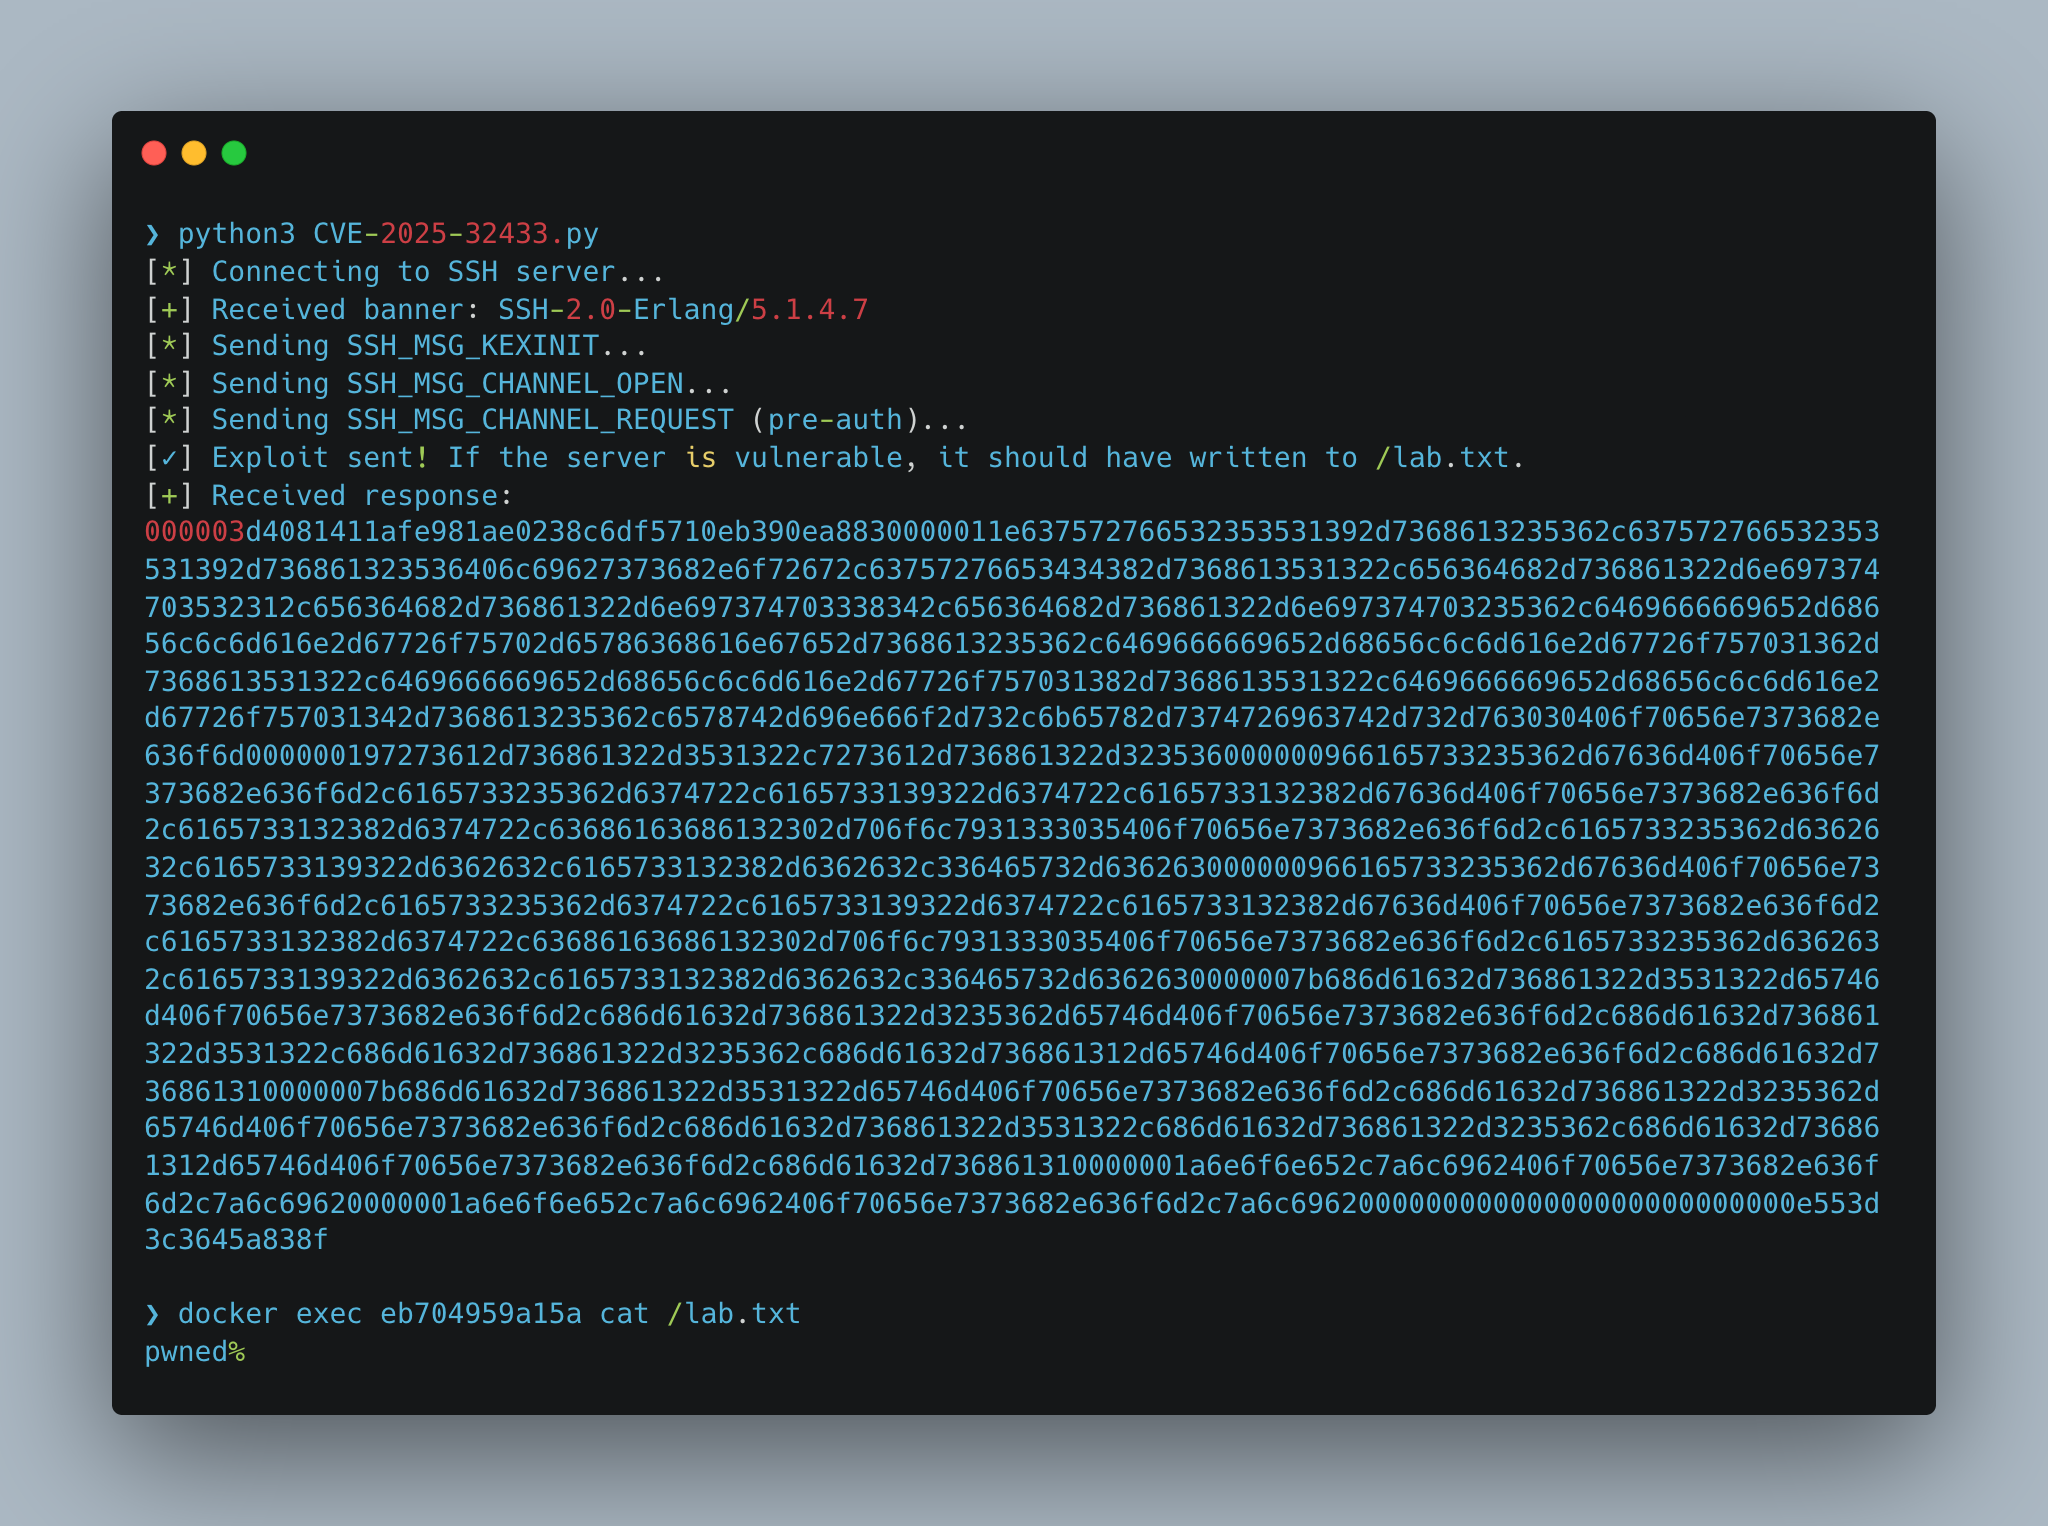 prodefense/cve-2025-32433
CVE-2025-32433 https://github.com/erlang/otp/security/advisories/GHSA-37cp-fgq5-7wc2
 iilegacyyii/datainject-bof
通过覆盖 combase.dll 中的控制流保护指针来劫持代码执行
 alainx277/cve-2025-24797
Meshtastic 缓冲区溢出漏洞 - CVE-2025-24797
 cwjchoi01/cve-2024-57394
CVE-2024-57394的概念验证漏洞利用:低权限文件恢复到System32,实现DLL劫持,并通过StorSvc将本地权限提升到SYSTEM。
 kuzeyardabulut/cve-2024-0582
针对CVE-2024-0582的纯数据利用
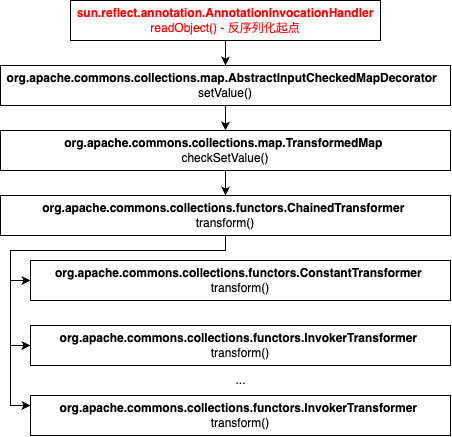 leeziao/cve-2015-6420
Java反序列化利用(CVE-2015-6420),包含CommonsCollections链分析,展示漏洞触发路径及利用技术。
 asieregana/cve-2021-4034
CVE-2021-4034 的概念验证漏洞利用,这是 polkit 的 pkexec 中的本地权限提升漏洞,用 C 语言编写。
 ikersandoval003/cve-2021-4034
CVE-2021-4034的概念验证漏洞利用程序,针对pkexec中的本地权限提升漏洞,使攻击者能够在易受攻击的Linux系统上获得root访问权限。
 sparrow-labz/cve-2020-0423
研究由 longterm.io 最初发布的 CVE