#1
 marcoschoucino/cve-2021-4034
CVE-2021-4034漏洞利用
 igonzalez357/cve-2021-4034-pwnkit-
这个仓库展示了如何利用 CVE-2021-4034 漏洞。
 nagorealbisu/cve-2021-4034
针对CVE-2021-4034 (PwnKit)的概念验证利用程序,通过polkit的pkexec中的共享库注入将权限提升至root。
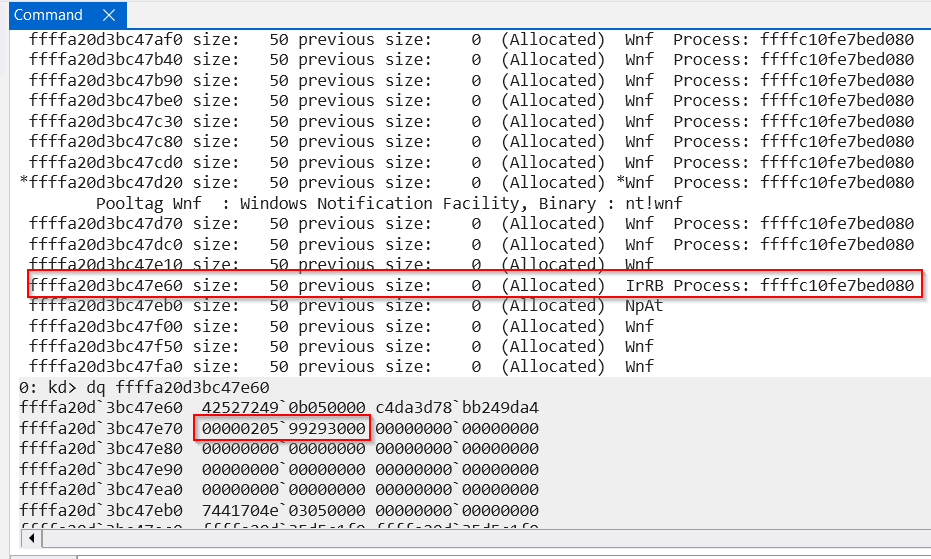 mrale98/cve-2025-21333-poc
CVE-2025-21333 基于堆的缓冲区溢出的 POC 漏洞利用程序。它利用了 WNF 状态数据和 I/O ring IOP_MC_BUFFER_ENTRY。
 ngyinkit/cve-2019-18634
对CVE-2019-18634(sudo缓冲区溢出)的教育性分析,附带幻灯片,涵盖漏洞发现、利用和缓解措施。
 test-one9/ps4-11.50.github.io
ps4 cve-2008-3531
 fishman132/cve-2023-20904
Proof-of-concept exploit for CVE-2023-20904, an Android kernel vulnerability enabling local privilege escalation via a use-after-free in the Binder…
 g4sp4rcs/cve-2023-2255
CVE-2023-2255 用于 LPE
 bytereaper77/webmin_exploit_reverse_shell
一个基于 C 的简单漏洞,存在于 Webmin 1.890 至 1.920 版本中
 mbadanoiu/mal-009
MAL-009:Linux 版 Zip 中标志 T 与 TT 的不安全链式使用
 cybermads/cve-2011-2523
针对 vsftpd 2.3.4 后门漏洞(CVE-2011-2523)的 Python 漏洞利用脚本,当在 USER 参数中发送笑脸时,会在 6200 端口打开一个 shell。
 alchemist3dot14/cve-2025-2783
针对 CVE-2025-2783 的模拟 PoC——Chrome 的 Mojo IPC 中的一个沙箱逃逸漏洞。包括钓鱼投递、内存模糊测试、IPC 模拟和日志记录。适用于红队演示、检测工程和教育用途。
 ron-imperva/cve-2025-30065-poc
CVE-2025-30065 PoC
 fordsham/cve-2021-30956
针对 CVE-2021-30956 的概念验证漏洞利用程序,针对 Apple 操作系统中的漏洞,用于安全研究与测试。
 rafaelbicas/cve-2019-11395
以学术目的理解缓冲区溢出漏洞的概念验证,以CVE-2019-11395为背景
 uthrasri/cve-2024
针对 CVE-2024 的概念验证漏洞利用程序,采用 C 语言实现,专为渗透测试中的漏洞分析与利用研究而设计。