#1
 seadragnol/cve-2024-29943
基于 https://github.com/bjrjk/CVE-2024-29943 复现 Windows 上的 CVE-2024-29943
 dor00tkit/cve-2024-30090
CVE-2024-30090 - 本地提权 PoC
 nextgenpentesters/cve-2024-30088-
🆘新的 Windows 内核权限提升漏洞
 fangfang-yi/cve-2024-30088
针对 CVE-2024-30088 的 C++ 漏洞利用程序,提供了一个概念验证实现,用于测试和分析此特定的 Windows 内核权限提升漏洞。
 ynwarcs/cve-2024-30052
CVE-2024-30052的材料。
 tnishiox/cve-2024-2961
针对 CVE-2024-2961 的自定义 C 漏洞利用,针对 iconv 缓冲区溢出,通过精心构造的输入实现远程代码执行。基于 ambionics/cnext-exploits。
 swsmith2391/cve-2024-29510
CVE-2024-29510 的 POC 代码和演示 VulnApp
 naved124/cve-2024-28397-js2py-sandbox-escape
关于CVE-2024-28397的详细分析,这是js2py中的一个沙箱逃逸漏洞,通过Python对象遍历实现远程代码执行(RCE)。包含代码分析、PoC(概念验证)以及针对防御性研究的修复建议。
 y0un9eee/cve-2024-27766
针对 MariaDB v11.1 的 UDF RCE 利用修改版 PoC,可通过 SQL 查询内联返回命令输出。包含详细的代码对比及 Windows 平台编译说明。
 xct/cve-2024-27460
Plantronics Desktop Hub 本地权限提升
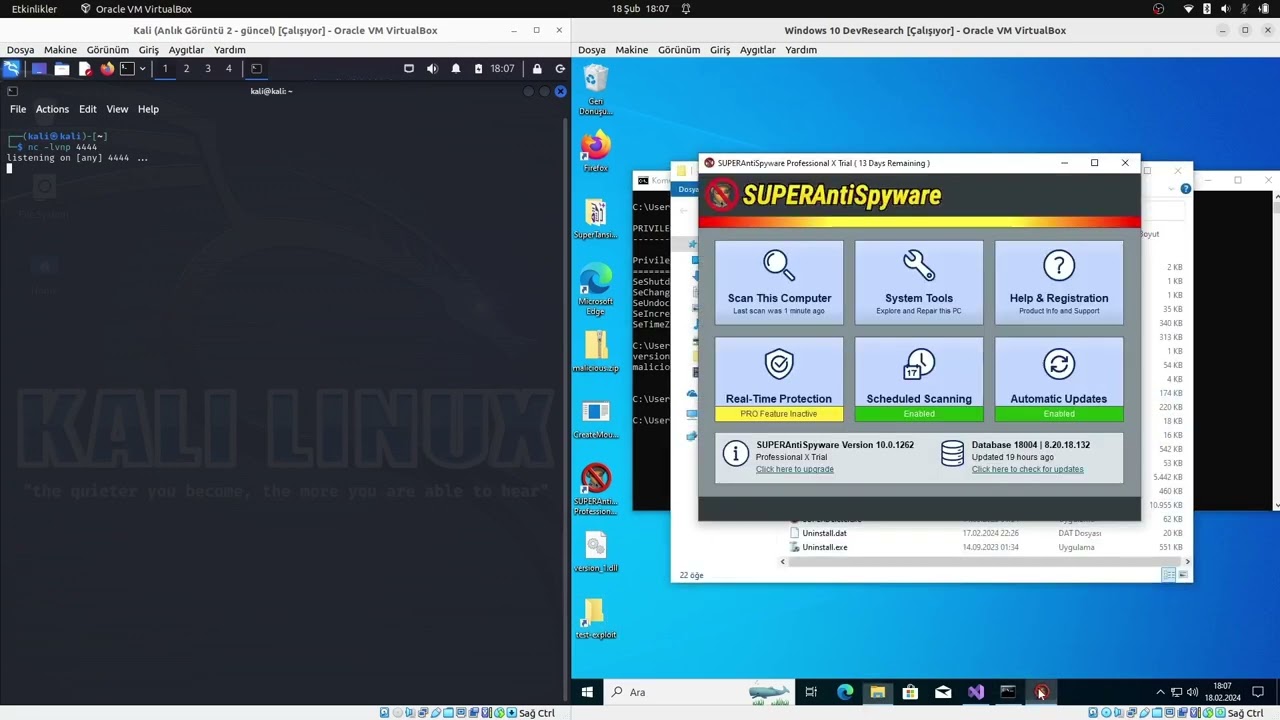 secunnix/cve-2024-27518
SUPERAntiSpyware 专业版 X <=10.0.1264 LPE漏洞PoC
 watchtowrlabs/cve-2024-27130
CVE-2024-27130 的 PoC
 maherazzouzi/cve-2024-26817-amdkfd
AMD KFD 中可能导致堆溢出的潜在整数溢出。
 mqxmm/cve-2024-26229
针对 CVE-2024-26229 的概念验证漏洞利用,这是一个针对特定系统组件的 Windows 内核权限提升漏洞,用于本地权限提升。
 probnotanexploiter/cve-2024-26170-extended
针对 CVE-2024-26170 或 cimfs.sys 进行研究,以发现被视为零日的溢出或漏洞。
 driverunload/cve-2024-25423
Cinema 4D 解析 c4d 文件时的越界写入漏洞