#1
 louiselalanne/cve-2024-23745
在 Notion Web Clipper 1.0.3(7) 中,.nib 文件容易受到 Dirty NIB 攻击。
 p1tsi/cve-2024-23298.app
CVE-2024-23298 的 PoC
 freax13/cve-2024-21980-poc
针对CVE-2024-21980的利用程序利用命令缓冲区强制绕过,针对AMD SEV固件以解密已退役的SEV-SNP虚拟机的任意内存。
 freax13/cve-2024-21978-poc
针对AMD SEV-SNP固件漏洞CVE-2024-21978的利用程序,通过上下文页的内存损坏实现任意客户机内存的解密。
 foxyproxys/cve-2024-21345
CVE-2024-21345 的漏洞利用程序,提供内核级权限提升,可在受影响的系统上获取 root 访问权限。
 wusijie/cve-2024-21338-1
针对 appid.sys 驱动程序中不可信指针解引用的 PoC
 mansk1es/cve-2024-21111
Oracle VirtualBox 权限提升(本地权限提升)漏洞
 x0rsys/cve-2024-21111
用于Oracle VM VirtualBox 7.0.16之前版本的权限提升的预编译二进制文件。
 takistmr/cve-2024-20137
用于利用联发科(MediaTek)SOC MT6890、MT7622、MT7915、MT7916、MT7981、MT7986 的 wlan 驱动中漏洞的 Python 代码。
 mellow-hype/cve-2024-20017
CVE-2024-20017 的漏洞利用
 rycbar77/cve-2024-1939
# V8CTF M122
 otsutez/cve-2024-12085
CVE-2024-12085 信息泄露漏洞的利用程序
 piyush-bhor/cve-2024-11393
CVE-2024-11393 的技术细节与漏洞利用
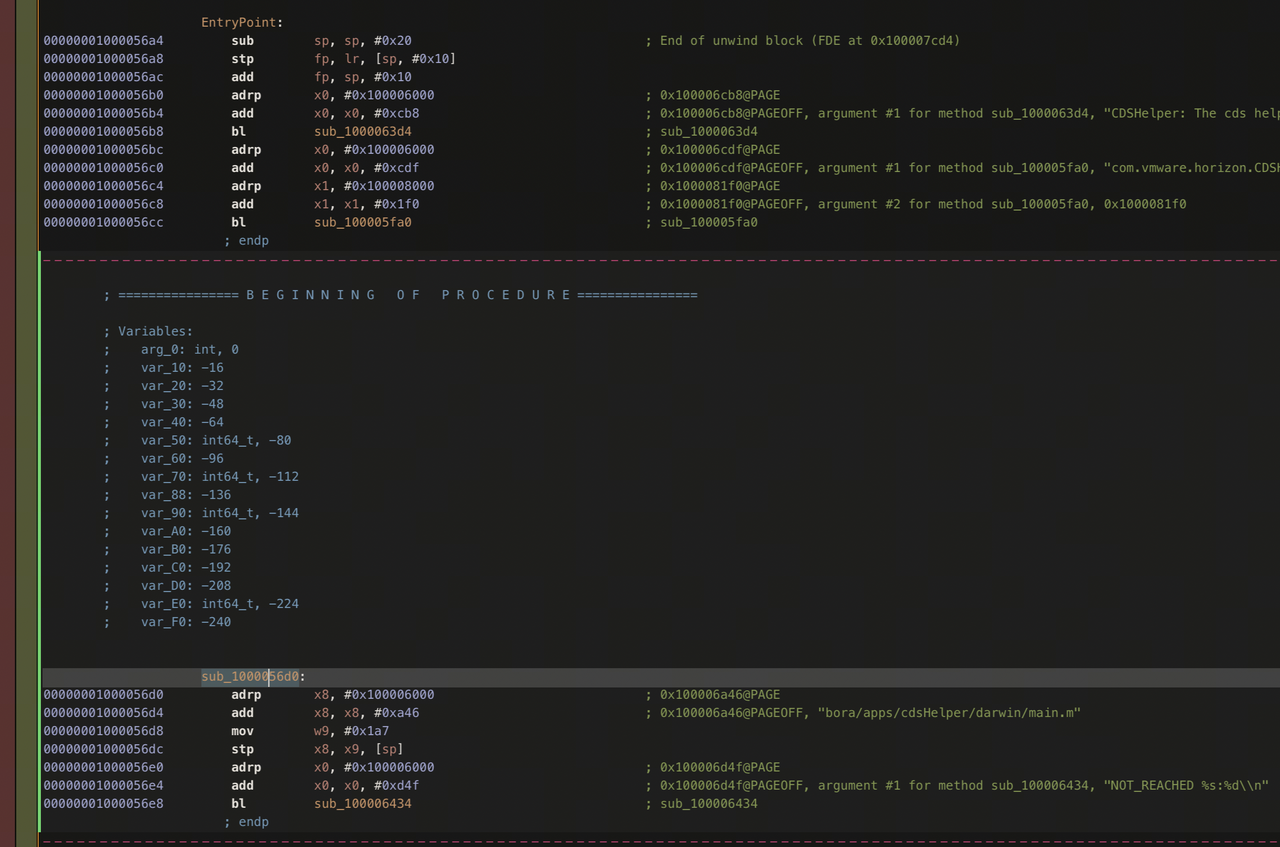 null-event/cve-2024-11467
针对macOS的VMWare Horizon客户端,由于XPC逻辑缺陷导致的本地权限提升漏洞。这是我在负责任地向Omnissa披露后,延迟发布的一个零日漏洞概念验证。
 luisbuilds-data/cve-2024-1086-writeup
根因分析和概念验证利用,针对CVE-2024-1086,这是一个Linux内核netfilter双重释放漏洞,可通过堆喷射实现任意内存写入。
 sandesh9978/cve-2024-1086-lpe
针对 CVE-2024-1086 的技术分析与概念验证,这是一个 Linux 内核 nf_tables 释放后使用(use-after-free)漏洞,可导致本地权限提升。内容包括漏洞剖析、受影响版本、利用方法及缓解指南,供研究与教育用途使用。