
 #1
二进制利用技术、ROP 链、堆利用、格式化字符串和内存损坏研究。
Kitploit 推荐
 0xblackash/cve-2026-81000
Research repository for CVE-2026-81000 (TUNderflow), a Linux kernel TUN/TAP receive headroom integer underflow enabling local privilege escalation,…
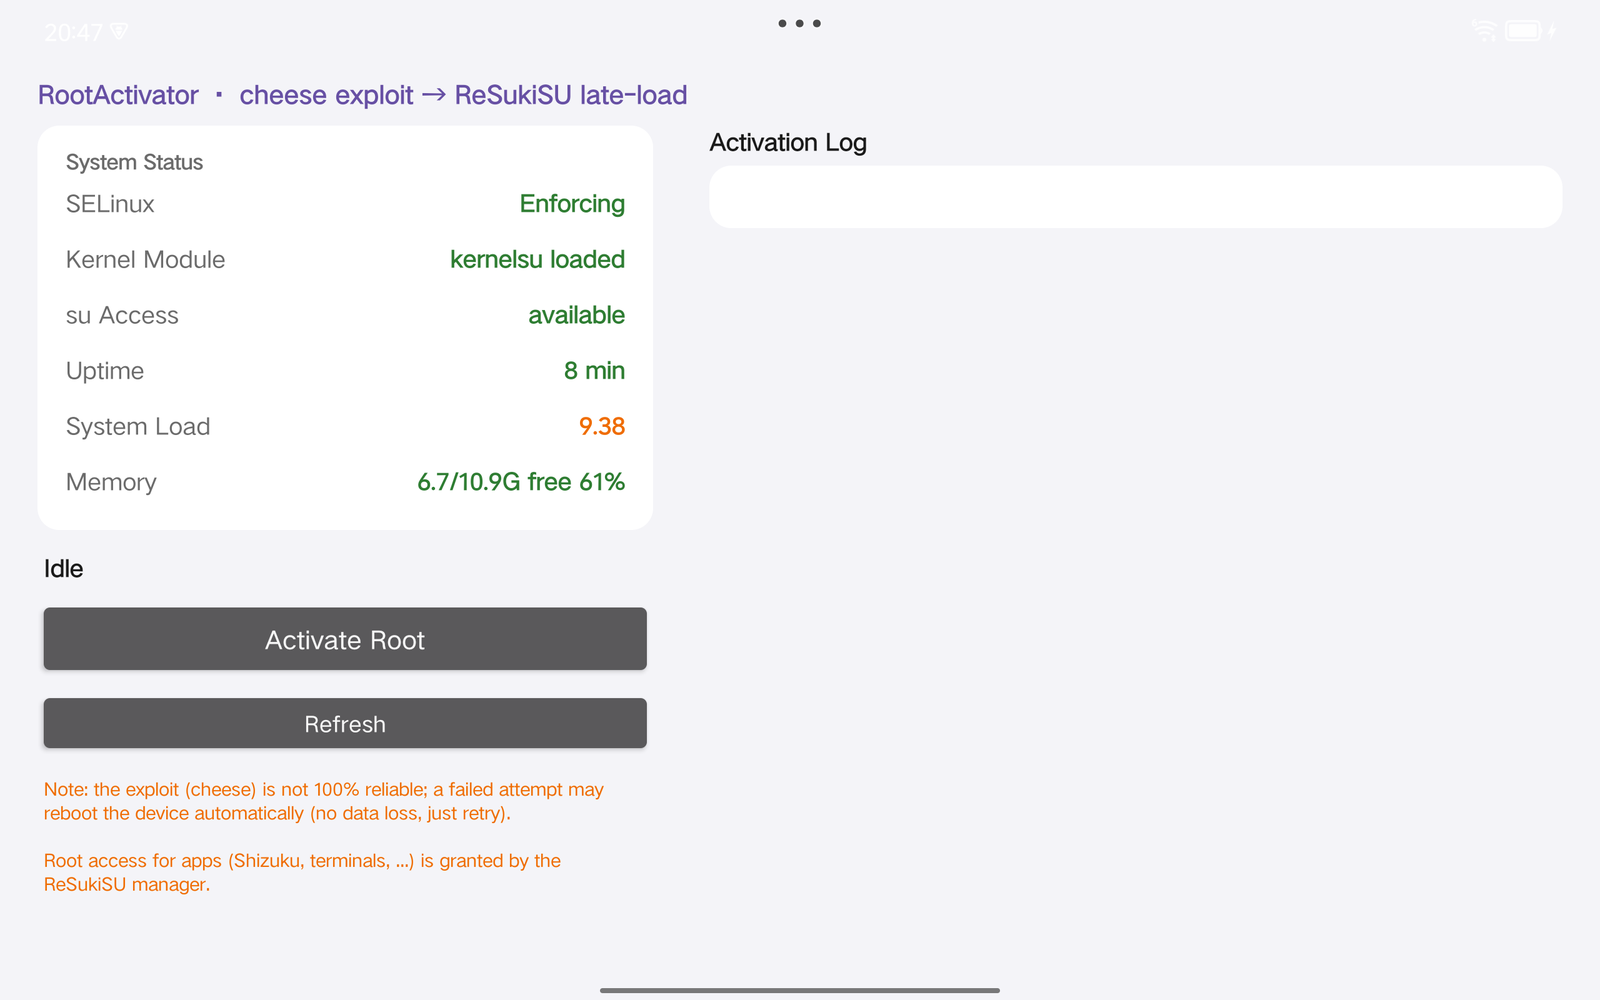 xjoker/lenovo_y700_tb320fc_on_cve-2025-21479
针对 Lenovo Legion Y700 2023(TB320FC)的内存内核提权,利用 CVE-2025-21479(Qualcomm Adreno GPU SMMU 漏洞),并配合 ReSukiSU root 管理。
 apkc/cve-2024-26229-bof
CVE-2024-26229针对Cobalt Strike和BruteRatel的BOF实现
 tnot123/cve-2017-9822
针对 CVE-2017-9822 的深入技术分析与概念验证,该漏洞是 DotNetNuke 中的不安全反序列化漏洞,可通过特制 Cookie 导致远程代码执行。
 1neptune/chimera
基于Rust的MobaXterm DLL劫持加载器(CVE-2026-6421)带持久化功能
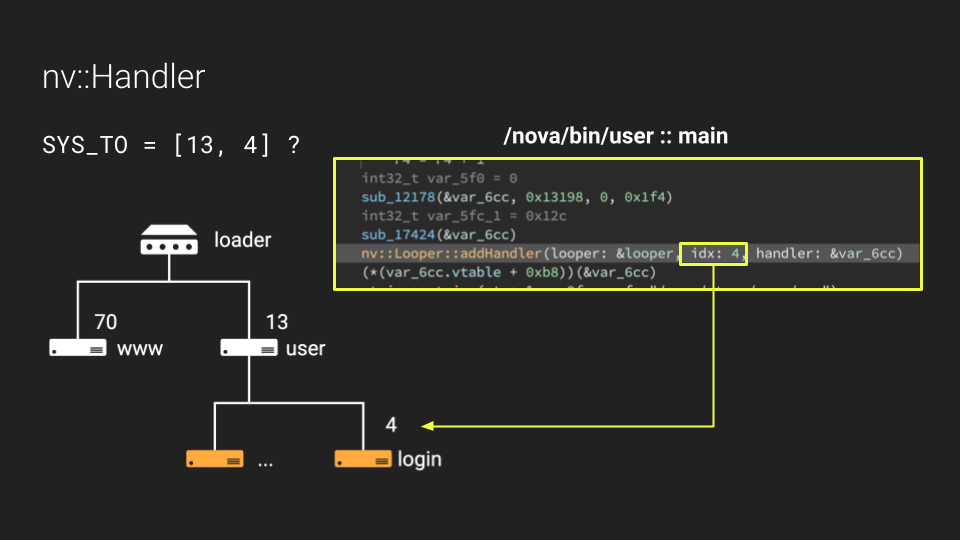 marginresearch/foisted
MikroTik v6.x.x 远程越狱
 yijiacloud/ghostlock-oppo-pckm00
CVE-2026-43499 GhostLock futex UAF LPE PoC 适用于 OPPO PCKM00 (SM6150) / Linux 4.14.180
 silentisvox/syscallrevenant
使用系统调用篡改实现干净的间接系统调用。
 0vercl0k/kepaboo
中和 KEPServerEX 反调试技术
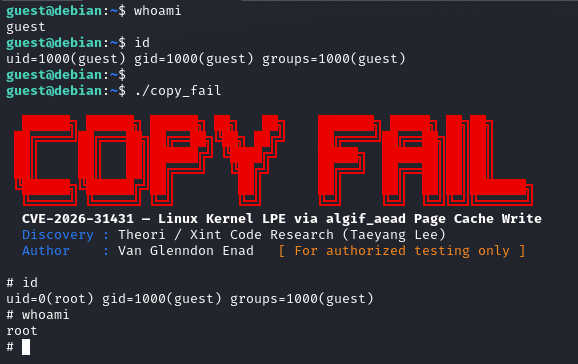 sl4ck0th/cve-2026-31431-poc
CVE-2026-31431 的概念验证漏洞利用程序,一种通过 AF_ALG 页缓存写入实现 Linux 内核本地权限提升的漏洞,可在主流发行版上获取 root 权限。
 niklasb/libc-database
构建 libc 偏移量数据库以简化漏洞利用
 0xjohnnydev/cve-2026-20637-applesepkeystore-uaf
CVE-2026-20637:AppleSEPKeyStore 释放后使用 — iOS/macOS 内核漏洞(已在 26.4 中修复)
 p2p3p/ghostlock-for-oneplus
(CVE-2026-43499)内核漏洞利用程序,适用于未解锁 Bootloader 的一加设备。
 4minx/cve-2026-14266
CVE-2026-14266 - 适用于 7-Zip 的 XZ 堆缓冲区溢出 PoC 生成器
 scottman625/cve-2023-29360
CVE-2023-29360 的漏洞利用代码,这是一个 Windows 权限提升漏洞,提供了概念验证实现。
 ull0a/msrmapper
针对 Windows x64 的手动内核驱动映射器,利用 Lenovo 的 LnvMSRIO.sys 中的 CVE-2025-8061 执行 BYOVD 攻击,将 PE64 驱动映射到 ring 0。
 keystone-engine/keystone
多架构汇编器框架,可将汇编源代码转换为 Arm、x86、MIPS、PowerPC、RISC-V 等架构的机器码,核心轻量,并为多种语言提供绑定。









