#1
 snothin/ghostlock-s26
适用于 Galaxy S26 的 GhostLock (CVE-2026-43499)
 hanakim3945/bl_sbx
itunesstored 与 bookassetd sbx 逃逸
 ntfargo/relapse-exploit
针对固件 7.00-13.60 的 PS5 漏洞利用链,结合 WebKit JSC 信息泄露和 typedarray 破坏,以及 aio_multi_wait UAF 竞争实现内核读写。
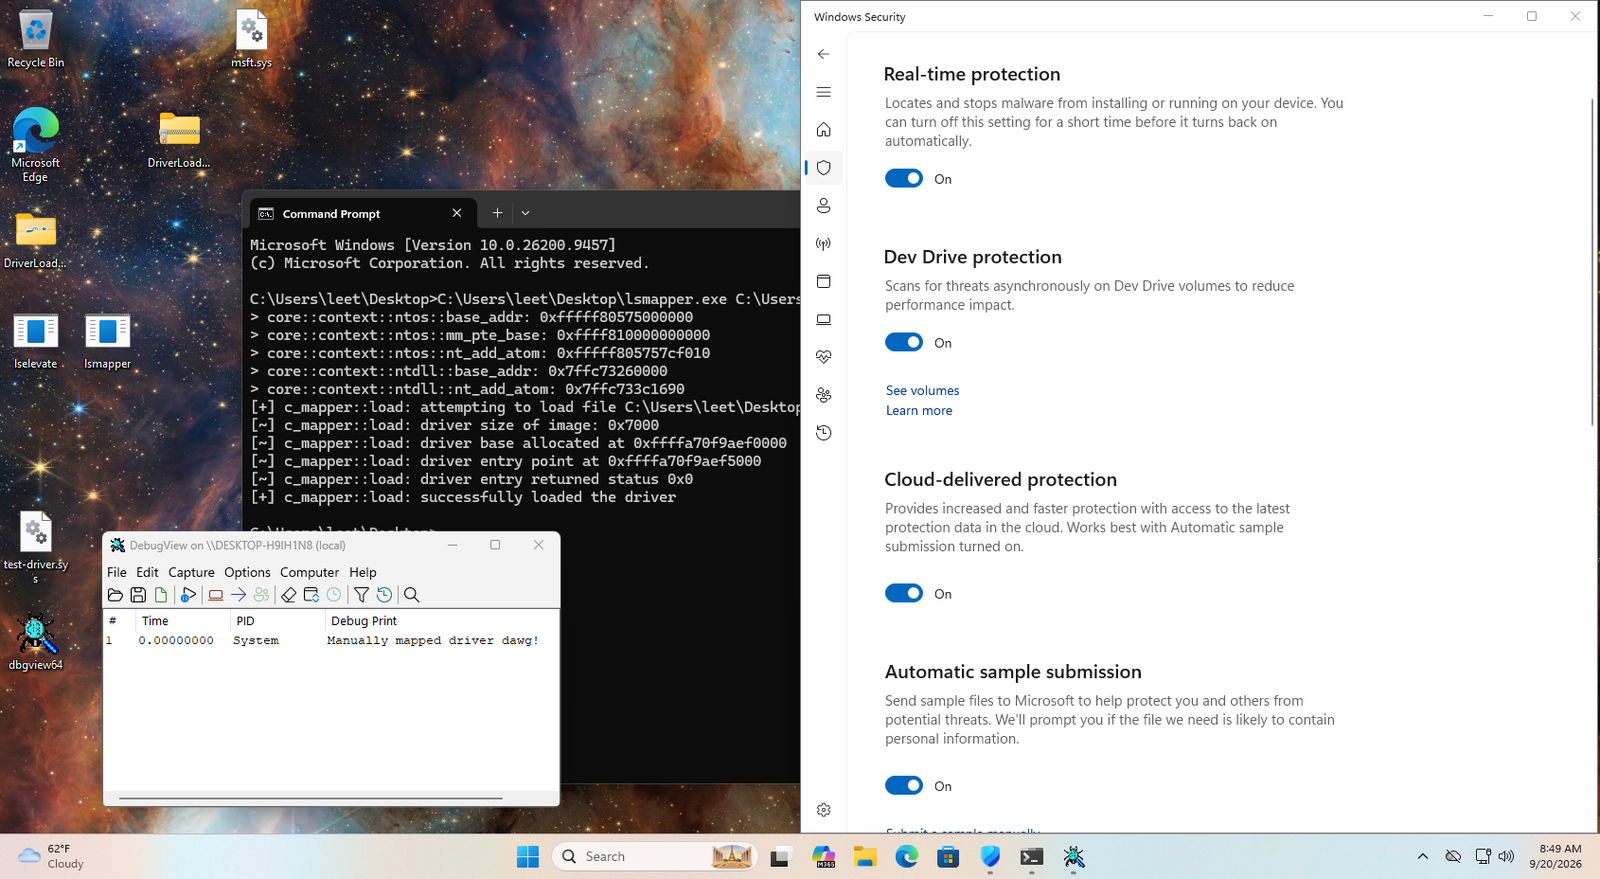 nbs32k/localstranger
WinNotify 的 PoC,通过驱动程序映射器演示,以及本地权限提升。
 soralis0912/cve-2026-43499-warhol-root
针对 CVE-2026-43499 的本地权限提升漏洞利用程序,适用于运行 Android 16、搭载 MediaTek MT6993 SoC 的 Xiaomi 17T Pro(warhol)。
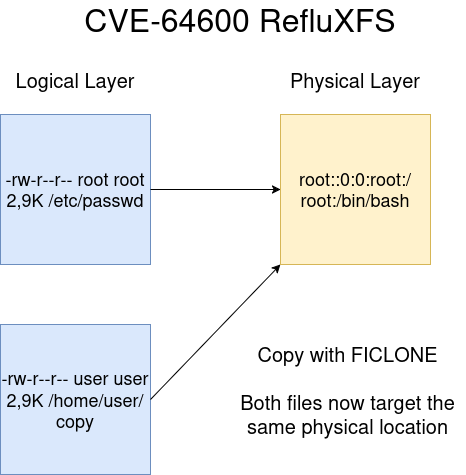 litosmartin/cve-2026-64600-refluxfs-poc
针对最近发现的、涉及 COW 和 XFS 的 Qualys 漏洞的 POC。
 cuteaplane/ghostlock-for-oneplus15t
(CVE-2026-43499)内核漏洞利用程序,适用于未解锁 Bootloader 的一加15T.
 slapah/ghostlock-h8q
GhostLock CVE-2026-43499 针对 Galaxy Z Fold 8 (h8q) 的移植版本
 ioallocate/immapper
演示滥用易受攻击的驱动程序 AmdTools64.sys 进行物理读写。
 dryxio/auto-re-agent
使用 AI 从编译后的程序中重建并验证 C/C++ 代码。
 webldix/cve-2024-31317-poc-deployer
用于在 Android 9-13 上自动化部署 CVE-2024-31317 PoC 的工具,可通过 Zygote 注入实现权限提升并执行反向 Shell。
 x86rc/vmp-lazy-unpack
基于仿真的 Windows x86/x64 VMProtect 3.x 二进制文件脱壳器和导入解析器,使用 Unicorn 仿真系统调用并在无调试器的情况下重建 IAT。
 bmax121/kernelpatch
仅使用经过剥离的 Linux 内核镜像来对 Linux 内核进行补丁和挂钩。
 cakestwix/android-cve-2026-43499
Android 版本 CVE-2026-43499 测试器
 tdonaworth/firefox-cve-2024-9680
对 CVE-2024-9680 的教育性分析,这是 Firefox CSS 动画时间轴中的一个释放后使用漏洞,包含详细的漏洞利用机制和概念性代码示例。
 cxyofficial/k50g-pocof4gt-cve-2026-43499-poc
针对 Redmi K50G/POCO F4 GT 的本地权限提升漏洞利用,利用 CVE-2026-43499(futex UAF)获取临时 root 权限并在不解锁 bootloader 的情况下加载 KernelSU。
 zhuowei/cheese
CVE-2025-21479 概念验证,我认为