
 #1
 linux-tools/vivo_iqoo_neo_9_root_research_on_cve-2025-21479
Android kernel root exploit for iQOO Neo9 (CVE-2025-21479, Adreno GPU SDS) providing arbitrary physical write, kernel cap bypass, and root daemon/su…
 a23bc/op13-cve-2026-64560
针对 OnePlus 13 构建版本上 CVE-2026-64560 的设备特定 Android 内核漏洞利用,通过 ADB shell 提供临时 root 权限,并附带经过验证的载荷与移植工具。
 gmh5225/cheat-engine-undetectable
学术研究版 - T1:用户态规避(混淆 + 系统调用网关),T2:BYOVD 内核桥接,T3:DMA 硬件(未来工作)。
 aureliusivan/ubl-itel-s23
利用CVE-2022-38694为Itel S23 (S665L) / Unisoc T606解锁Bootloader
 nanoturtle1145/root-my-s24
Using CVE-2026-43499 to root your Galaxy S24 Series(SM-S92X0 ,(China / Hong Kong SAR / Taiwan))
 werwolv/imhex
🔍 一款为逆向工程师、程序员以及那些珍视凌晨3点工作时视网膜的人而设计的十六进制编辑器。
 radareorg/radare2
类 UNIX 逆向工程框架与命令行工具集
 hironull/cve-2018-1207-better
针对 iDRAC 7 & 8 固件版本 2.52.52.52 及以下的反弹 Shell CVE。
 hyblove/iqoo-temp-root
vivo/iQOO 临时 root 工具箱 (免解锁临时root, CVE-2026-43499) - 源码与脚本
 jazho76/house_of_apple_2
glibc 2.43 上 House of Apple 2 FSOP 技术的交互式 GDB 演练,附带可复现的沙箱环境,涵盖 vtable 绕过、栈迁移和 ROP。
 racoten/reflectivepluginloader
Windows x64 的反射式 PE 映射器与抗规避模块覆盖引擎
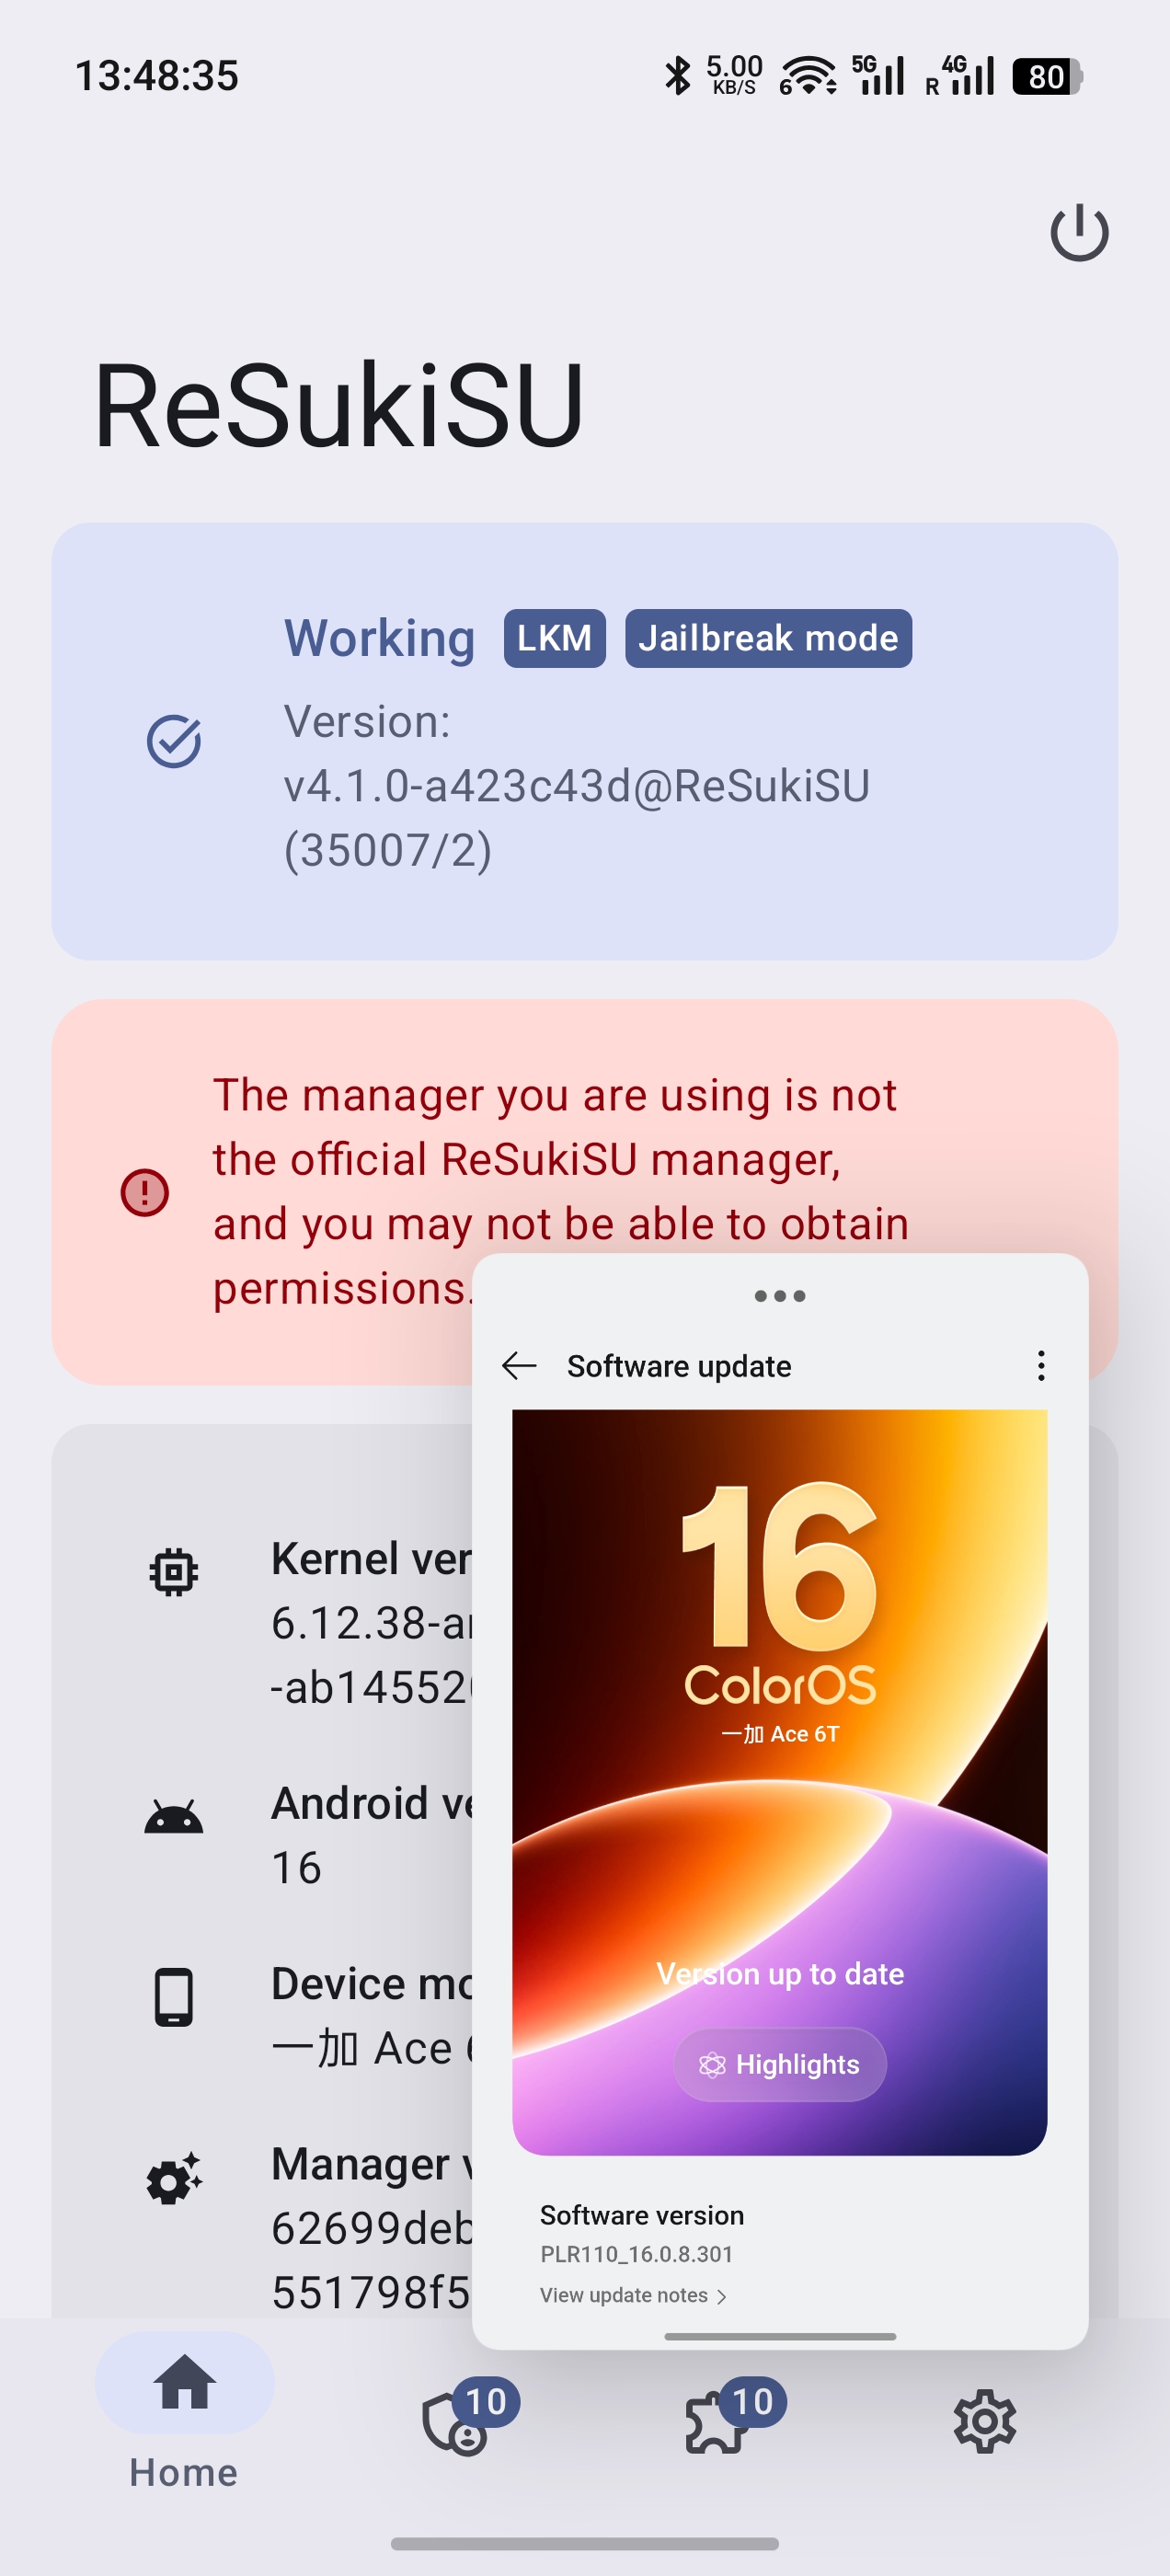 joinchang/ghostlock-oneplus
# GhostLock (CVE-2026-43499) 针对已锁定引导加载程序的 Android 设备的内核漏洞利用
 mobilehackinglab/ghostlock-a17
针对三星 Galaxy A17 上 CVE-2026-43499 的内核漏洞利用,通过 KDP 绕过、KASLR 恢复和伪造 workqueue 执行实现 root 权限,并获得持久化 shell。
 mrphrazer/binary-cartography
关于逆向工程、恶意软件分析和软件保护的技术网络研讨会。
 kitsuneshade/winrar-exploit-tool---rust-edition
一个高性能、内存安全的WinRAR CVE-2025-8088漏洞利用工具实现,用Rust重写以提高可靠性和性能。
 aniketlab/poco-m7-plus-jailbreak
Temporary Root Research on Poco M7 Plus (SM6375) via Qualcomm GBL Exploit (CVE-2026-24088) + GhostLock Kernel Analysis (CVE-2026-43499)
 hanakim3945/bl_sbx
itunesstored 与 bookassetd sbx 逃逸








