#1

 fzakaria/anubis-fetch
类似于 curl,但可以绕过 Anubis 和 Cloudflare 的机器人防护墙。
 saadahla/anti-sandbox
用于检测AnyRun沙箱环境的C++工具,使恶意软件能够逃避动态分析和自动化沙箱系统。
 kaliiiiiiiiii-vinyzu/patchright
Undetected version of the Playwright testing and automation library.
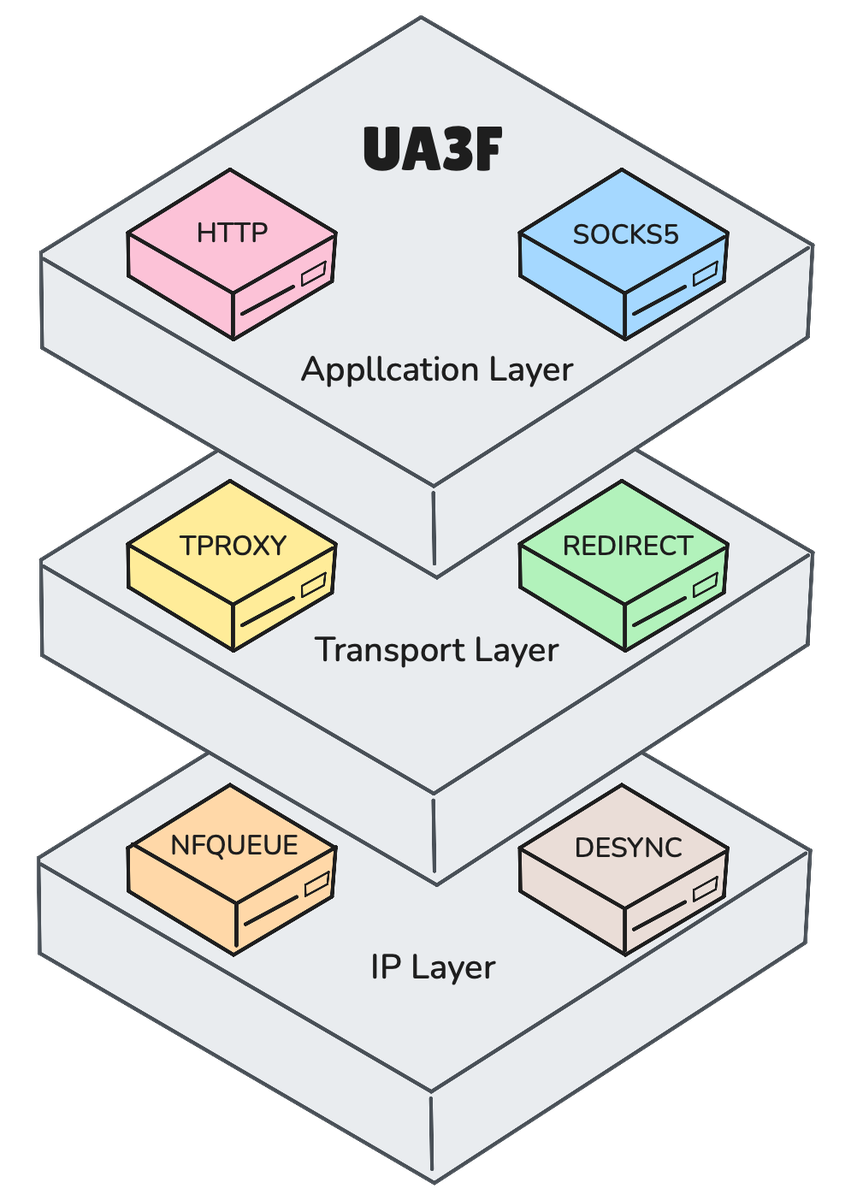 sunbk201/ua3f
Transparent HTTP(S) rewriting proxy supporting HTTP, SOCKS5, TPROXY, REDIRECT and NFQUEUE modes with HTTPS MitM, rule-based header/body rewriting and…
 xkiian/awswaf
AWS WAF 求解器,完全逆向实现,使用 100% Python 和 Golang。
 billythegoat356/kramer
下一代 100% Python 混淆器。
 sarperavci/googlerecaptchabypass
在5秒内解决Google reCAPTCHA!🚀
 owasp-modsecurity/modsecurity
ModSecurity是一个开源的、跨平台的Web应用防火墙(WAF)引擎,适用于Apache、IIS和Nginx。它拥有强大的基于事件的编程语言,可防范针对Web应用的一系列攻击,并支持HTTP流量监控、日志记录和实时分析。

 checkpointsw/nodejs-tracer
针对Node.js恶意软件分析的运行时跟踪器,可钩住核心模块、记录函数调用、绕过反分析检测,并捕获文件写入及HTTP请求。
 p0pr0ck5/lua-resty-waf
基于 OpenResty 技术栈构建的高性能 WAF
 openresty/lua-resty-limit-traffic
用于在 OpenResty/ngx_lua 中限制和控制流量的 Lua 库
 jkornev/hidden
Windows 驱动程序,带有用户态接口,可以隐藏进程、文件系统和注册表对象,保护进程等

 gmh5225/disk-spoofer
基于内核驱动的磁盘大小和扇区查询欺骗程序,可规避 Windows WMIC 查询。
 coreruleset/coreruleset
通用攻击检测规则集,用于Web应用防火墙,防范OWASP十大威胁和常见漏洞,误报率极低。
 kitsune-de/stealth_call
Header-only Windows x64 间接系统调用库。零 CRT、零 IAT、VEH 反断点、AMSI/ETW 绕过、W^X 内存、按调用动态存根。