#1
专注于Android应用程序和Android操作系统渗透测试、逆向工程和安全保护的工具。
Kitploit 推荐
 ylh440104/infinitycore-android-cve-2026-98385
ARM64 Android port of the official PoC for CVE-2026-98385, a kernel Scheduler subsystem race-condition local privilege escalation with hardcoded heap…
 woshigenm/cve-2026-98937
Verified PoC and analysis for a Linux perf/core permission-check bypass that leaks kernel callchain addresses to unprivileged Android tasks, enabling…
 suffixing/apkscope
面向人类和 AI 代理的 Android 逆向工程:毫秒级类型化 Java、交叉引用、API 与密钥侦察、APK 差异对比、重新签名、原生查看器和 MCP 服务器。单个 Rust 可执行文件,无需 JVM。
 lauriewired/jadxecute
用于动态反编译器操作的 JADX-gui 脚本插件
 anasfik/flutterguard
针对 Android 上 Flutter APK 的离线安全审计。检查权限、SDK、端点和潜在密钥。无需 root、账号、广告或分析。
 jankammerath/bogusmips
用于 Android 应用反汇编、重组、逆向工程和审计的取证分析
 rapid7/metasploit-javapayload
已废弃的 Metasploit Java payload 库,提供使用 Maven 构建的 Java 和 Android Meterpreter 代理。已合并至 metasploit-payloads。
 camsshaft/ionstack-s22-cve-2026-43499
针对 Samsung Galaxy S22 的 Android 内核漏洞利用,通过 CVE-2026-43499 获取内核域 root 权限,支持 SELinux 宽容模式、设备特定的 kallsyms 以及 panic 日志记录。
 hmascs/ksuroot
One-click Android kernel rooting tool exploiting CVE-2026-43499 to install KernelSU, with official, bundled, and custom .so payload sources.
 n1nj4sec/pupy
Pupy 是一个开源、跨平台(Windows、Linux、OSX、Android)的 C2 与后渗透框架,使用 Python 和 C 编写。
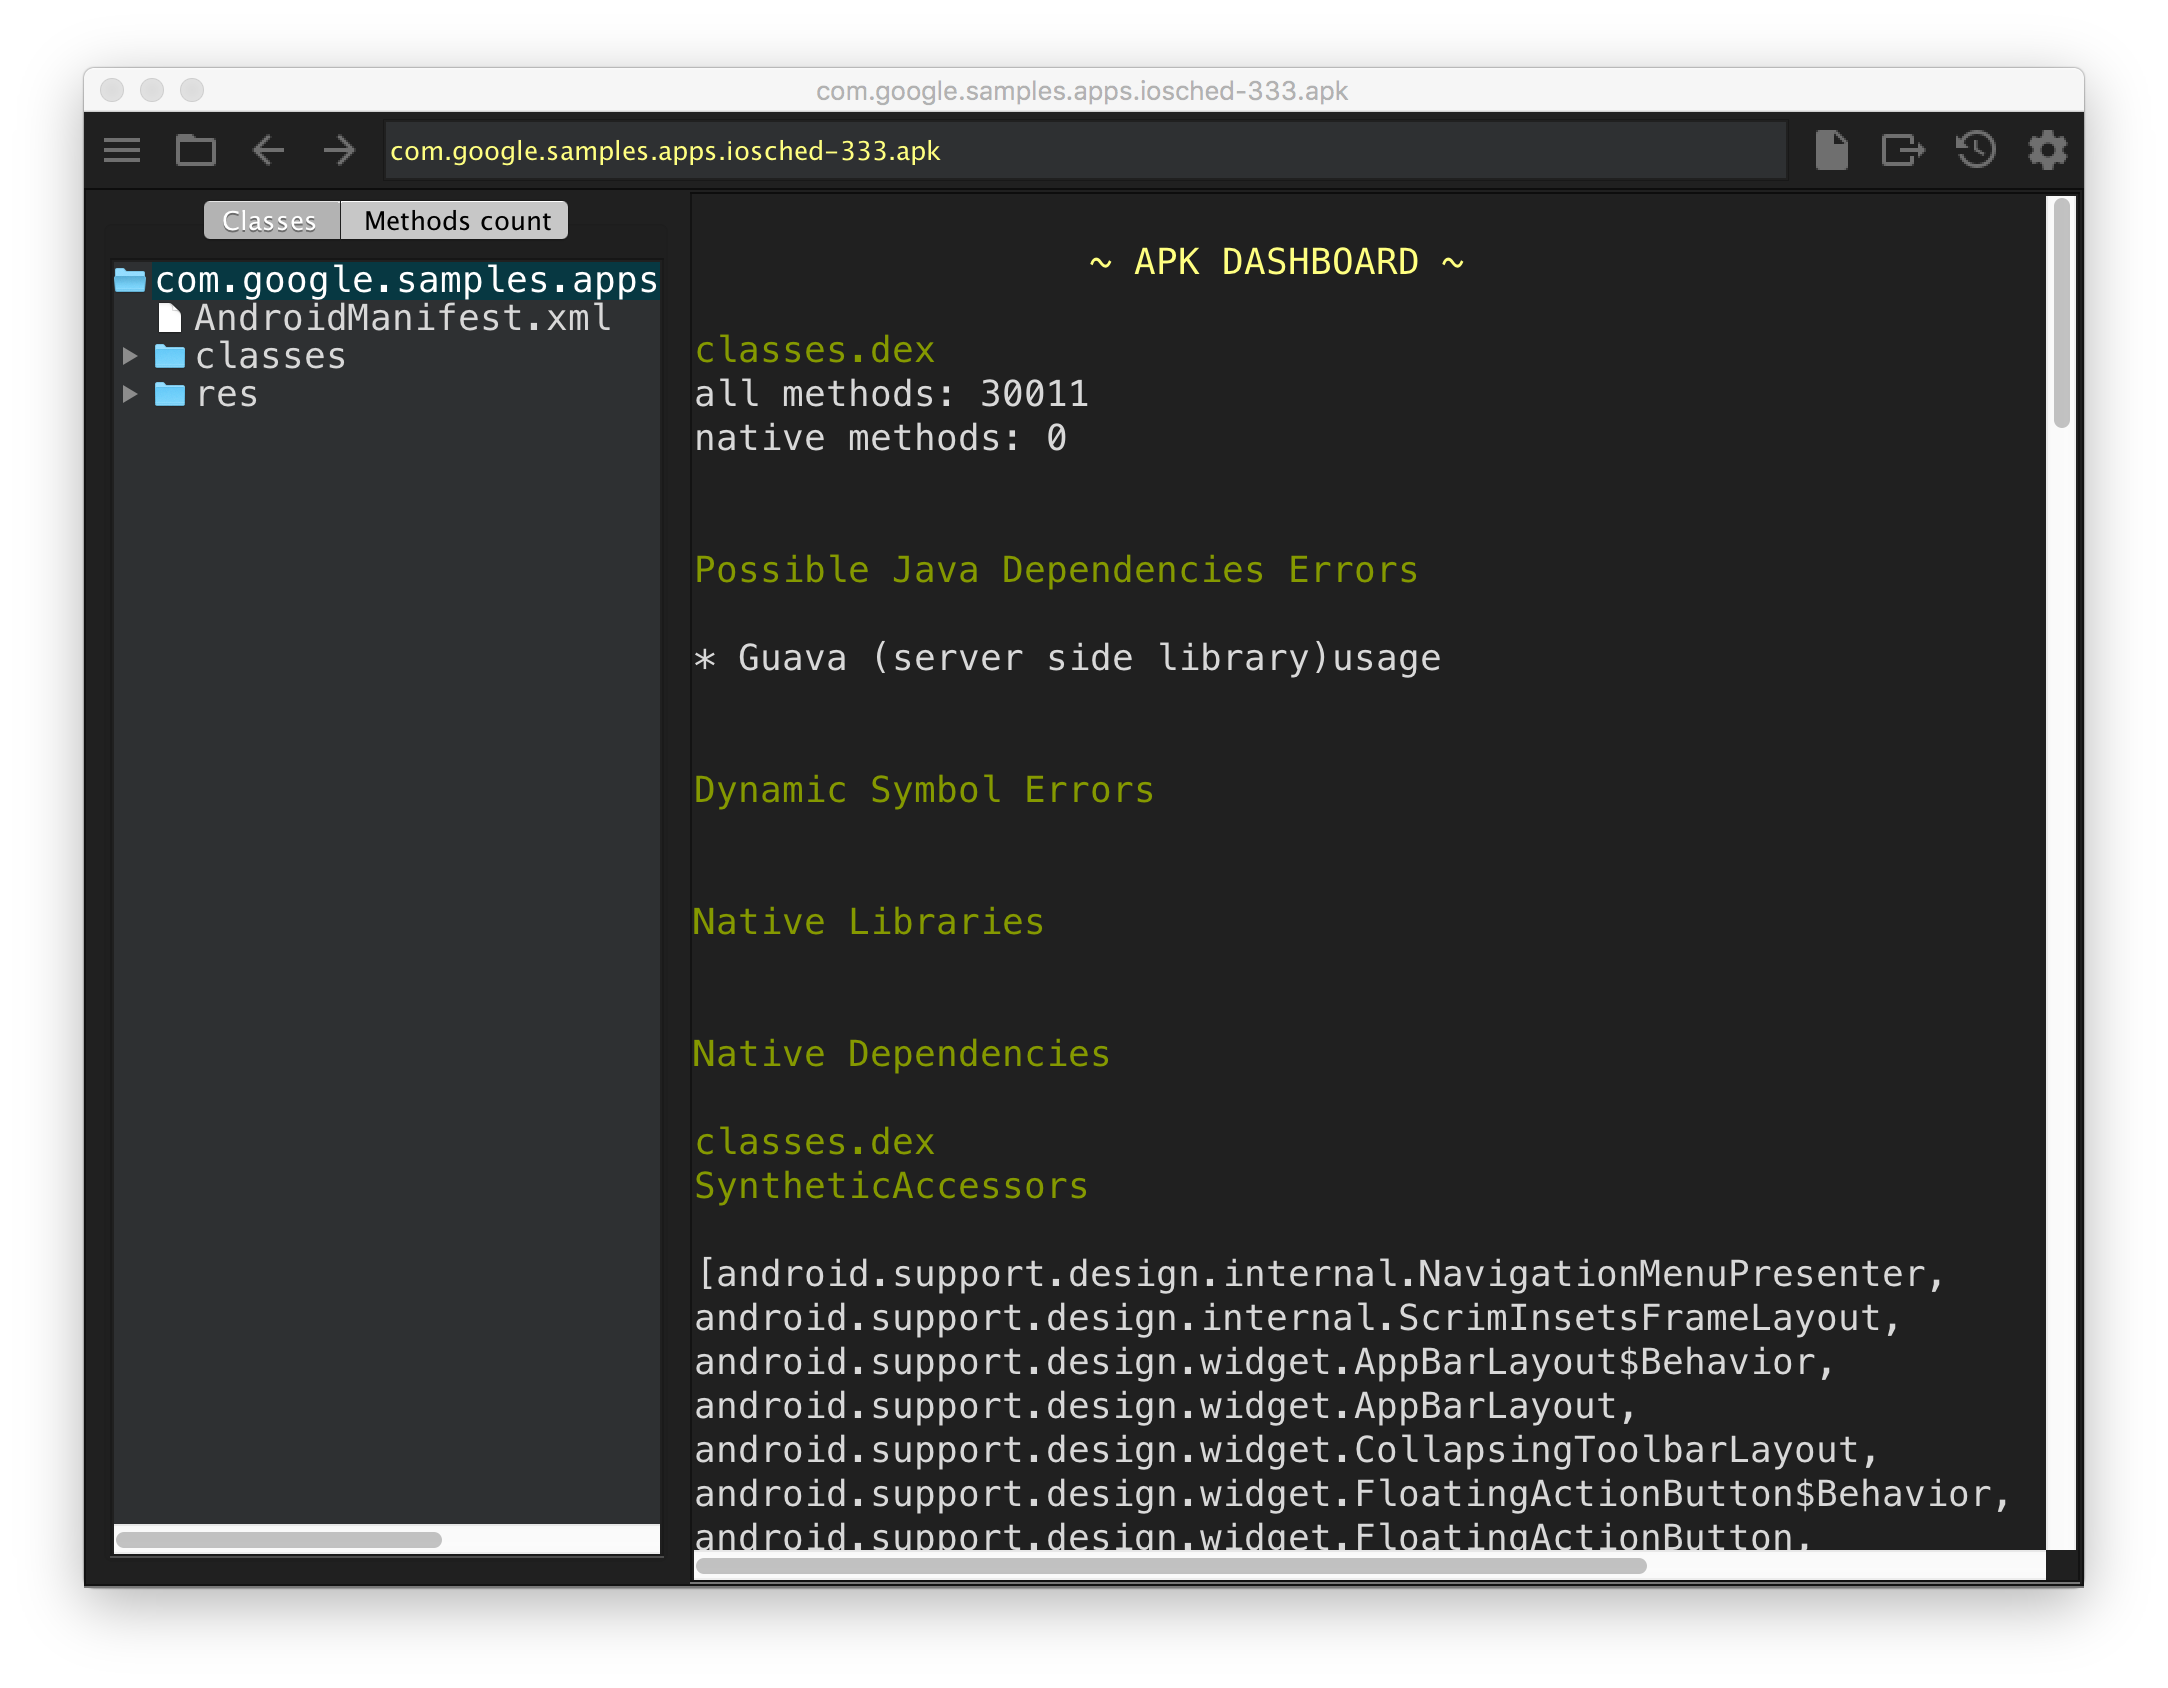 google/android-classyshark
Android 和 Java 字节码查看器
 thespeedx/tbomb
这是一个适用于 Linux 和 Termux 的短信和电话轰炸器。
 ahmyth/ahmyth-android-rat
Android 远程管理工具
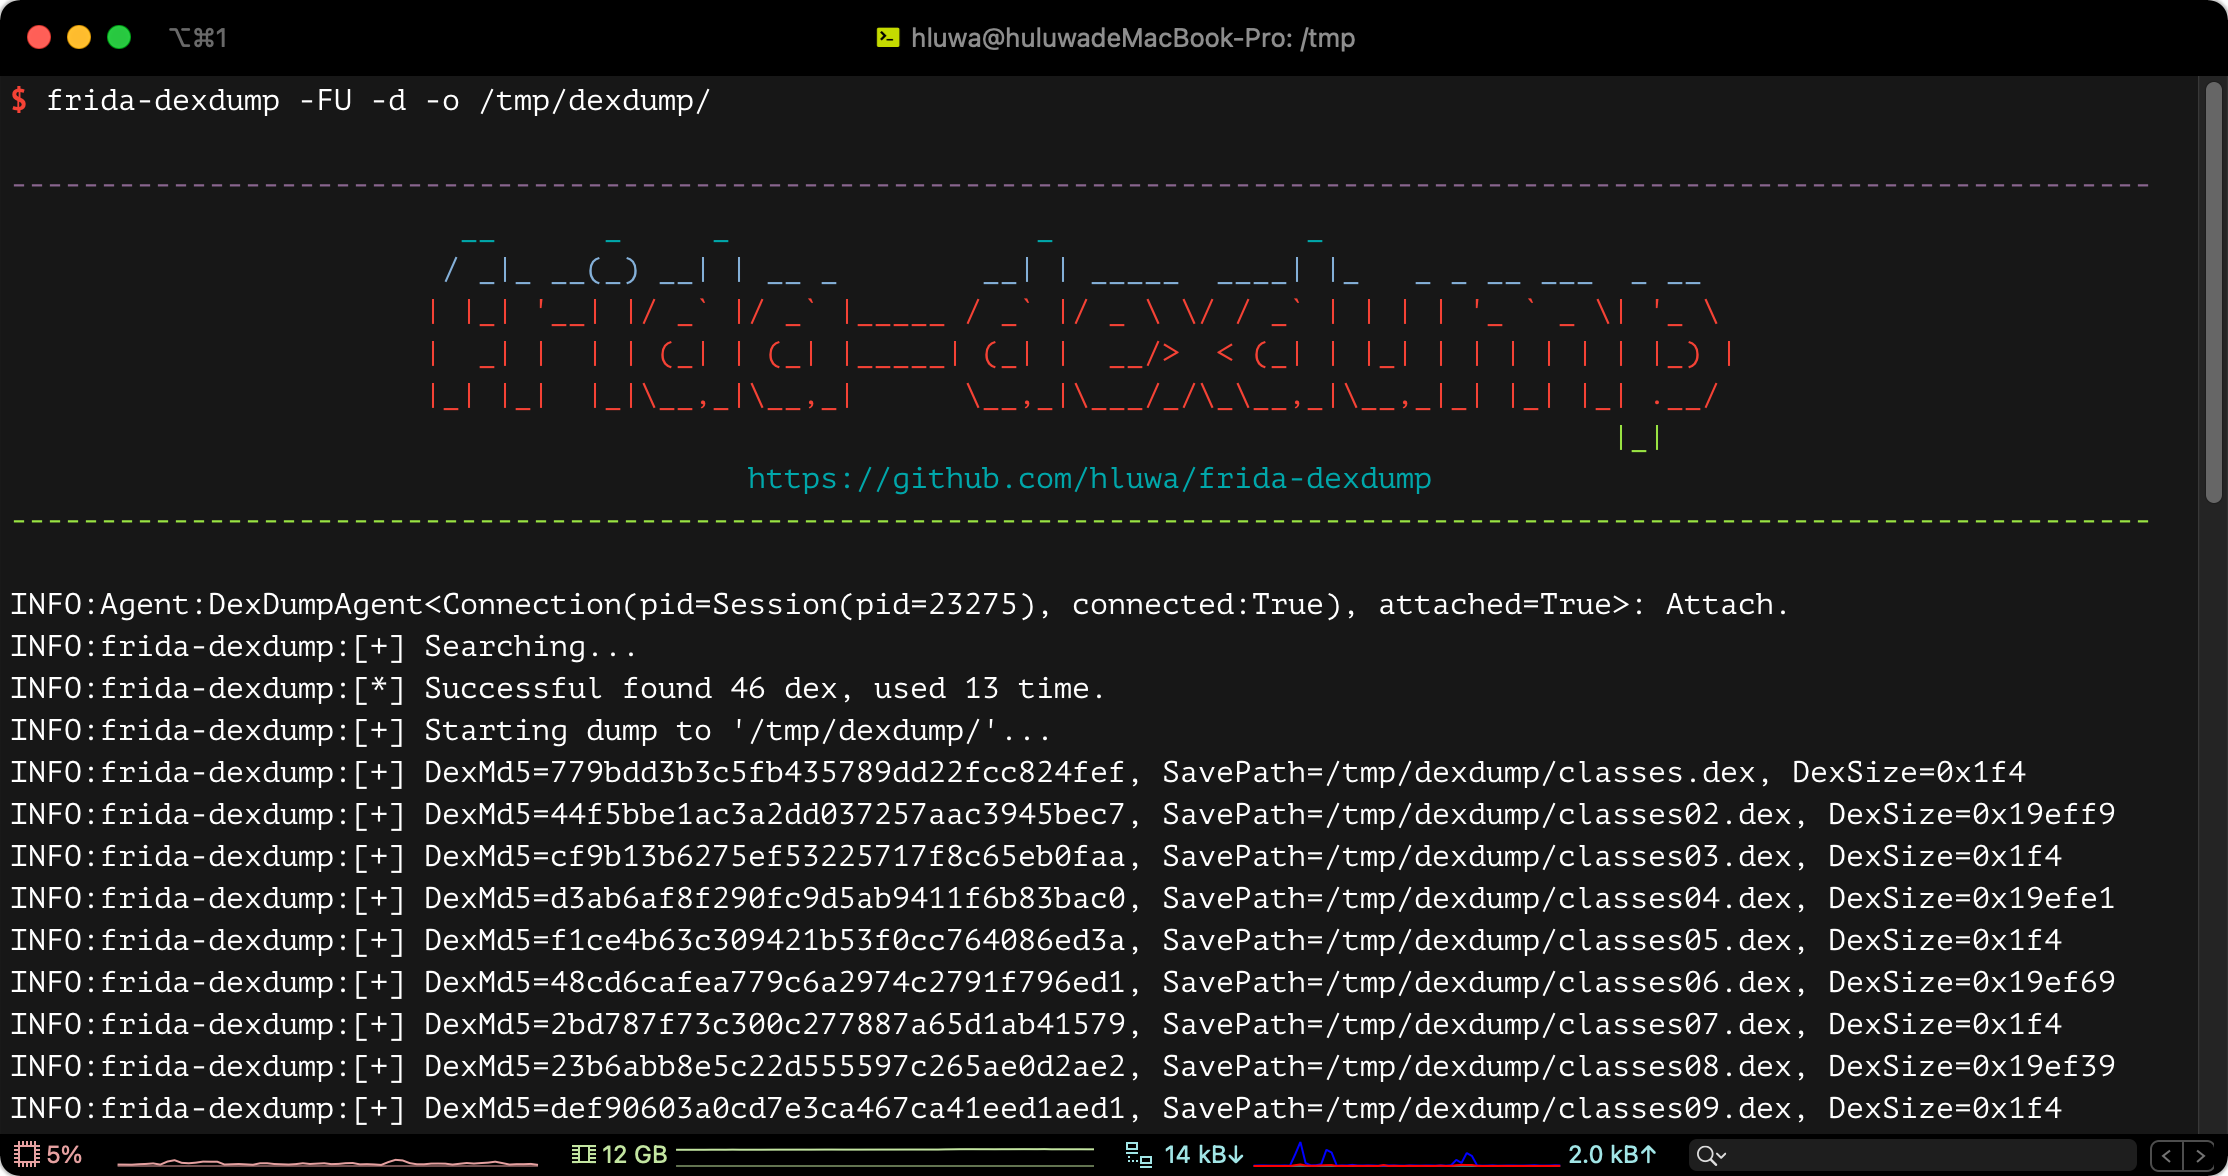 hluwa/frida-dexdump
一款用于从内存中dump dex文件的Frida工具,帮助安全工程师分析恶意软件。
 google/enjarify
将Dalvik字节码(DEX/APK)转换为等效的Java字节码,使Java分析工具能够处理Android应用程序,并对边缘情况保持高正确性。