
 #1
专注于Android应用程序和Android操作系统渗透测试、逆向工程和安全保护的工具。
Kitploit 推荐
 trinadh465/platform_art_aosp10_r33_cve-2021-0511
针对 CVE-2021-0511 的 Android Runtime (ART) 平台补丁,修复 AOSP 10 中的一个安全漏洞。
 sigbitsadmin/diff
用于 CVE-2017-0785 的简单 diff 工具
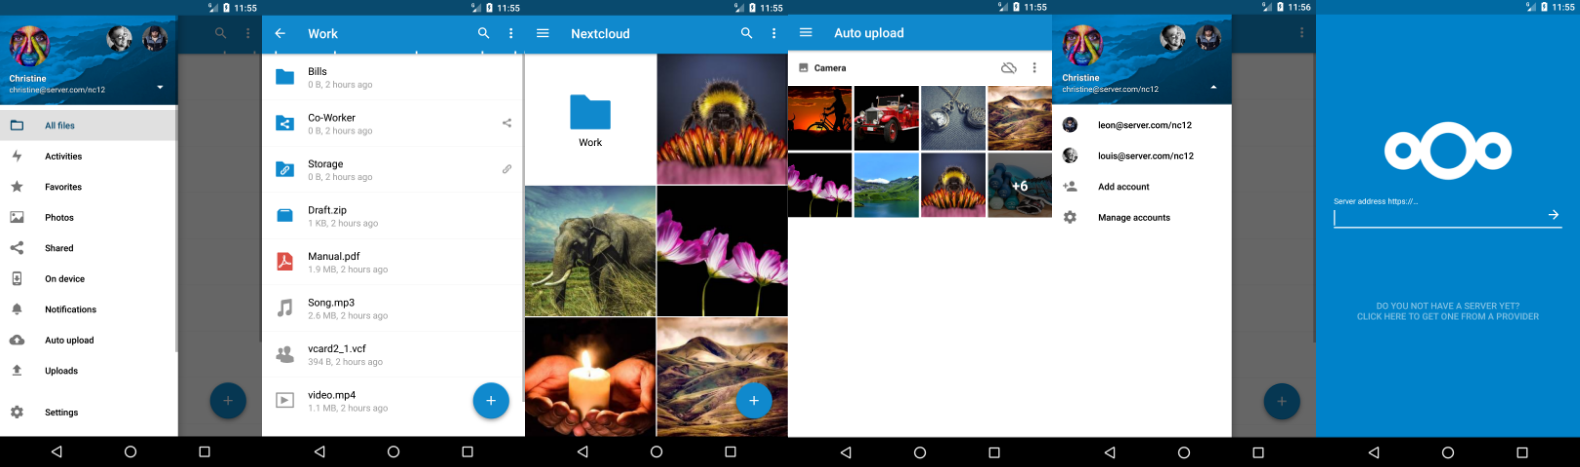 shanika04/nextcloud_android
SQLi CVE-2019-5454
 renukaselvar/platform_packages_providers_mediaprovider_cve-2023-40127
针对CVE-2023-40127的漏洞利用代码,该漏洞存在于Android MediaProvider中,用于在安全研究和测试中演示该缺陷。
 satheesh575555/packages_providers_mediaprovider_aosp10_r33_cve-2021-0340
CVE-2021-0340 的概念验证漏洞利用程序,这是 Android 10 的 MediaProvider 中的一个权限提升漏洞。
 satheesh575555/frameworks_base_aosp10_r33_cve-2021-0652
CVE-2021-0652 的概念验证漏洞利用程序,针对 AOSP 10 中的 Android frameworks/base。
 saurabh2088/platform_packages_providers_mediaprovider_cve-2023-40127
针对 CVE-2023-40127 的概念验证漏洞利用代码,目标是 Android 的 MediaProvider 组件,演示了路径遍历漏洞,用于安全测试与验证。
 itibs/isildursbane
CVE-2015-3837 的演示。
 trinadh465/frameworks_base_aosp-4.2.2_r1_cve-2023-21272
适用于 AOSP 4.2.2_r1 的 Android 框架基础仓库,经修改以解决 CVE-2023-21272,这是 Android 框架中的一个漏洞。
 doudoudedi/cve-2020-0014_toast
CVE-2020-0014
 nanopathi/framework_base_aosp10_r33_cve-2021-39704
针对 Android 框架权限提升漏洞 CVE-2021-39704 的漏洞利用程序,目标为 AOSP 10 R33。
 nanopathi/packages_apps_bluetooth_aosp10_r33_cve-2020-0183
针对Android 10蓝牙栈的CVE-2020-0183利用程序。提供通过蓝牙数据包注入实现远程代码执行的概念验证代码。
 nanopathi/framework_base_aosp10_r33_cve-2021-0327
针对 CVE-2021-0327 的 PoC 或补丁,该漏洞是影响 AOSP 10 r33 的 Android System UI 权限提升漏洞。
 trinadh465/packages_apps_packageinstaller_aosp10_r33_cve-2020-0418
# 包含CVE-2020-0418补丁的Android PackageInstaller源代码 CVE-2020-0418是一个本地权限提升漏洞。提供已打补丁的AOSP10代码,用于安全研究与分析。
 nanopathi/packages_providers_mediaprovider_aosp10_r33_cve-2021-0340
针对CVE-2021-0340的概念验证型漏洞利用程序,目标为AOSP 10 r33上的Android MediaProvider。通过特制媒体文件演示权限提升,突显了一个严重漏洞。
 nanopathi/framework_base_aosp10_r33_cve-2021-0683_cve-2021-0708
Android AOSP10 框架基础,包含针对 CVE-2021-0683 和 CVE-2021-0708 的安全补丁,展示了系统服务中的漏洞修复。
 nanopathi/framework_base_aosp10_r33_cve-2020-0401
 nanopathi/framework_base_aosp10_r33_cve-2021-0314
Android 框架基础(AOSP 10 r33),包含与 CVE-2021-0314 相关的代码,该漏洞是 Binder 组件中的一个权限提升漏洞。








