#1

 charles2gan/gda-android-reversing-tool
最快且最强大的安卓反编译器(原生工具,无需Java VM即可运行),支持APK、DEX、ODEX、OAT、JAR、AAR和CLASS文件。具备恶意行为检测、隐私泄露检测、漏洞检测、路径求解、加壳检测、变量追踪、去混淆、Python和Java脚本、设备内存提取、数据解密与加密等功能。
 httptoolkit/frida-interception-and-unpinning
用于在运行时重写移动应用,以直接中间人攻击(MitM)所有 HTTPS 流量的 Frida 脚本
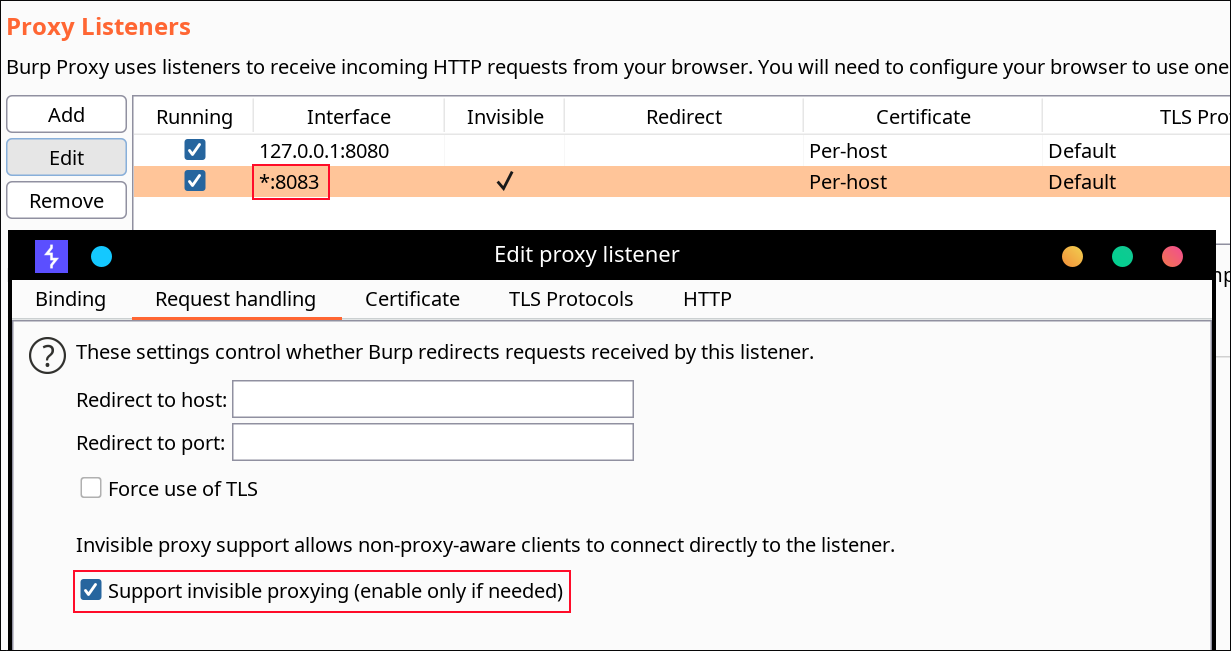 impact-i/reflutter
修补 Flutter 引擎库,实现对 Android 和 iOS 应用的运行时逆向工程、流量拦截及 SSL 证书固定绕过,无需 root 或安装证书。
 vaibhavpandeyvpz/apkstudio
开源、跨平台、基于Qt6的IDE,用于逆向工程Android应用程序包。它具有友好的IDE风格布局,包含支持*.smali代码文件语法高亮的代码编辑器。
 zinja-coder/jadx-ai-mcp
用于集成 MCP 服务器的 JADX 插件
 owasp/masvs
OWASP MASVS(Mobile Application Security Verification Standard)是移动应用安全的行业标准。
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 auroraoss/aurorastore
开源安卓客户端,用于浏览和下载 Google Play 中的应用,支持匿名登录、设备/语言环境伪装以及跟踪器检测。
 iddoeldor/frida-snippets
精心制作的 Frida 示例
 grapheneos/vanadium
面向 GrapheneOS 的隐私与安全强化 Chromium 构建,提供 WebView 和默认浏览器,并包含操作系统级强化与兼容性修复。
 niklashigi/apk-mitm
🤖 一款自动准备Android APK文件以进行HTTPS检查的CLI应用程序
 calebfenton/simplify
安卓虚拟机与去混淆器
 bmax121/kernelpatch
仅使用经过剥离的 Linux 内核镜像来对 Linux 内核进行补丁和挂钩。
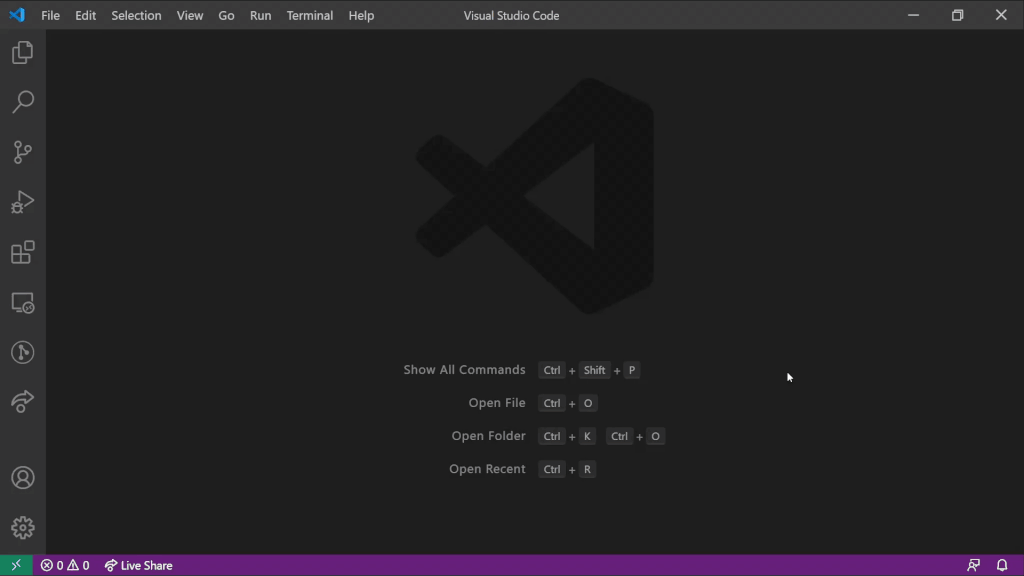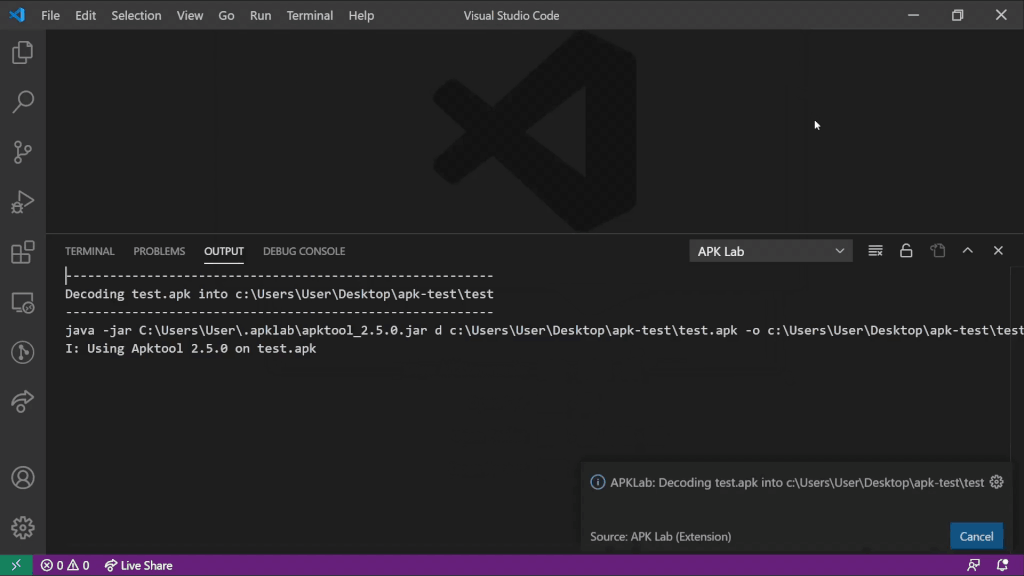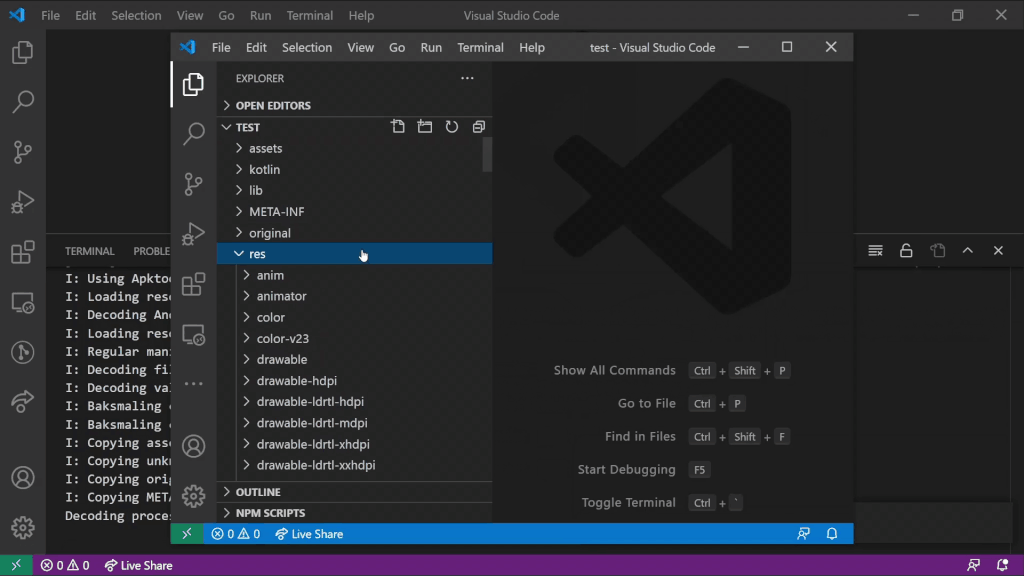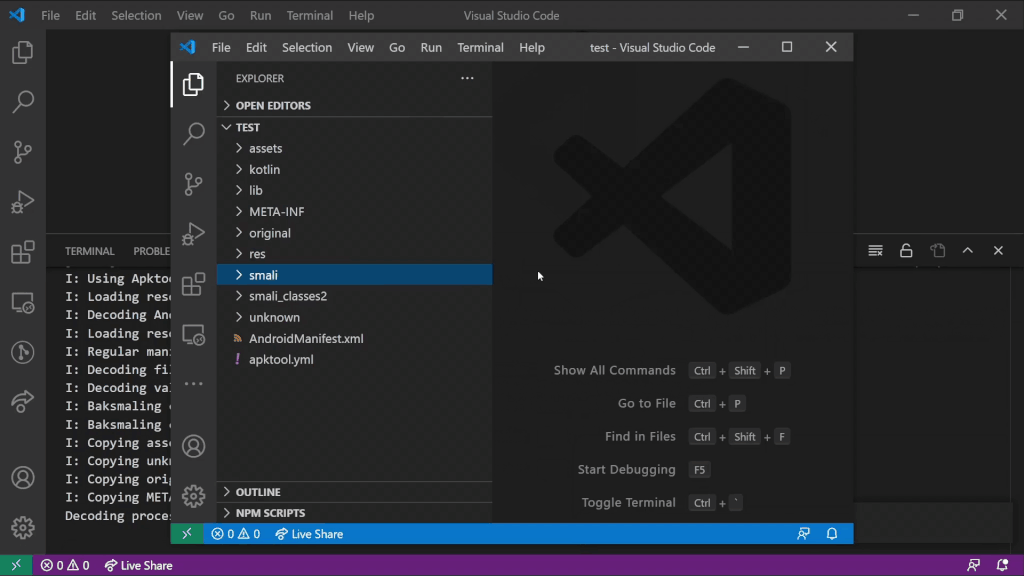 apklab/apklab
适用于 VS Code 的 Android 逆向工程工作台
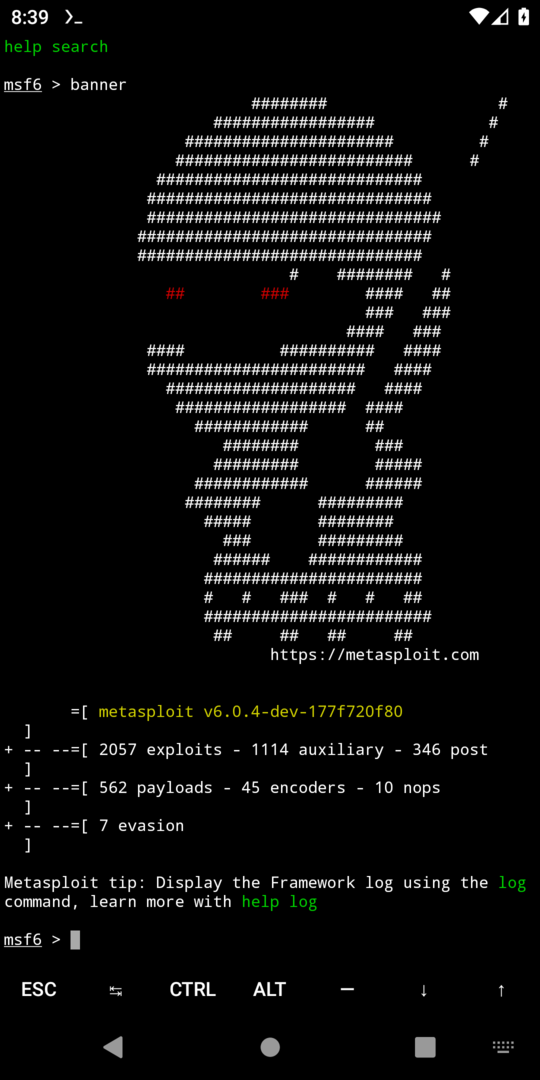 gushmazuko/metasploit_in_termux
通过 Termux 在 Android 上安装并运行 Metasploit Framework 6,提供自动设置、载荷生成(msfvenom)以及完整的 msfconsole 访问,用于移动端渗透测试。