
 #1
 joehquak/mi8e5-unlocker-by-cve-2026-43499
多操作系统支持:适用于 MacOS/Linux 和 Windows 的版本,已完全翻译为英文
 janewas/cve-2026-98260-vivo-gki-research
Research notes: porting CVE-2026-98260 to vivo/iQOO GKI 6.6.127 (no exploit code; coordinated disclosure planned)
 tea9/cve-2020-0096-strandhogg2
CVE-2020-0096-StrandHogg2 复现
 datfooldive/ghostlock-emerald
GhostLock (CVE-2026-43499) 针对 Poco M6 Pro (emerald) 的内核漏洞利用(适用于锁定 bootloader)
 b4sith-sec/gu3ssweak
用于移动安全研究和漏洞赏金练习的故意存在漏洞的 Android 应用 - OWASP Mobile Top 10
 nanoturtle1145/cve-2026-98260-uaf
CVE-2026-98260 (posix-cpu-timers exec UAF) exploit research: S9280 Android 14 GKI 6.1 — UAF trigger + zero-write primitive + SELinux Permissive.…
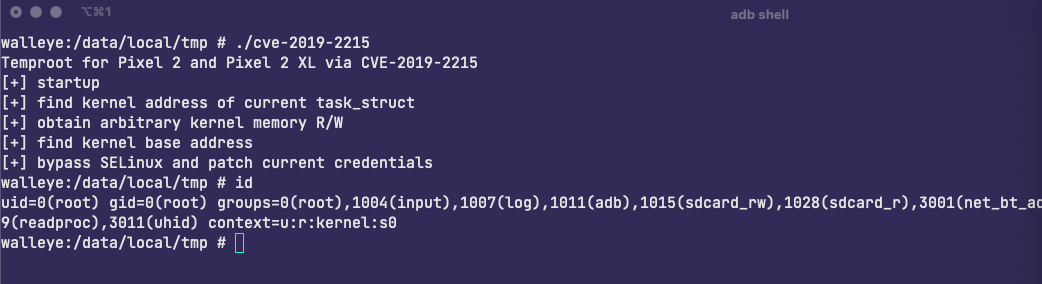 stevejubx/cve-2019-2215
Android 内核漏洞(CVE-2019-2215)临时 root PoC
 no-22-github/unplus
CVE-2026-43499 每次启动的 root 提权漏洞 — 核心逻辑(arm64 Android GKI 6.6)
 sorrow404null/cve-2026-43499-rmx5200
针对realme RMX5200的Android 16本地权限提升漏洞利用,使用基于LD_PRELOAD的preload.so链,通过CVE-2026-43499实现临时root访问。
 mobilehackinglab/cve-2026-0047-poc
CVE-2026-0047:ActivityManagerService.dumpBitmapsProto() 中缺少权限检查 — 无需任何权限即可窃取所有正在运行应用的 UI 位图(Android 16 QPR2 Beta)
 demining/pixnapping-attack-on-android
Pixnapping 攻击:通过漏洞 CVE-2025-48561 危害私钥和助记词,对比特币网络和 Android 基础设施构成新的严重威胁
 sterrasec/apk-interceptor
Android 深度链接、Intent 和 WebView 桥接评估助手,用于道德黑客
 wrlu/cve-2023-40130
CVE-2023-40130 的 PoC
 bartixxx32/cve-2026-43499-oneplus15
Android 16 在 OnePlus 15 上的本地权限提升教育性概念验证,包含内核偏移检测、目标生成以及基于 LD_PRELOAD 的漏洞利用构建。
 qm4rs/cve-2026-0023-update-ownership-poc
概念验证,演示 CVE-2026-0023,一种 Android 更新所有权信任绕过漏洞,可在应用更新期间抑制所有权警告。包含三个 Android 应用,用于复现和研究该漏洞。
 re13orn/cve-2024-0044-exp
利用 CVE-2024-0044 Android 权限提升下载任意目标App沙箱文件。

 ykupriyanov/bakablocker
Stop Secret Phone Slowdowns & 24/7 Spyware in One Tap — Autonomous Local ADB Debloater & Background Jail (No PC, No Root, 100% Safe)









