#1
 davidbuchanan314/cowroot
基于 CVE-2016-5195 的通用 Android root 工具。敬请期待。
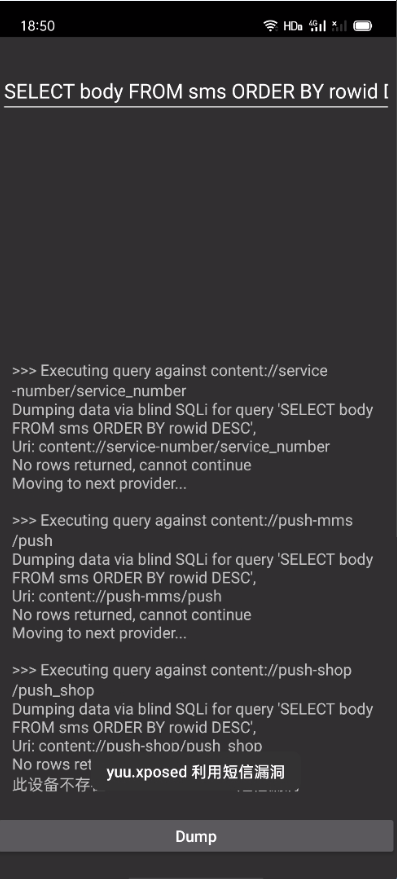 yuuouu/coloros-cve-2025-10184
ColorOS短信漏洞,以及用户自救方案
 nicchongwb/rootsmart-v2.0
Android 勒索软件开发 - AES256 加密 + CVE-2019-2215(反向 root shell)+ 数据外泄
 lanrat/tethr
Android Tethering Provisioning Check 绕过漏洞 (CVE-2017-0554)
 k0mraid3/k0mraid3s-system-shell-prebuilt
我在2022年10月发现的一个漏洞,涉及安卓的包管理器二进制文件(pm)及其处理调试标志的方式,该漏洞于2023年3月被修补。使用CVE-2019-16253作为载荷来获取系统shell。
 indiandragon/shellshock-vulnerability-scan
用于扫描Bash漏洞的Android应用程序 - CVE-2014-6271 也被称为 Shellshock
 hyln9/vikiroot
CVE-2016-5195(脏牛漏洞)针对 Android 6.0.1 Marshmallow 的概念验证代码
 ylarod/cve-2023-5521
通过签名欺骗在KernelSU中实现root接管
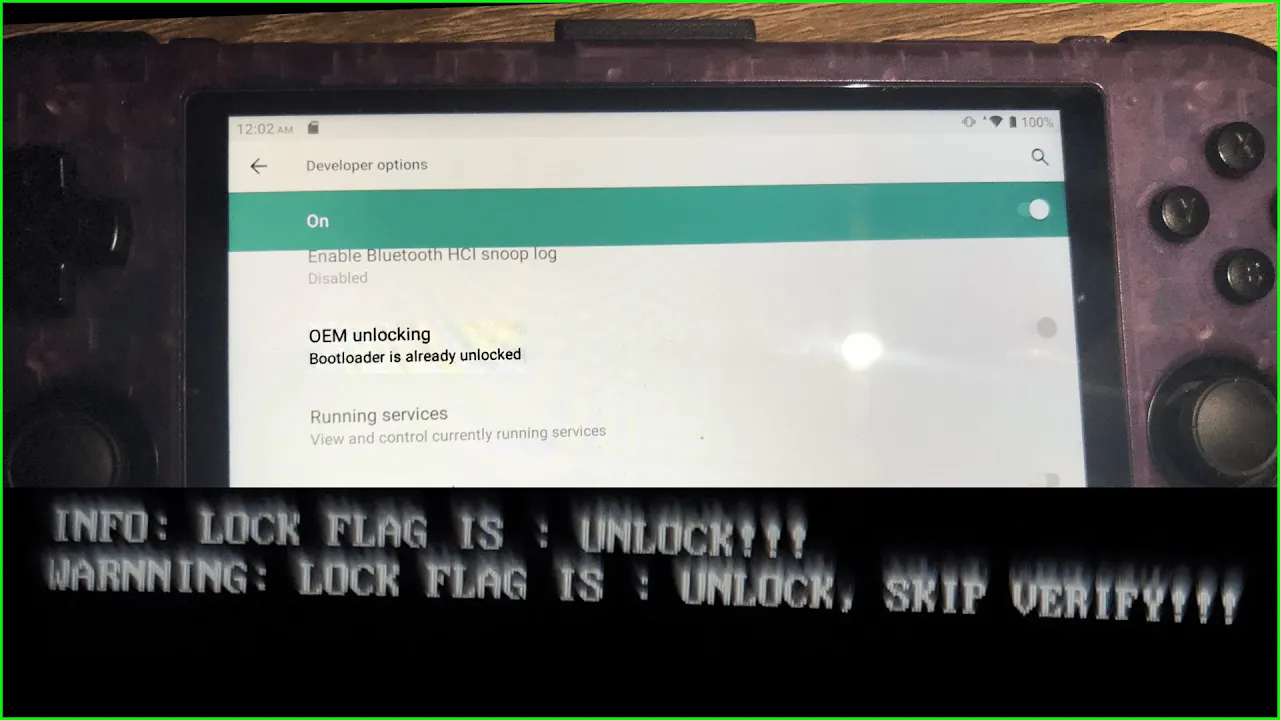 seriousattempts/bootloader_unlock_retroid_pocket_3plus
# 使用 CVE-2022-38694 解锁 Retroid Pocket 3+ 的引导加载程序
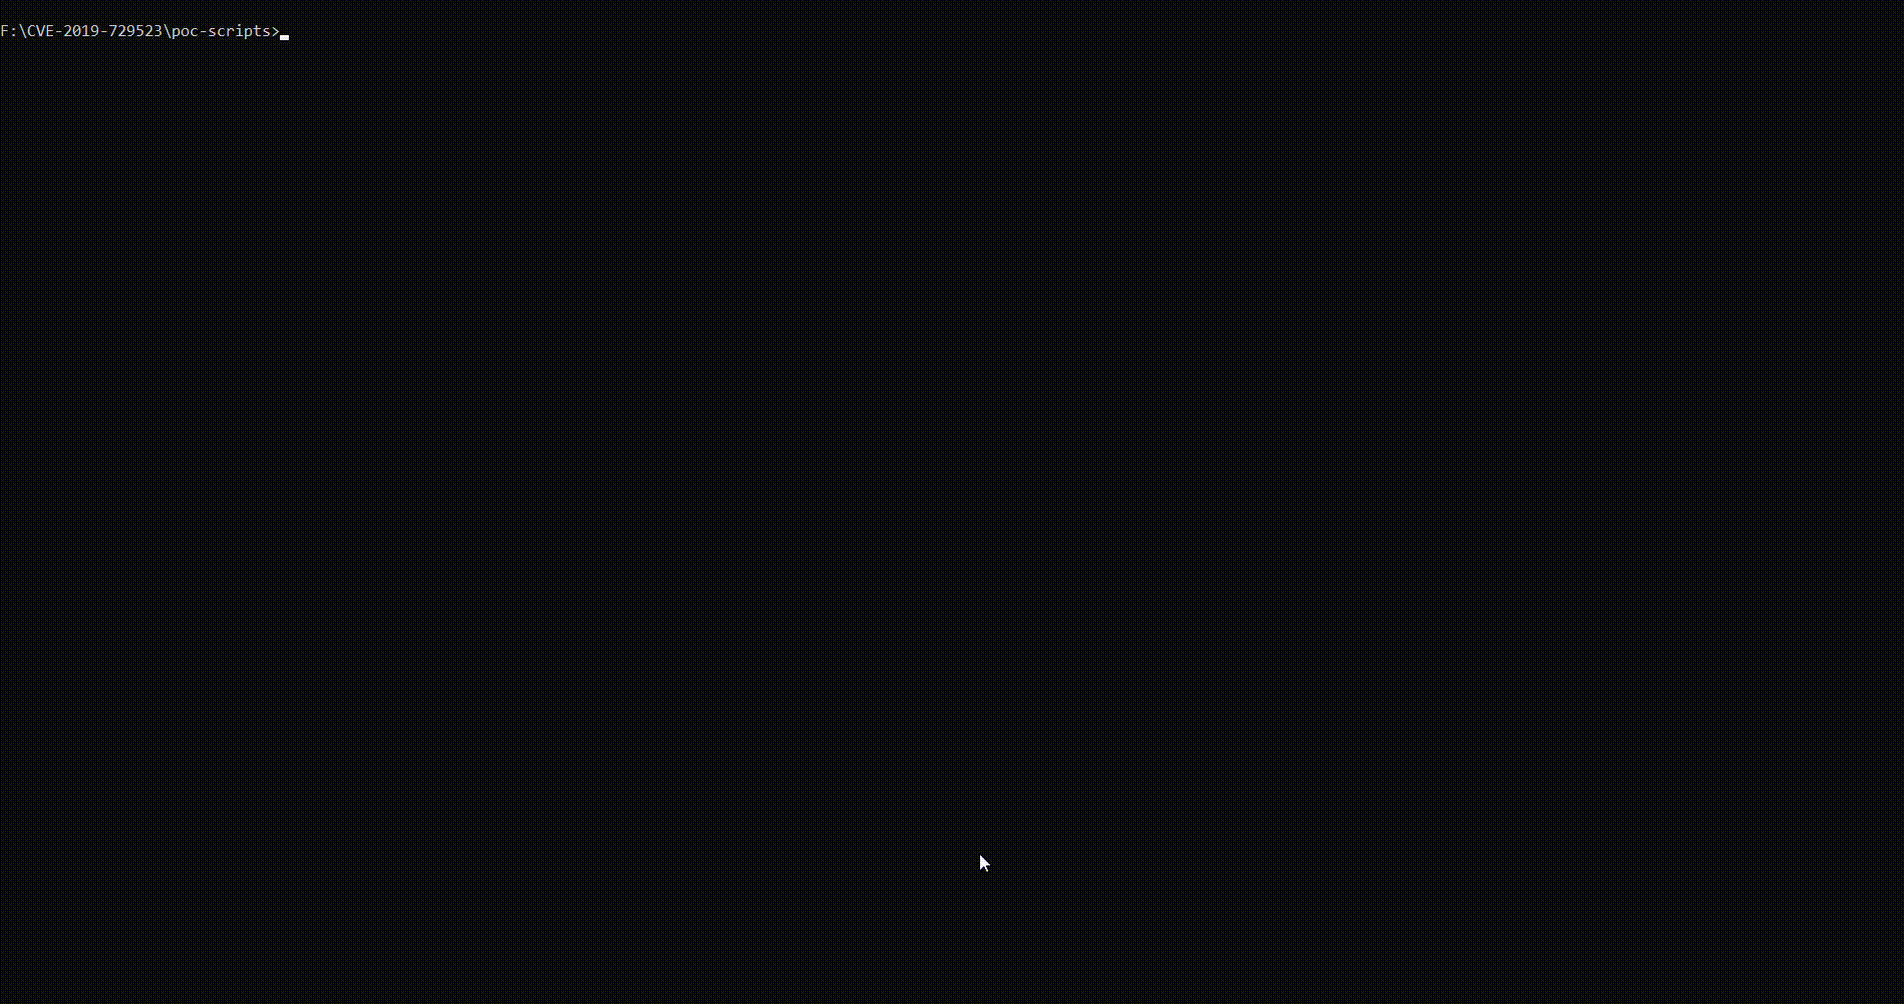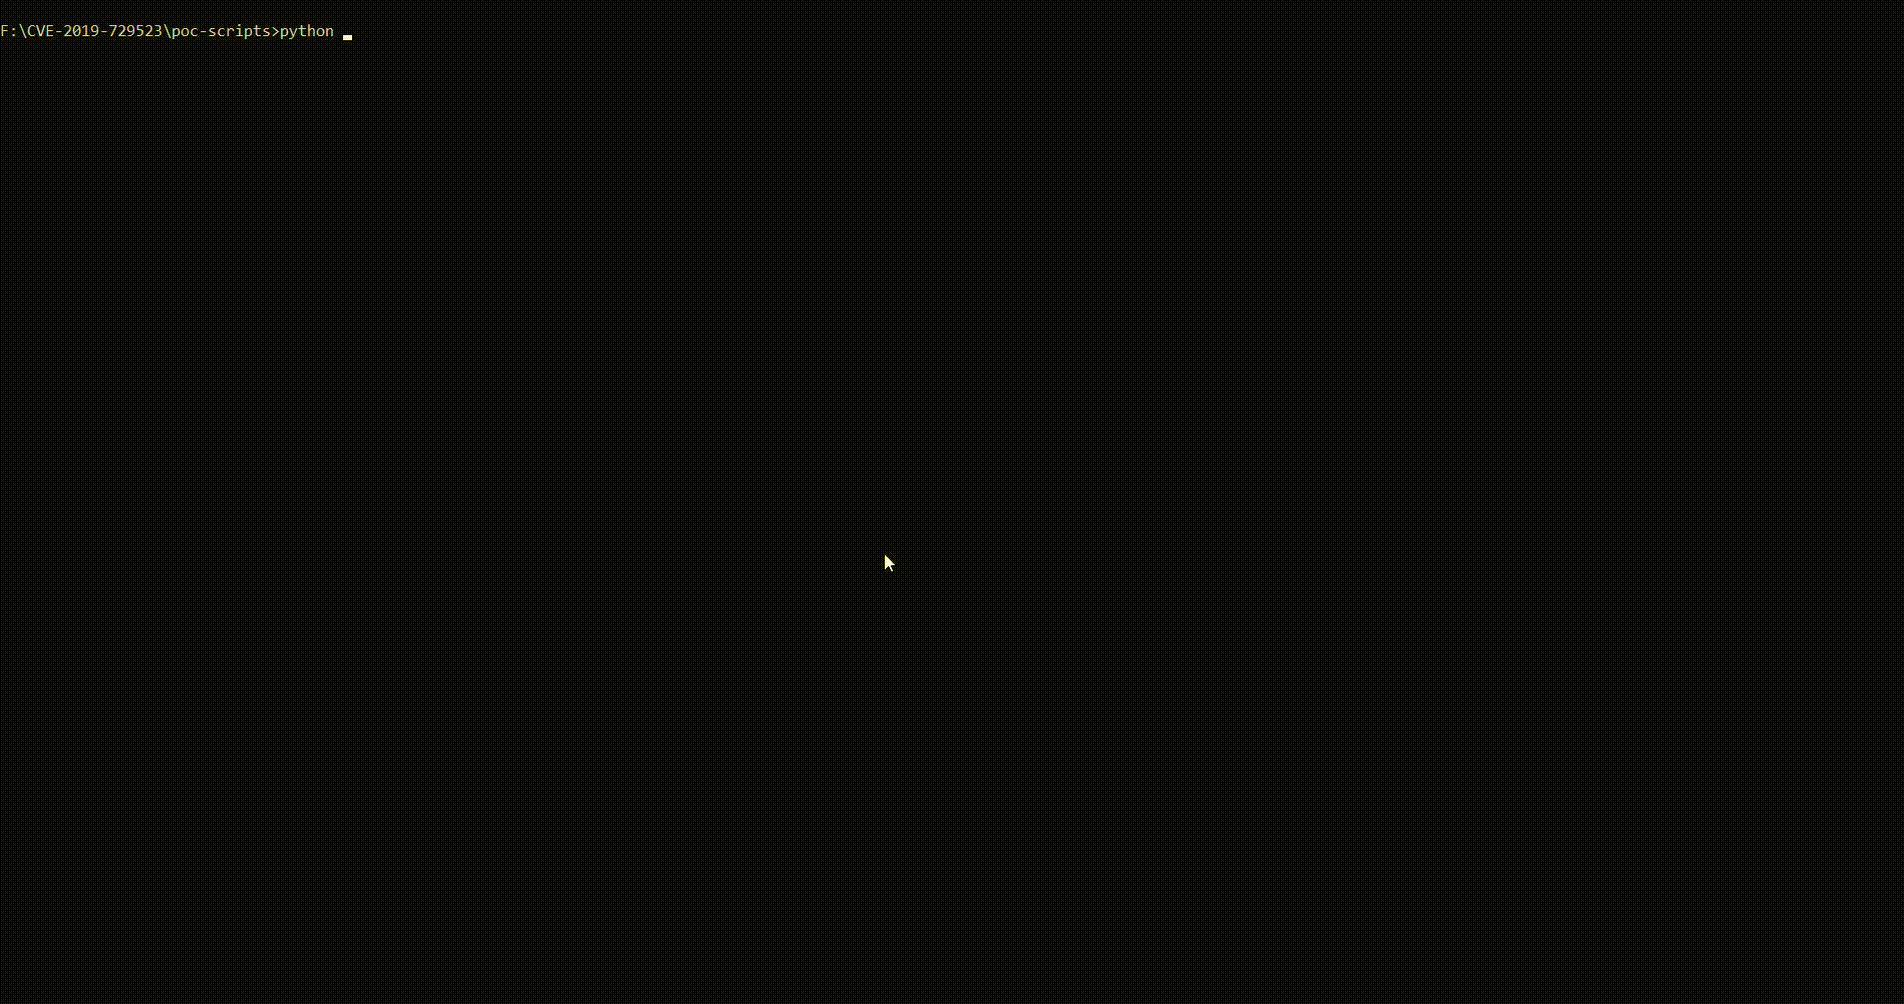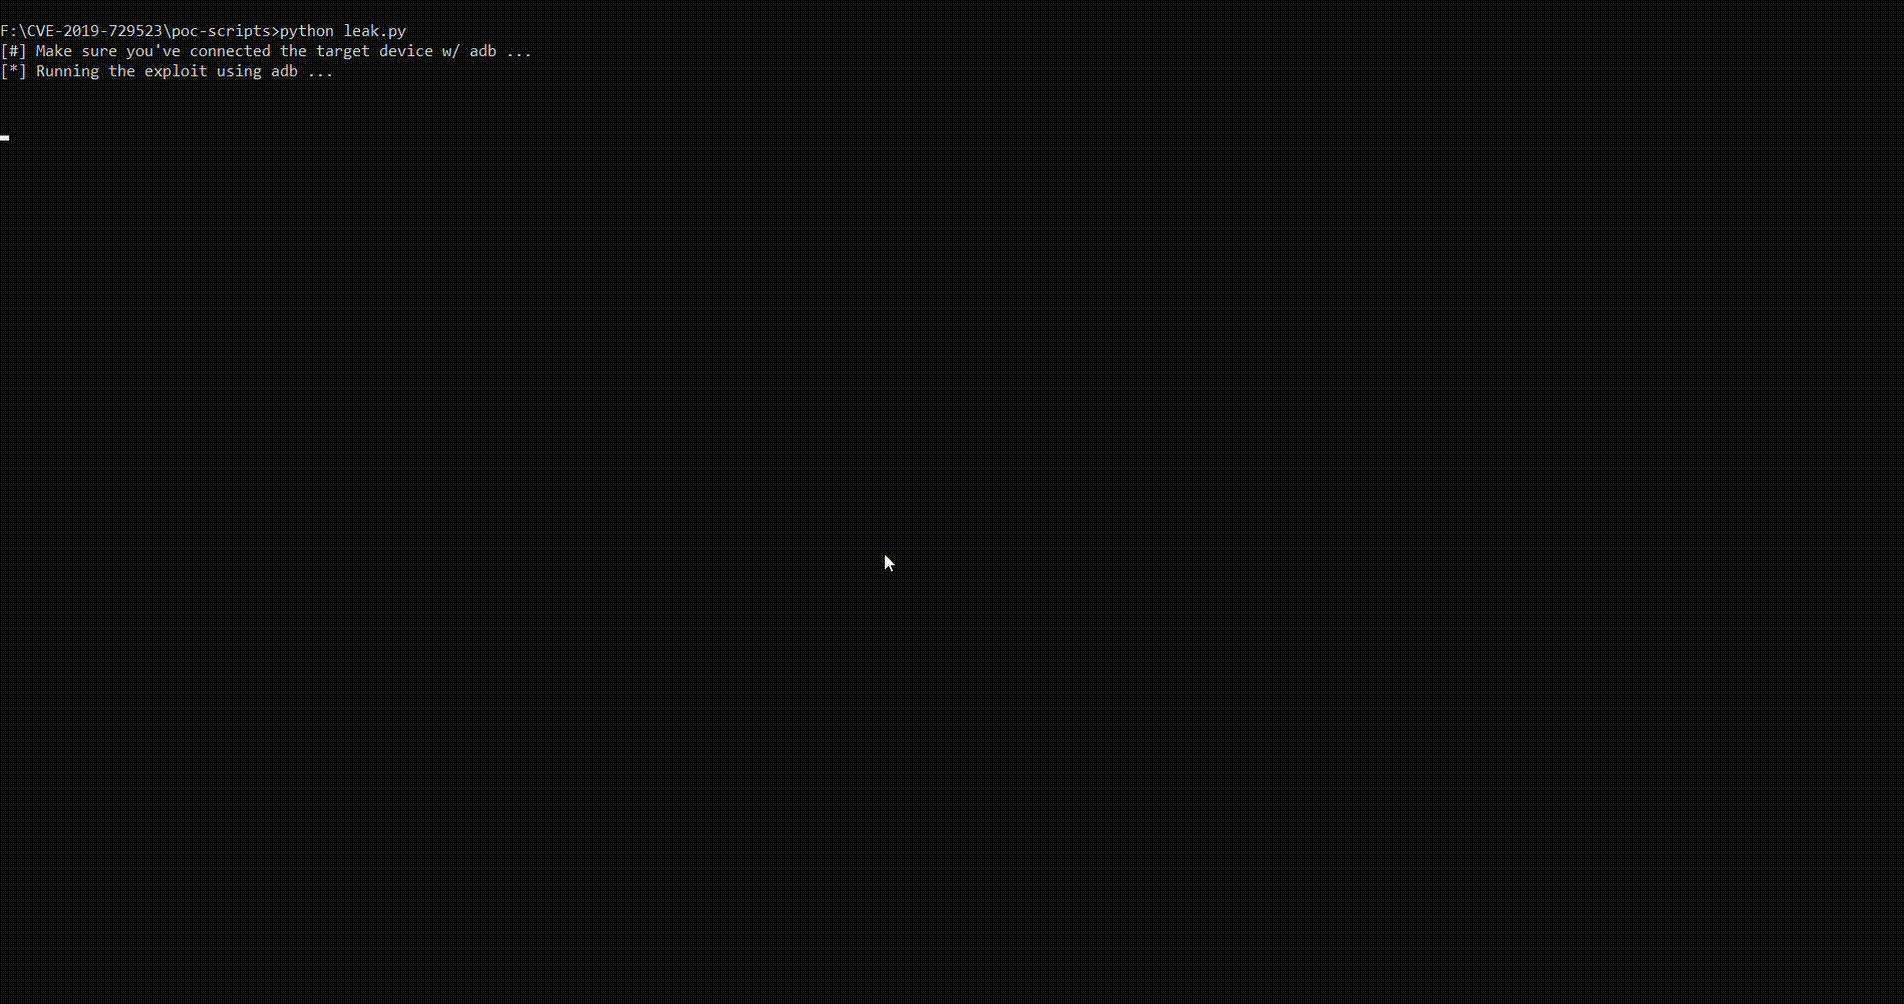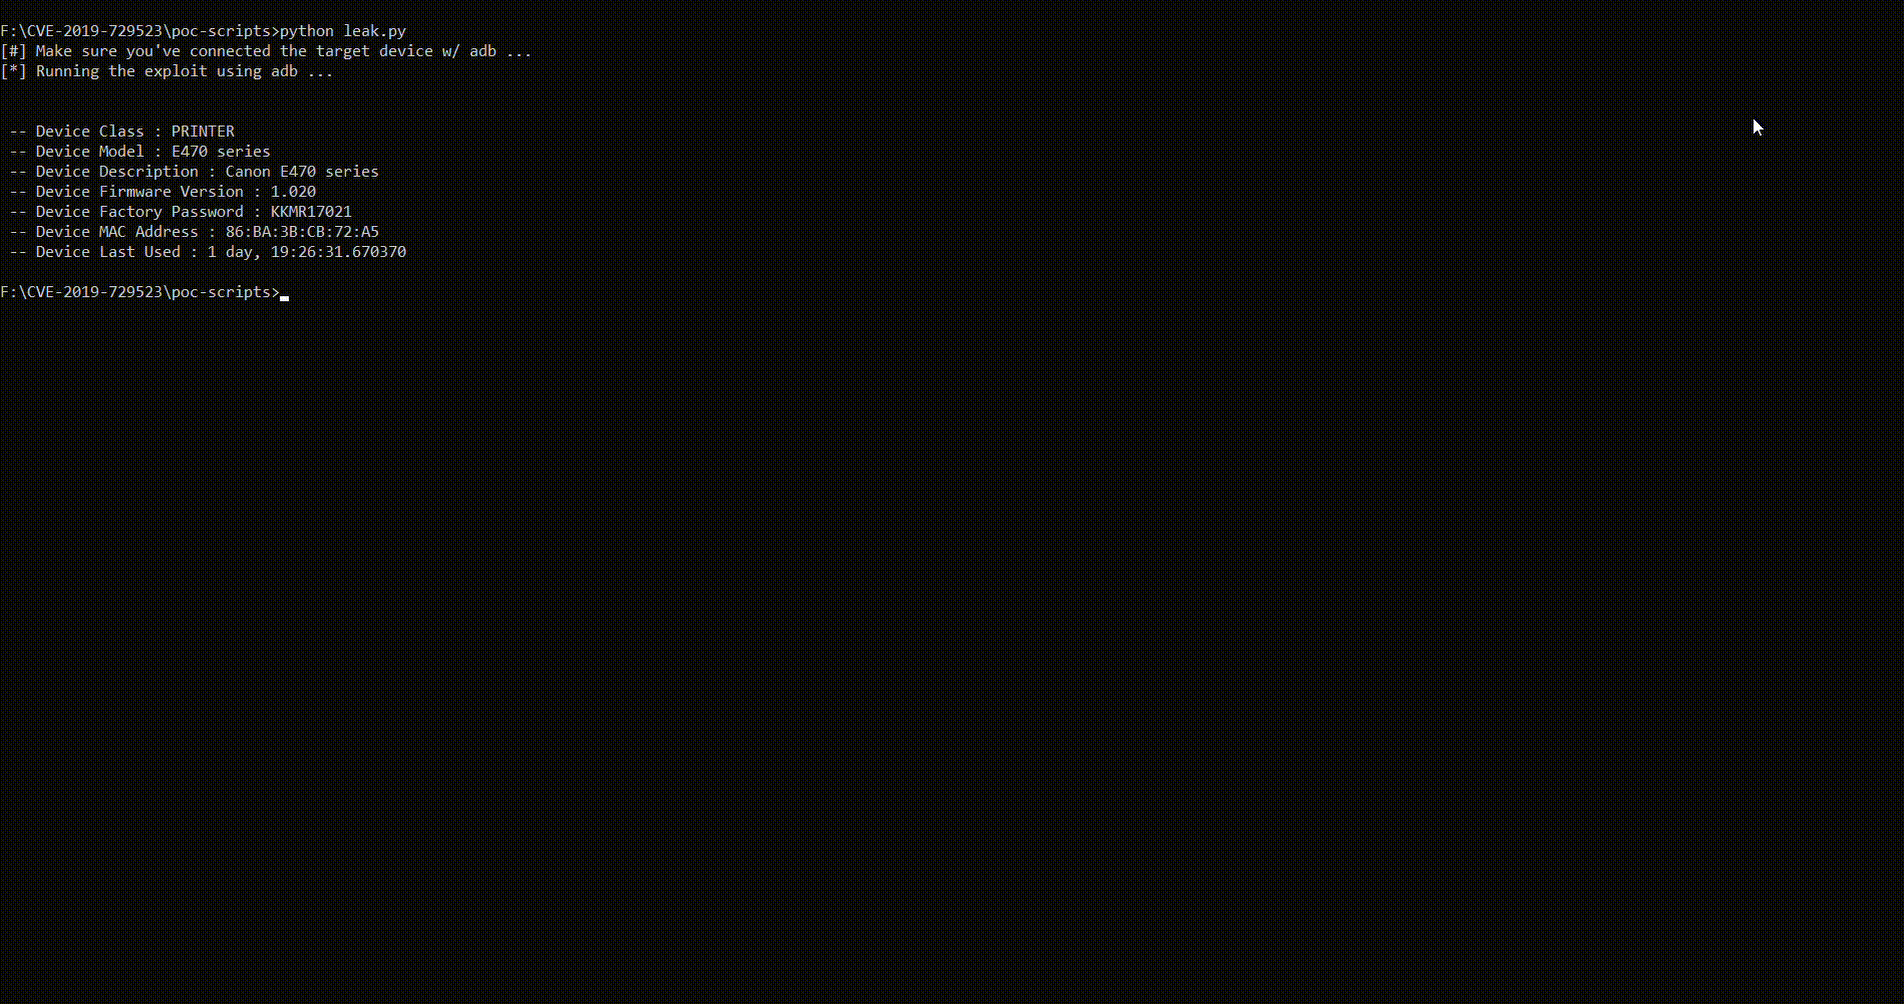 0x48piraj/cve-2019-14339
CVE-2019-14339 Canon PRINT 2.5.5 的 POC
 novoda/gradle-static-analysis-plugin
为Android和Java项目轻松配置静态分析工具。
 google/android-classyshark
Android 和 Java 字节码查看器
 androbugs/androbugs_framework
AndroBugs Framework 是一款高效的 Android 漏洞扫描器,可帮助开发者或黑客发现 Android 应用中的潜在安全漏洞。无需在 Windows 上安装。
 sonyxperiadev/apkanalyser
用于 Android APK 的静态分析工具,可检查 Dalvik 字节码、解码 XML 资源并检测潜在问题。支持二进制修改、重新打包和 logcat 验证。