
 #1
 mrexodia/ida-pro-mcp
 infobyte/isa_recovery
ISA 恢复
 markoglasgow/gemma_crackme_tutorial
使用Google Gemma 4 E4B本地AI模型对Windows crackme进行逆向工程的逐步教程,包括本地推理设置和自动函数/变量重命名。
 flankerhqd/jebmcp
面向 JEB Pro 的 MCP 服务器插件,支持在 APK 逆向工程中实现 AI 辅助反编译、方法/字段检查以及自动重命名。
 ddouworld/pycdc-studio
一个基于 Qt Widgets 的桌面 UI,用于通过 pycdc/pycdas 探索 Python 字节码、检查原生反编译,并对不支持的对象使用 AI 回退。

 knifeyspoony/ghidra-copilot
在Ghidra中提供基于聊天的、LLM辅助的逆向工程体验
 unicorn-engine/unicorn
独角兽CPU仿真器框架(ARM,AArch64,M68K,Mips,Sparc,PowerPC,RiscV,S390x,TriCore,X86)
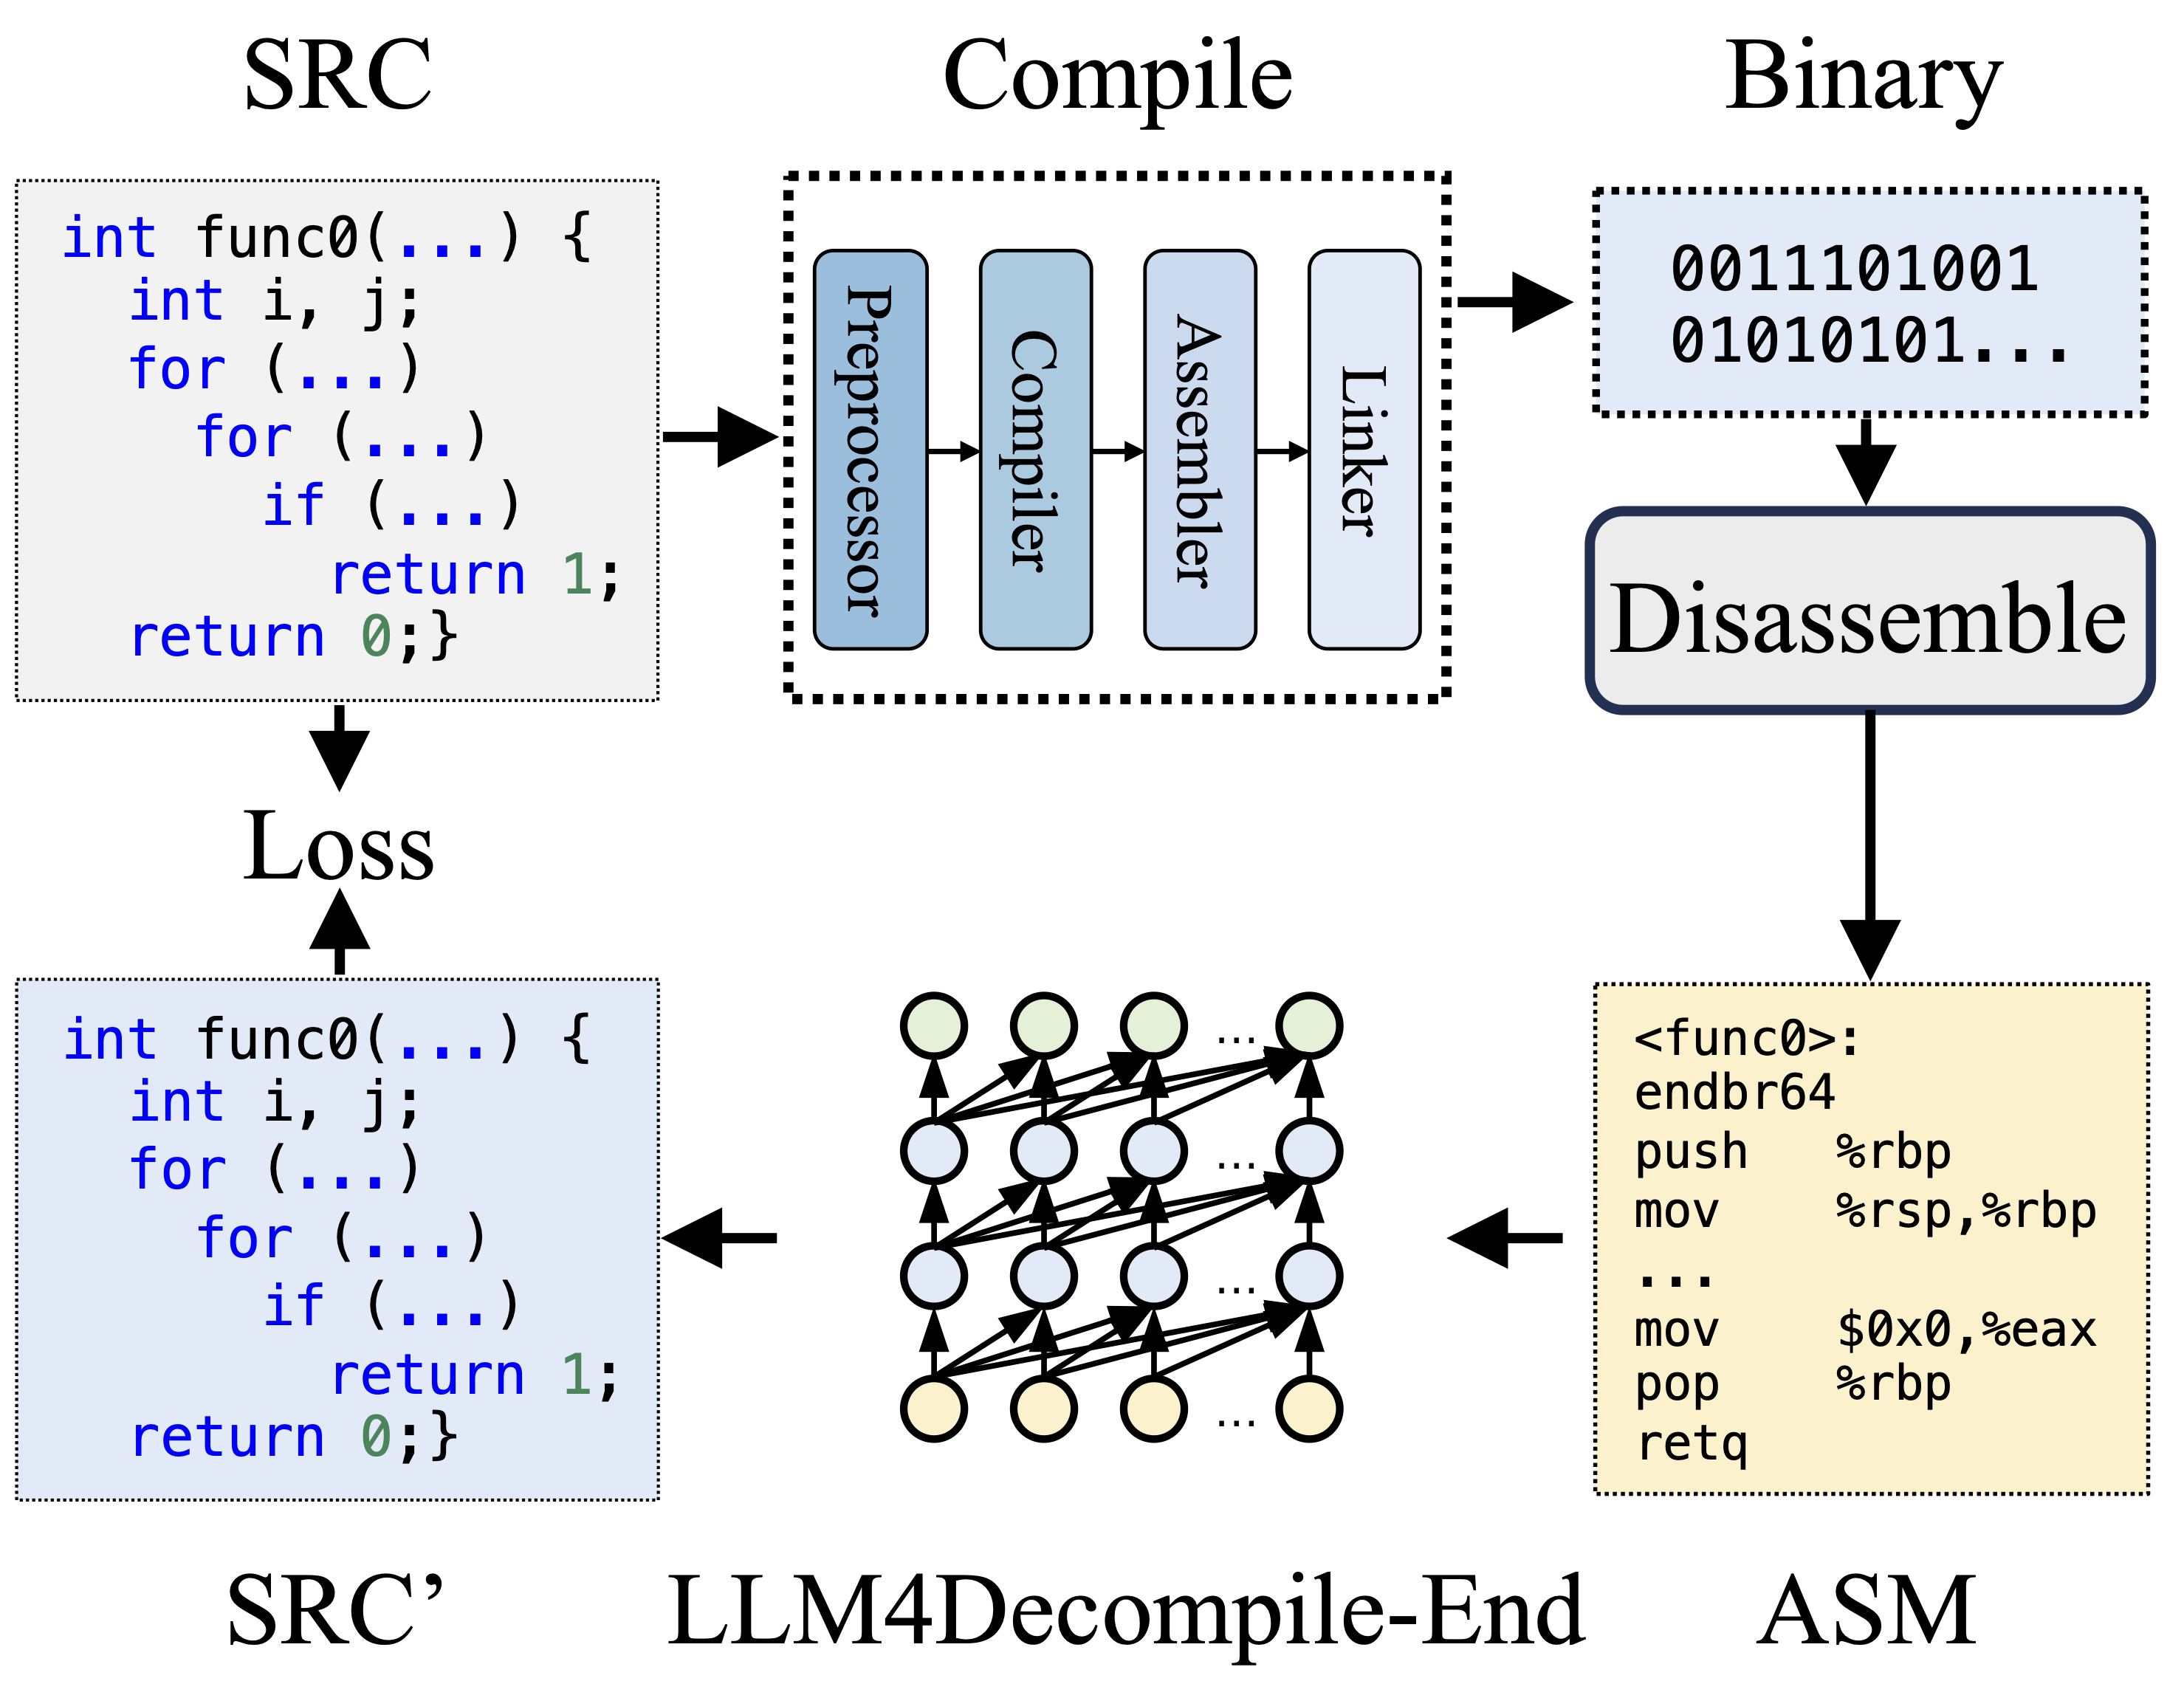 albertan017/llm4decompile
逆向工程:使用大型语言模型反编译二进制代码
 gmh5225/ida-claude-code-plugins
将 Claude Code 与 IDA Pro 集成的插件,通过 AI 驱动的反汇编和代码理解来辅助逆向工程和二进制分析工作流程。
 silverplate3/my-cves
我发现的CVE。技术文章、漏洞利用示例以及模糊测试会话的演练。
 akamai/cve-2025-60719-afd.sys
CVE-2025-60719的概念验证和根本原因分析,这是Windows afd.sys中的一个释放后使用漏洞,导致本地权限提升,并包含补丁差异分析见解。

 ke0z/binaivulhunter
使用 IDA PRO HexRays 反编译器与 OpenAI(ChatGPT) 来发现二进制文件中可能存在的漏洞


 lt-asset/resym
针对我们的 CCS24 论文 🏆《ReSym:利用 LLM 从剥离二进制文件中恢复变量与数据结构符号》,作者为 Danning Xie、Zhuo Zhang、Nan Jiang、Xiangzhe Xu、Lin Tan 和 Xiangyu Zhang。🏆 ACM SIGSAC 杰出论文奖得主

 ahaggard2013/binaryninja-ollama
用于 Binary Ninja 的插件,集成本地 Ollama 模型,以重命名反编译 HLIL 代码中的函数和变量,通过保持分析完全本地化和离线来保护隐私。








