
 #1

 vulhunt-re/vulhunt
Binarly 的 REsearch 团队打造的漏洞检测框架

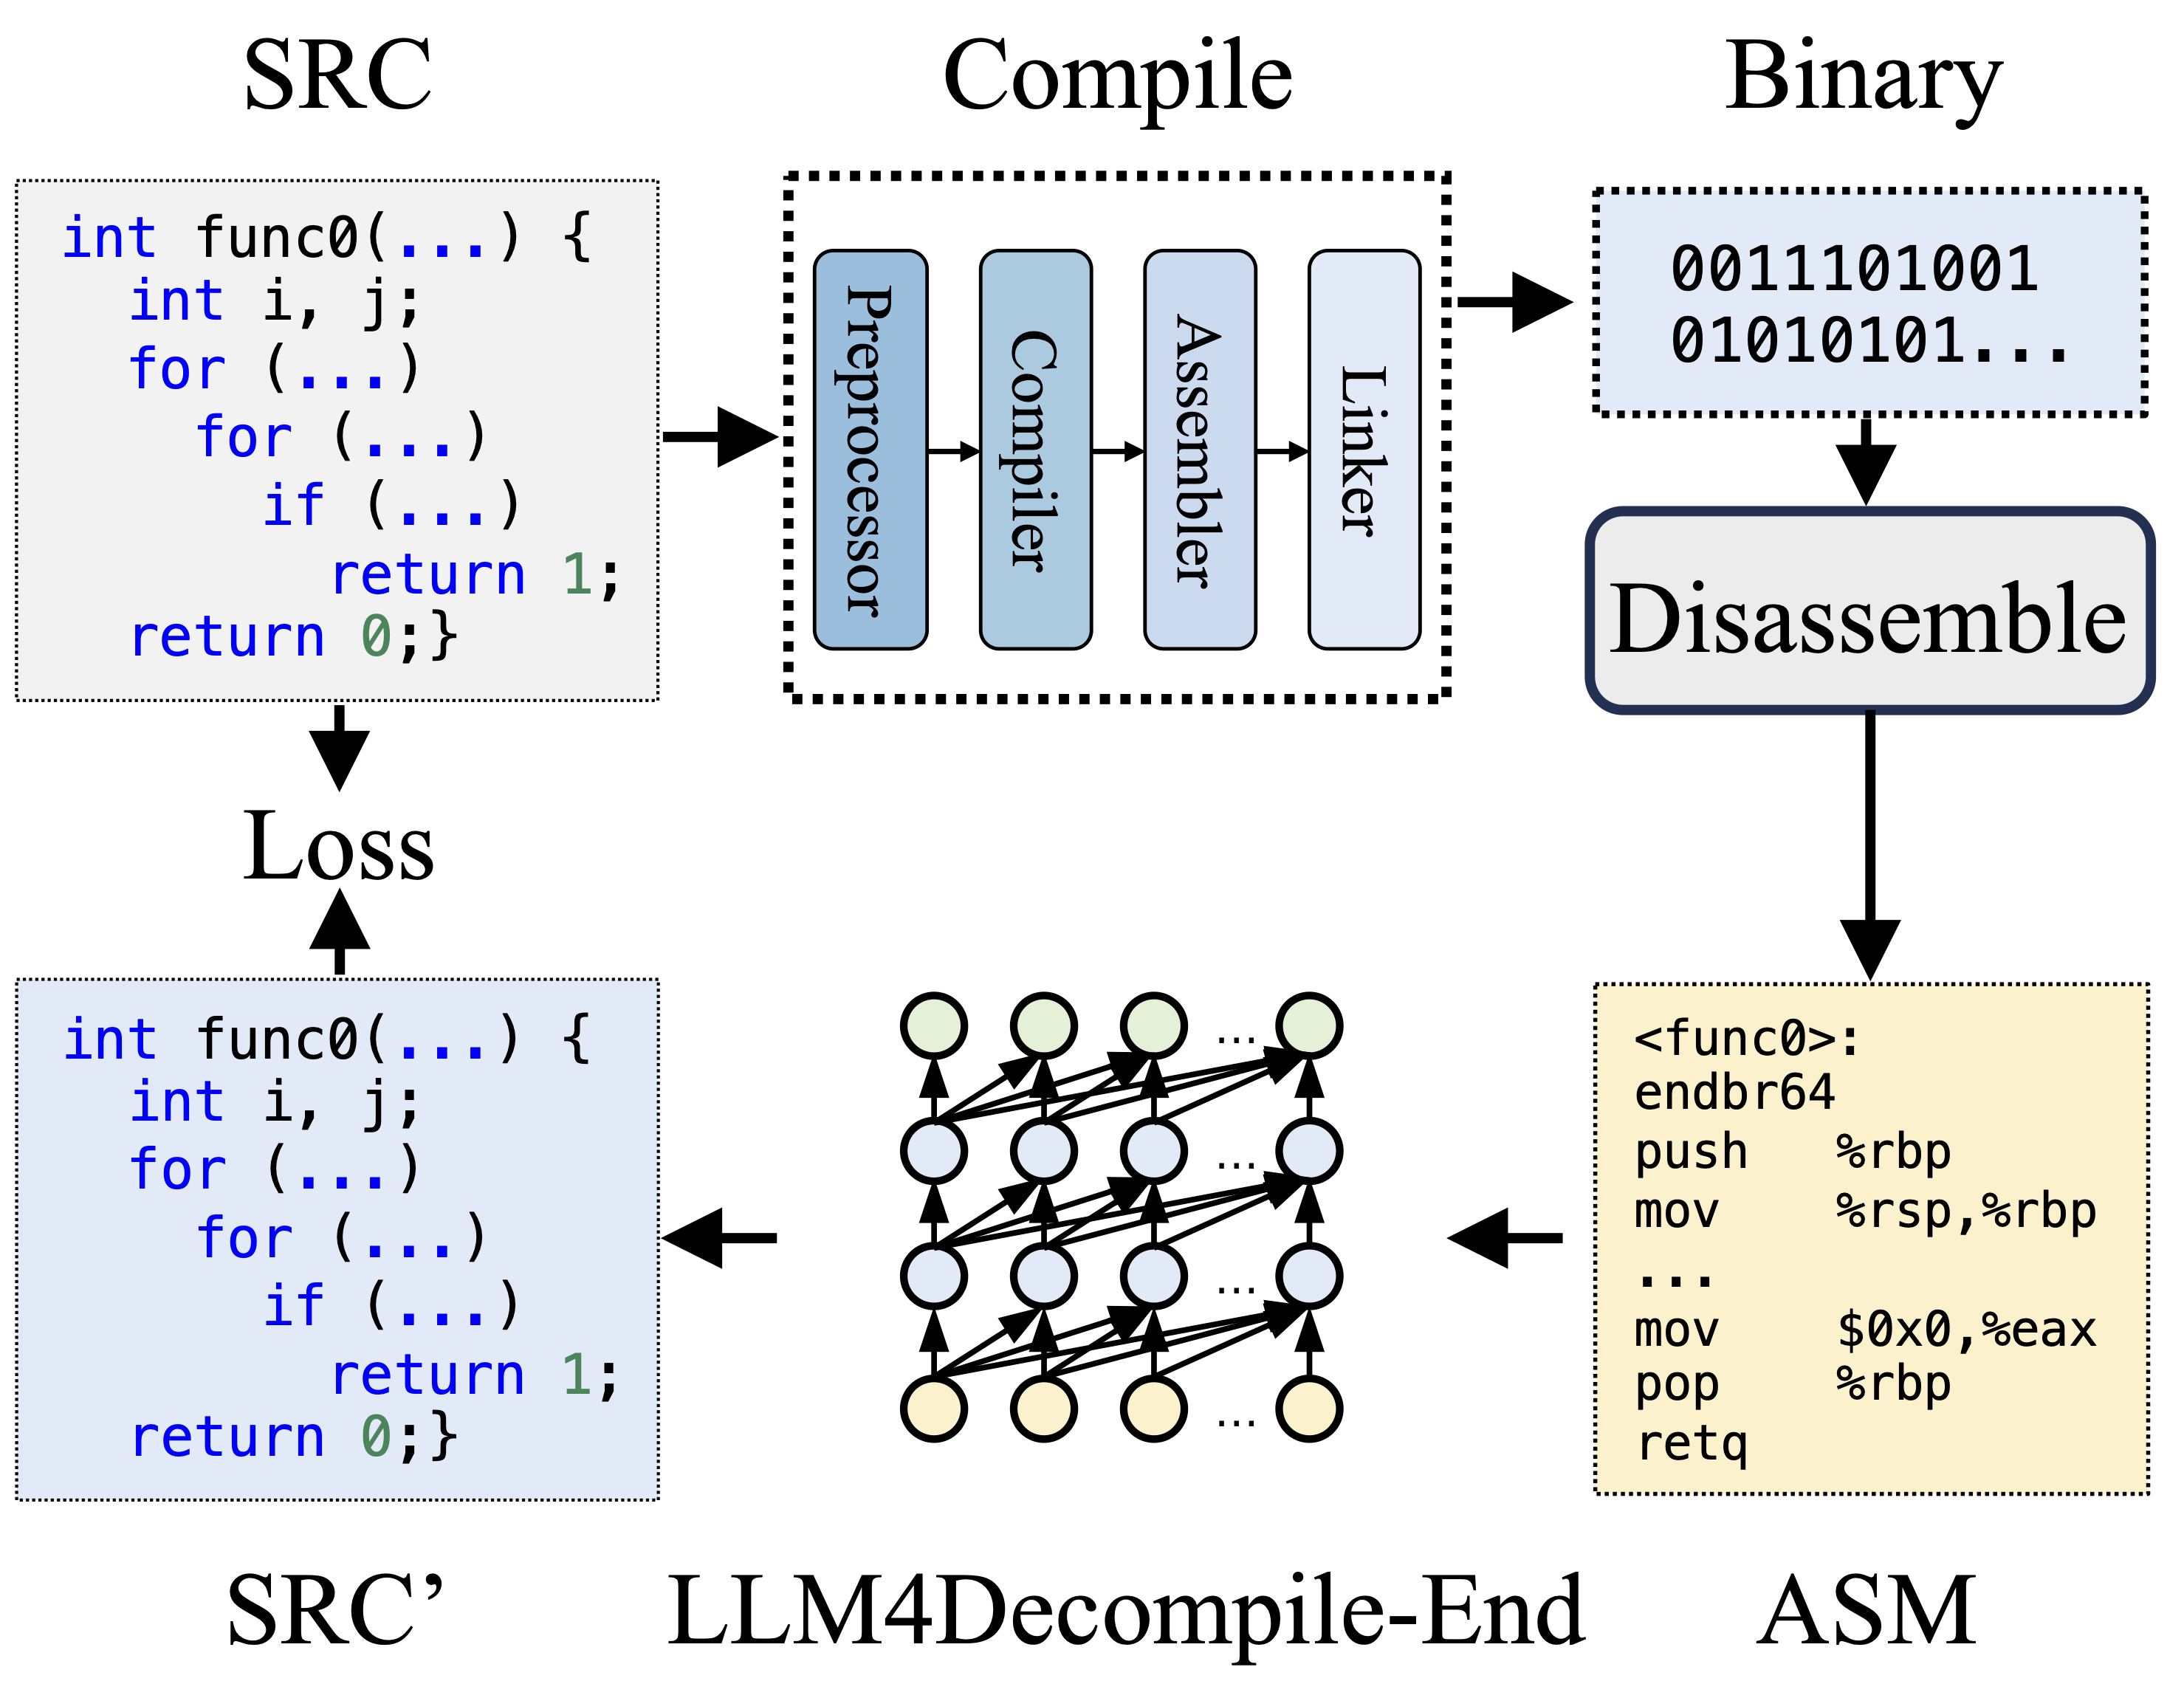 albertan017/llm4decompile
逆向工程:使用大型语言模型反编译二进制代码


 0xdea/oneiromancer
Reverse engineering assistant that uses a locally running LLM to aid with pseudocode analysis.
 infobyte/isa_recovery
ISA 恢复

 clearbluejar/pyghidra-mcp
Python 命令行 Ghidra MCP
 kernullist/windbg-decompile-ext
WinDbg x64扩展,用于反汇编活动函数,并使用LLM生成经过验证的伪代码。
 symbioticsec/hermes-decomp
一个强大的反编译器,允许您逆向工程React Native移动应用,将其编译的Hermes字节码(.hbc)文件转换回可读的JavaScript。
mrexodia/ida-pro-mcpAI驱动的逆向工程助手,通过MCP将IDA Pro与语言模型连接起来。
 hugsy/gef
GEF (GDB Enhanced Features) - 为 GDB 带来现代化体验,具备面向 Linux 上漏洞利用开发者与逆向工程师的高级调试功能
 x64dbg/x64dbg
一个开源的Windows用户模式调试器。针对逆向工程和恶意软件分析进行了优化。
 horsicq/detect-it-easy
用于确定文件类型的程序,适用于 Windows、Linux 和 MacOS。
 werwolv/imhex
🔍 一款为逆向工程师、程序员以及那些珍视凌晨3点工作时视网膜的人而设计的十六进制编辑器。
 pwndbg/pwndbg
借助 GDB 和 LLDB 轻松实现漏洞利用开发与逆向工程







