
漏洞利用工具登陆 Kitploit
从CVE到PoC、工具与上下文:在Kitploit中汇聚漏洞情报
在Kitploit,我们收集网络安全工具,其中许多是漏洞利用程序或PoC。为了给生态系统带来更多价值,我们正在对这些漏洞利用程序、扫描器和PoC进行分类,并将它们与对应的CVE关联起来,同时附上相关的漏洞数据作为背景信息。我们现在有了一个专门的空间,用于查询漏洞、查找相关材料,并在决定哪些值得深入调查之前审阅背景信息。
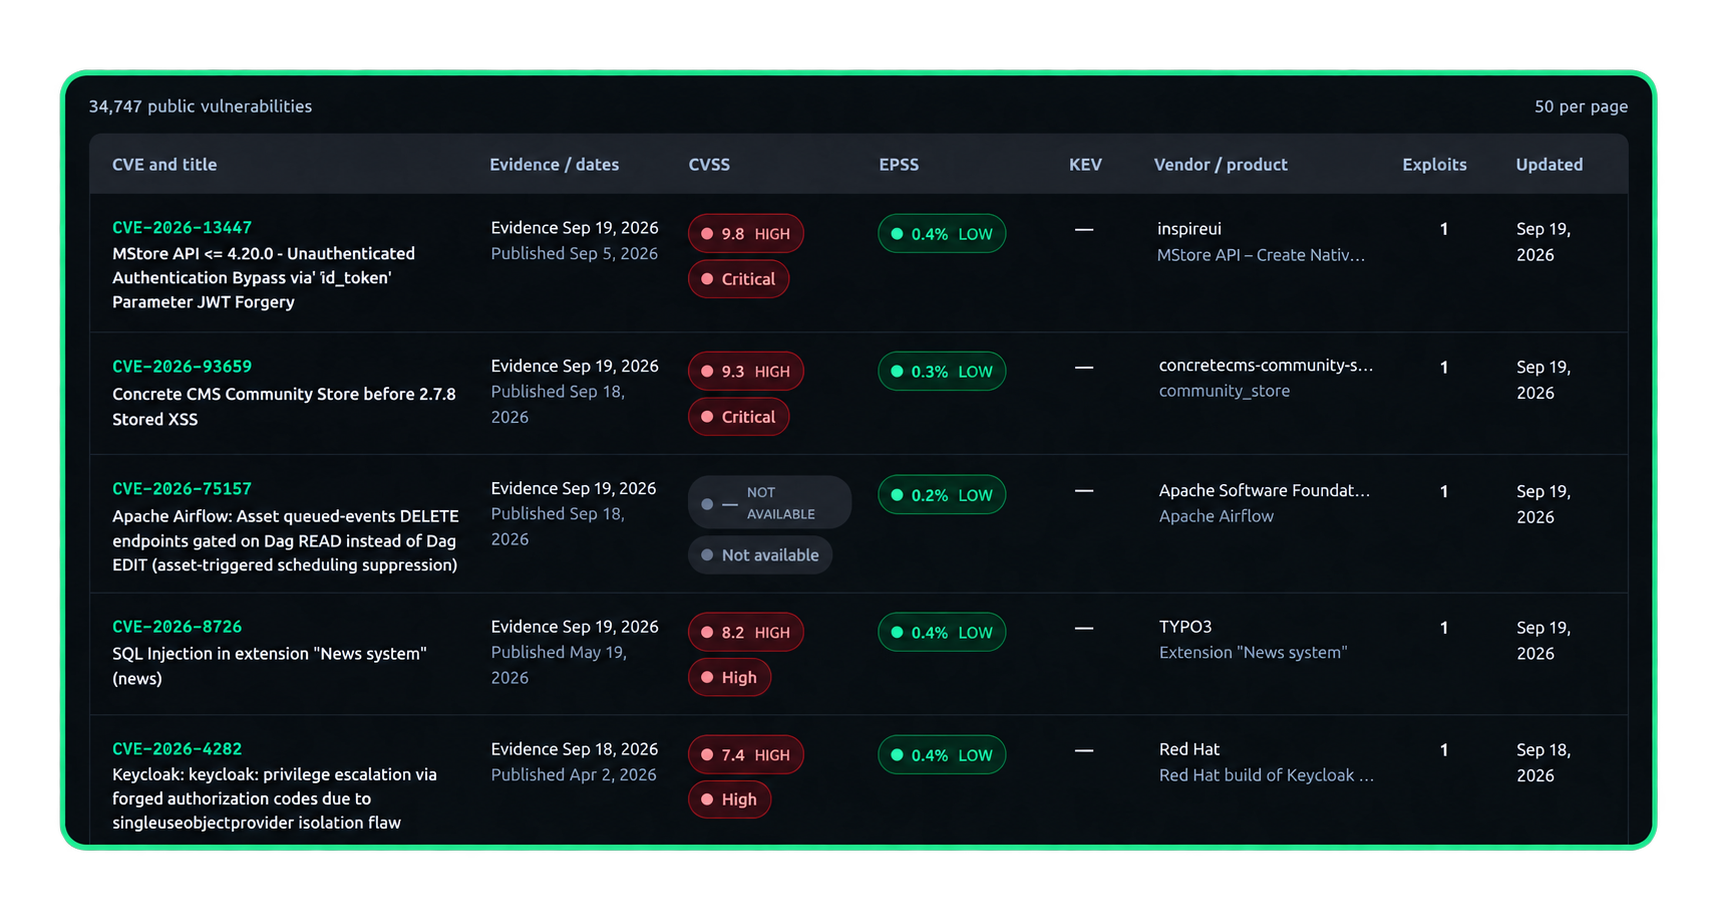
我们的目录及其丰富来源
我们的起点是从 GitHub、GitLab 和 Bitbucket 收集的仓库。我们将这些材料与相关的 CVE 关联起来,并区分漏洞利用程序、PoC、扫描器、检测规则、补丁、信息性内容和研究。
我们通过多个来源的信息来丰富这个目录:
| 来源 | 贡献内容 |
|---|---|
| CVE List | 官方 CVE 记录、描述、参考信息,以及由负责分配 CVE 的组织发布的信息。 |
| NVD | 由 NIST 维护的国家漏洞数据库,提供 CVSS 指标、受影响产品和参考信息等技术性丰富内容。 |
| FIRST EPSS | 漏洞利用概率估计及其历史演变。 |
| CISA KEV | 已知漏洞利用的证据及其目录中建议采取的行动。 |
| OSV | 关于受影响软件包和版本、易受影响的版本范围以及修复版本(如有)的信息。 |
| Exploit-DB | 补充 Kitploit 所索引仓库的额外漏洞利用程序和 PoC 参考信息。 |
持续改进是 Kitploit 的一部分:我们将不断添加来源、完善分类,并扩展将每个漏洞与社区技术工作相关联的信息。
CVSS、EPSS 和 KEV:三种不同的信号
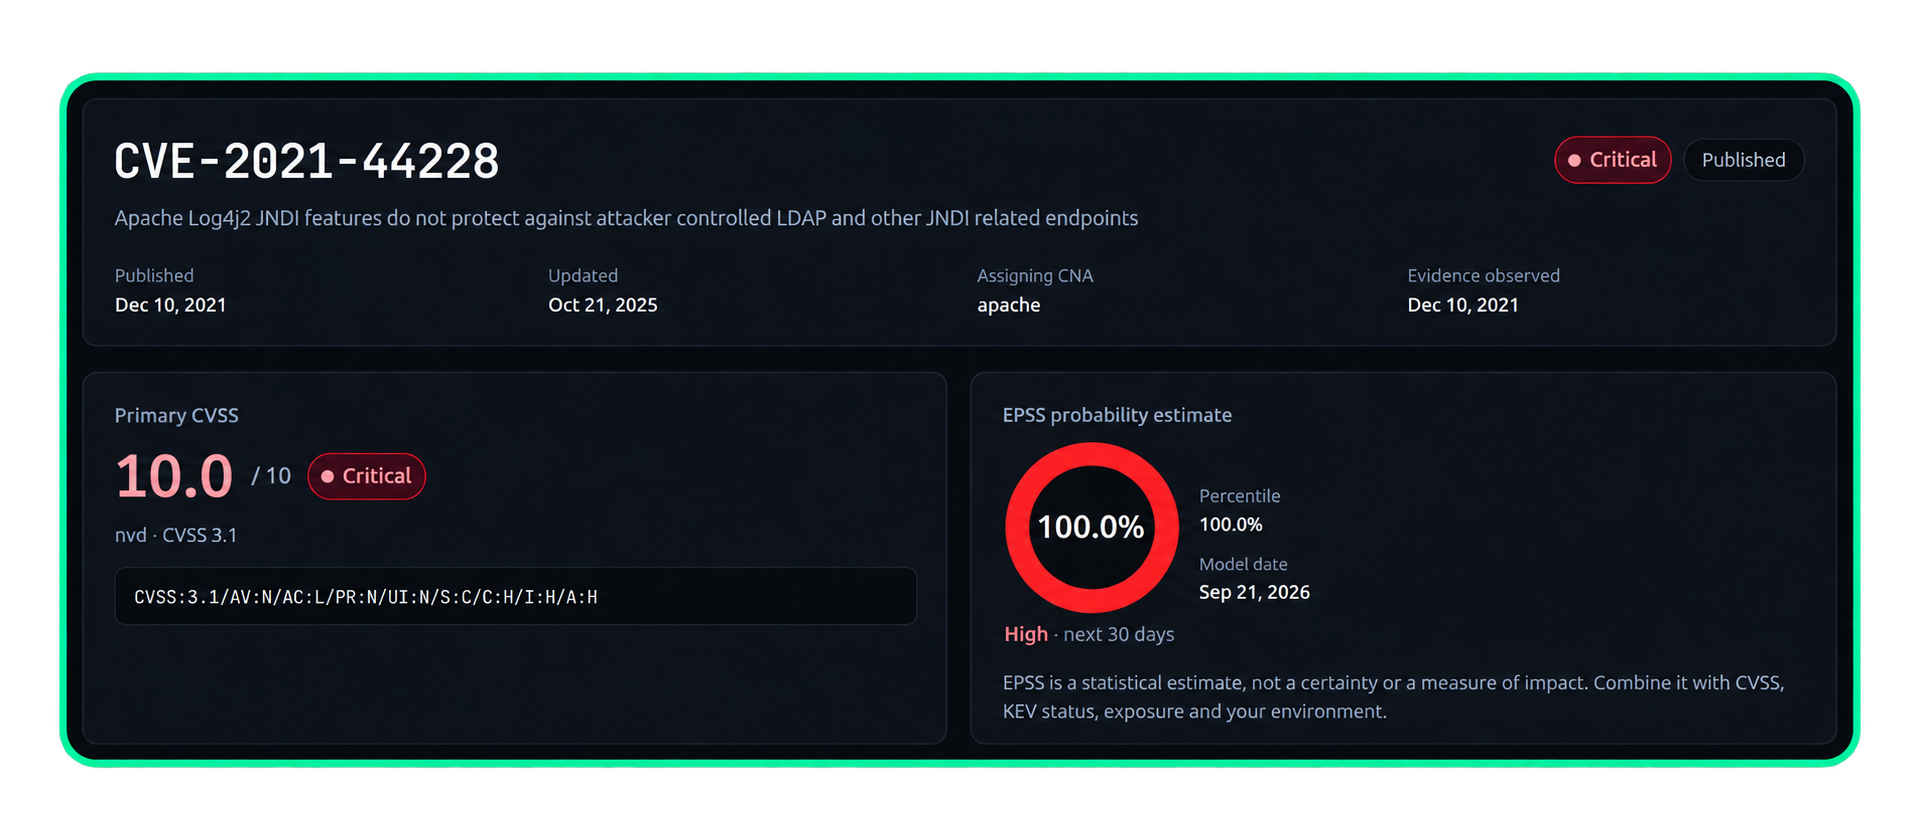
漏洞页面在信息可用时会将这三种信号汇集在一起:
- CVSS 描述漏洞的技术严重程度。仅凭高分并不能确定该漏洞正在被利用。
- EPSS 估计在未来 30 天内观察到该漏洞被利用的概率。这并不是你的组织将受到攻击的概率。
- CISA KEV 列出了有证据表明已在野外被利用的漏洞。
这些是互补的维度:严重程度、概率和已观察到的利用情况。
为尚未确认的参考信息提供可见性
某个仓库可能提到一个尚没有规范公开记录的 CVE 标识符。Kitploit 将其呈现为未经验证的 CVE,并附上警告和支持该参考信息的链接。这样既保留了该参考信息,又不会将其呈现为官方确认,也不会添加我们并不拥有的评分和元数据。
未出现在 NVD 中本身并不意味着某个 CVE 未经确认。CVE List 是我们判断记录身份的依据;NVD 提供额外的丰富信息。 即使 NVD 尚未纳入某个 CVE 的信息,该 CVE 也可以拥有官方记录。
从你已经知道的 CVE 开始
查询一个你之前调查过的漏洞,看看 Kitploit 现在汇集了哪些仓库、参考信息和背景。
你还可以在首页的 Latest Exploits 中找到最新添加的内容,并通过 RSS feed 关注新条目。
如果你发现错误的关联或缺失的来源,请告诉我们。你的反馈有助于我们提高目录质量,并决定下一步添加什么。