firmware-reverse-engineering
Навыки агента для извлечения прошивки, статического анализа, обратной разработки в Ghidra, эмуляции и составления отчётов по безопасности,…
Краткие редакционные обновления опубликованных инструментов кибербезопасности.

Навыки агента для извлечения прошивки, статического анализа, обратной разработки в Ghidra, эмуляции и составления отчётов по безопасности,…

Политика-ориентированная, многоуровневая изоляция и сдерживание

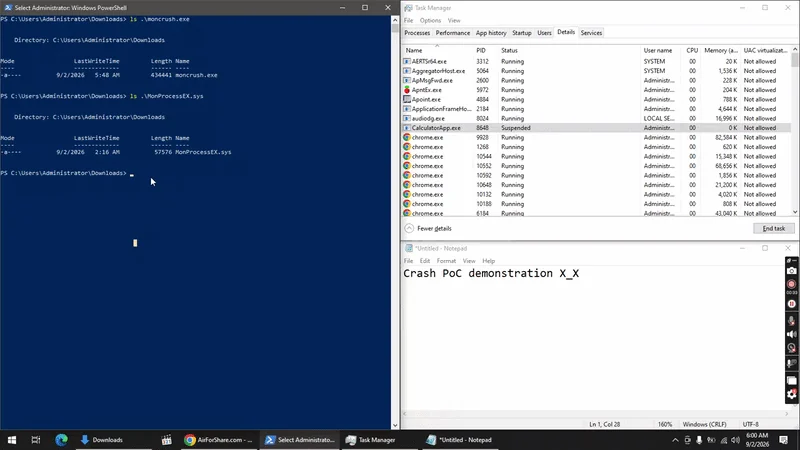
Убийца процессов в режиме ядра с использованием подписанного драйвера BYOVD. Работает на всех Windows 10/11. Без смещений, без PDB. Rust.

Сканер безопасности для навыков ИИ-агентов. Обнаруживает уязвимости, вредоносные паттерны, риски безопасности, промпт-инъекции, эксфильтрацию данных…

Безопасная по памяти TLS-библиотека на Rust, реализующая TLS 1.2 и 1.3, с подключаемыми криптопровайдерами, клиентским/серверным режимами и…

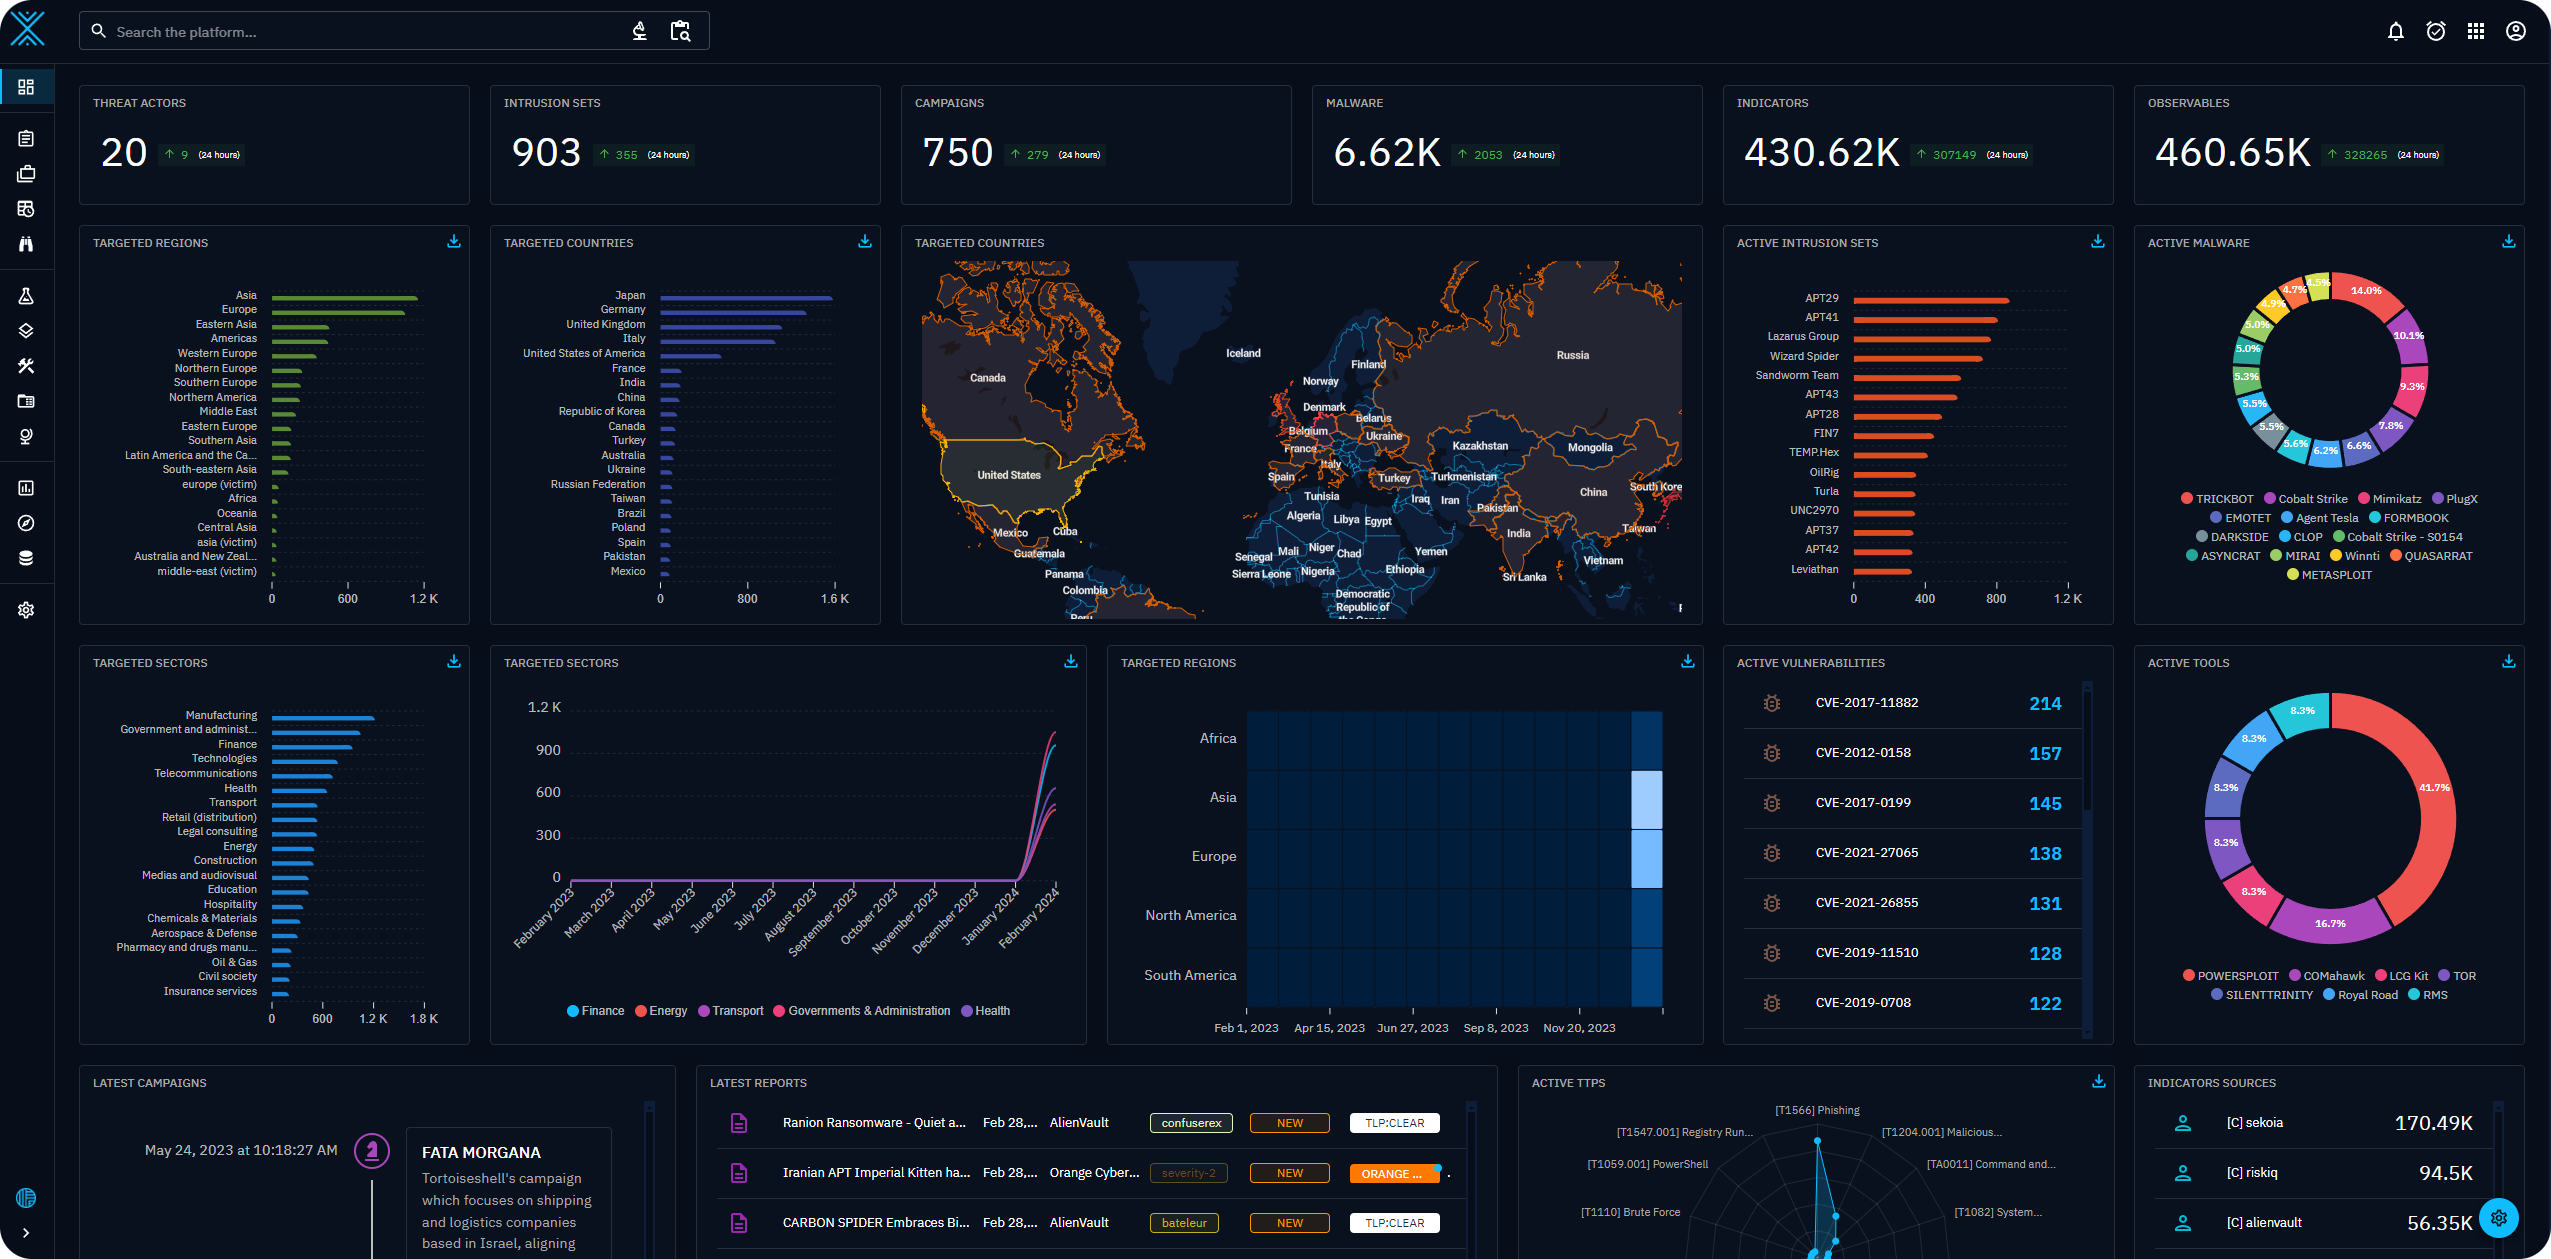
Открытая платформа киберразведки угроз

Автономный ИИ-движок для пентеста — непрерывная наступательная безопасность в вебе, облаке, AD и Kubernetes. Агентные рассуждения + реальное…

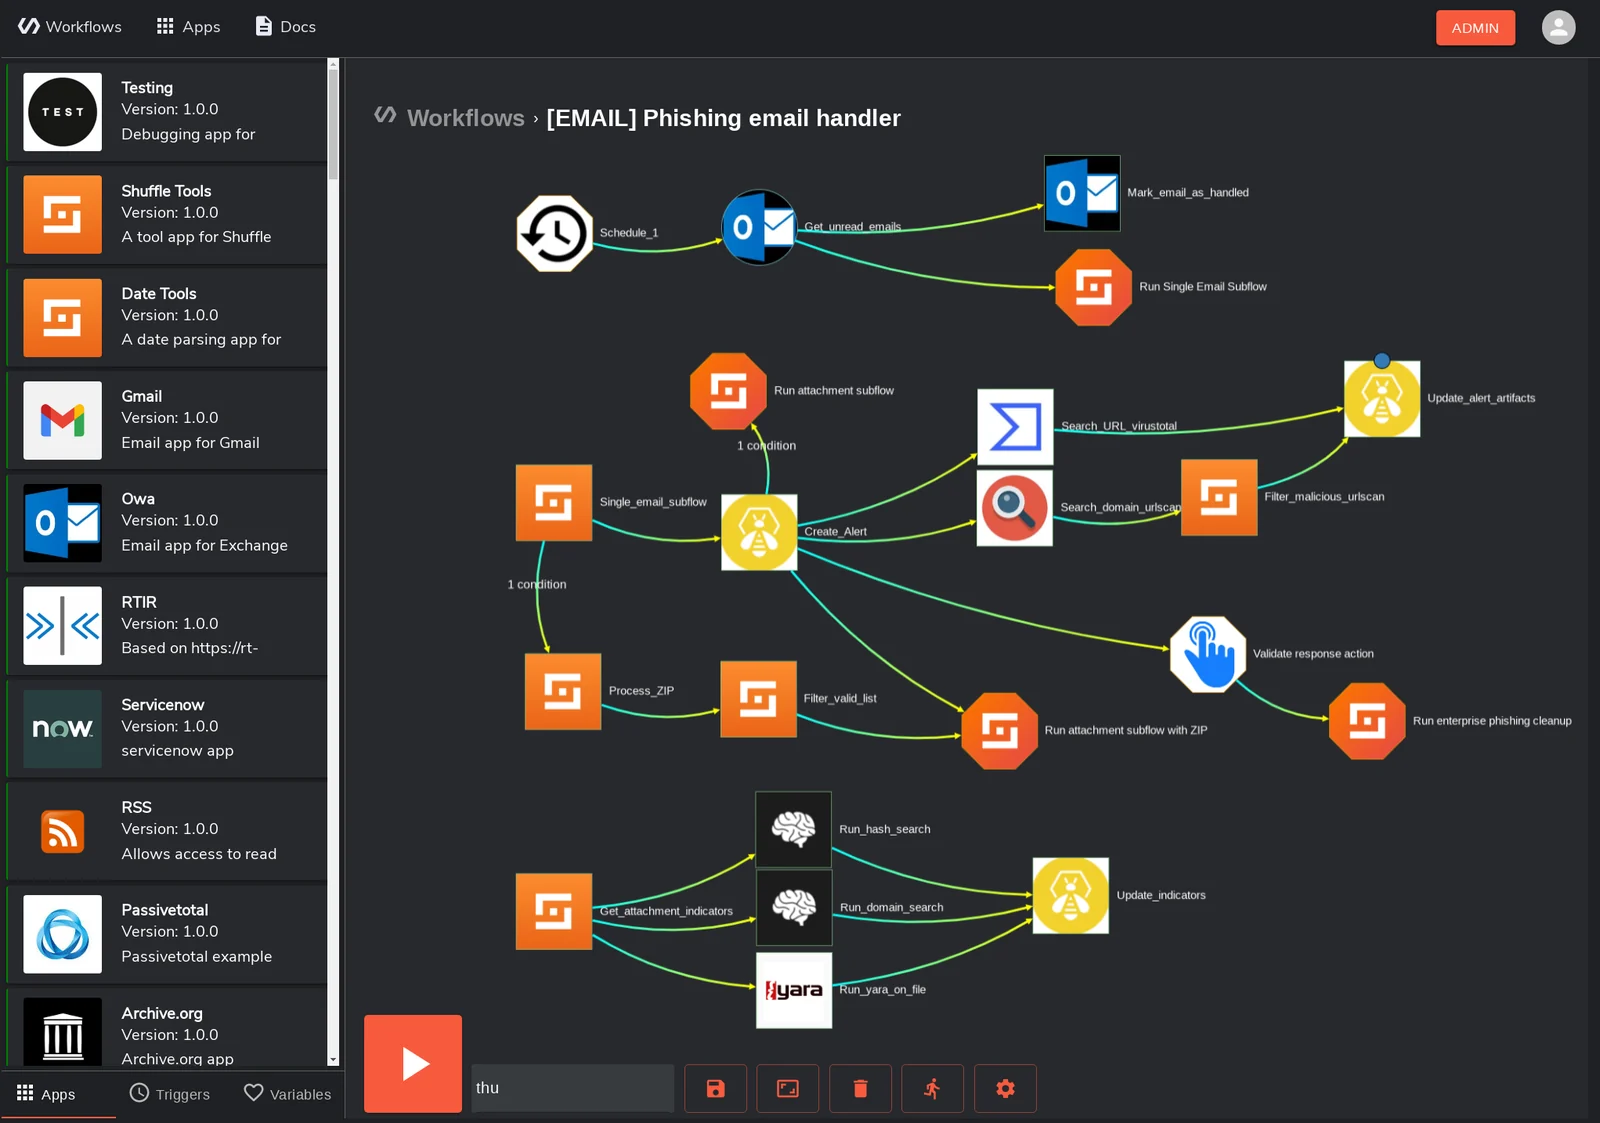
Платформа с открытым исходным кодом для оркестрации, автоматизации и реагирования на угрозы безопасности (SOAR) с визуальным редактором рабочих…

Python-скрапер на основе ИИ

Самое быстрое и полное решение для распознавания доменов. Поддерживает снятие скриншотов, сканирование портов, проверку HTTP, импорт данных из других…

Платформа анализа угроз на основе ИИ для автоматического мониторинга CVE/программ-вымогателей, наблюдения за доменами, обнаружения утечек данных и…

Лёгкая доставка файлов и полезных нагрузок через DNS