ThreatIntel-Aggregator
Самостоятельно размещаемая платформа анализа угроз — агрегация фидов, ИИ-триаж, покрытие MITRE ATT&CK и разработка правил обнаружения с интеграцией…
Краткие редакционные обновления опубликованных инструментов кибербезопасности.

Самостоятельно размещаемая платформа анализа угроз — агрегация фидов, ИИ-триаж, покрытие MITRE ATT&CK и разработка правил обнаружения с интеграцией…

Агент мониторинга безопасности и песочницы на основе eBPF на базе Aya

Профиль Mythic C2, который туннелирует трафик агента через каналы Microsoft Teams с использованием Microsoft Graph API, с шифрованием AES256,…

Клиентский инструментарий PKI, который декодирует артефакты X.509, CSR, цепочки, CRL, PKCS#7 и PKCS#12, просматривает ASN.1, конвертирует форматы и…

Курируемая библиотека из 78 наступательных модулей безопасности SKILL.md, которые настраивают Claude на экспертную методологию red team в области…

Песочница для автономных ИИ-агентов с декларативными политиками YAML, обеспечивающими ограничения файловой системы, сети и процессов, а также…

Курируемый блок-лист IPv4-адресов вредоносных узлов, обновляемый каждые 6 часов для загрузки в межсетевые экраны и WAF, с раздельными списками и…

Bithoven — это язык смарт-контрактов для создания мощных и безопасных инструментов на Bitcoin. LR(1)-парсер со статическим анализом для обеспечения…

Фреймворк эмуляции вредоносного ПО для Windows, который выполняет бинарные файлы, драйверы и шелл-код в смоделированной среде выполнения, эмулируя…

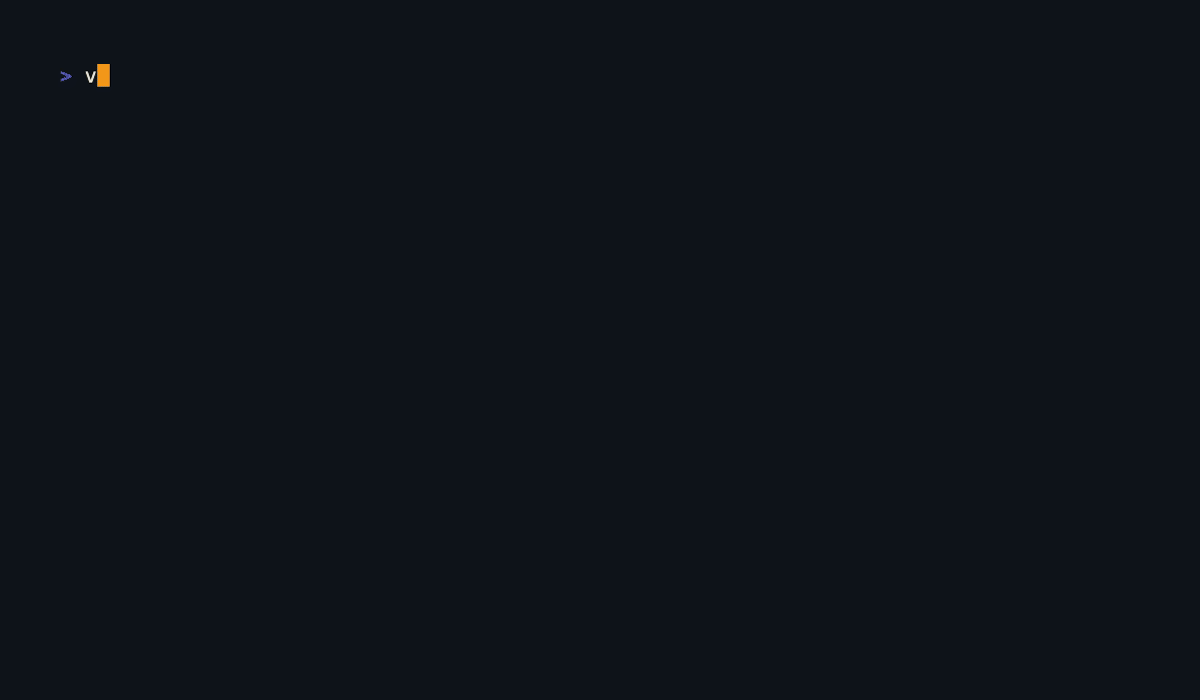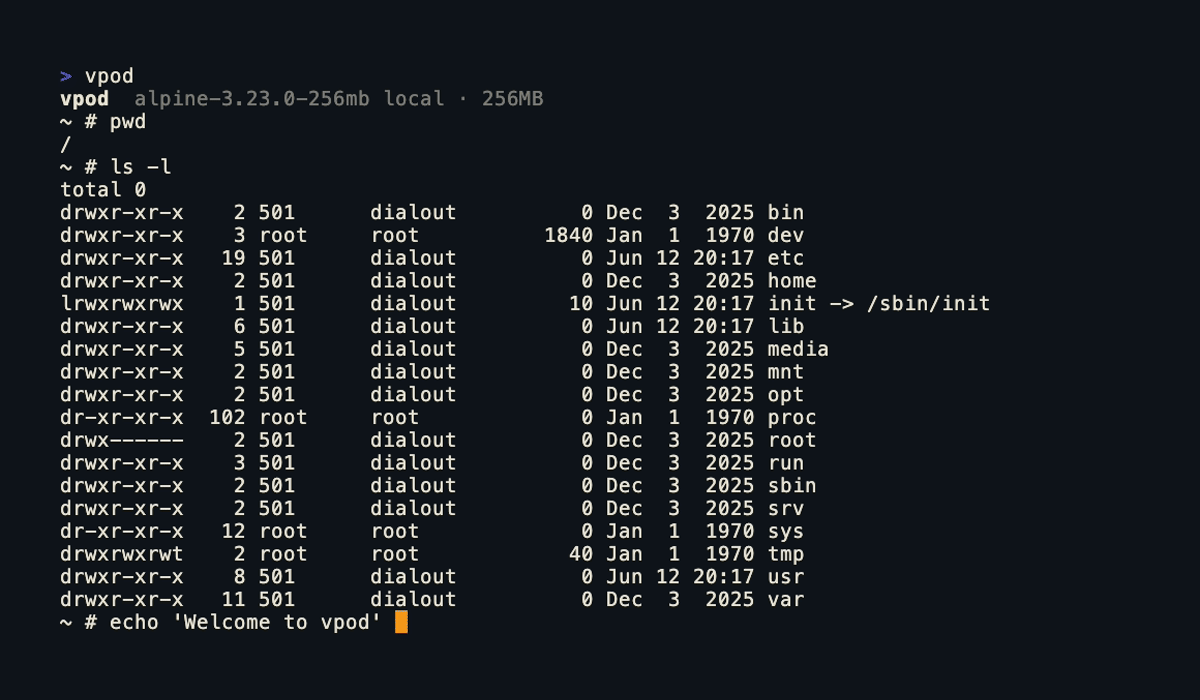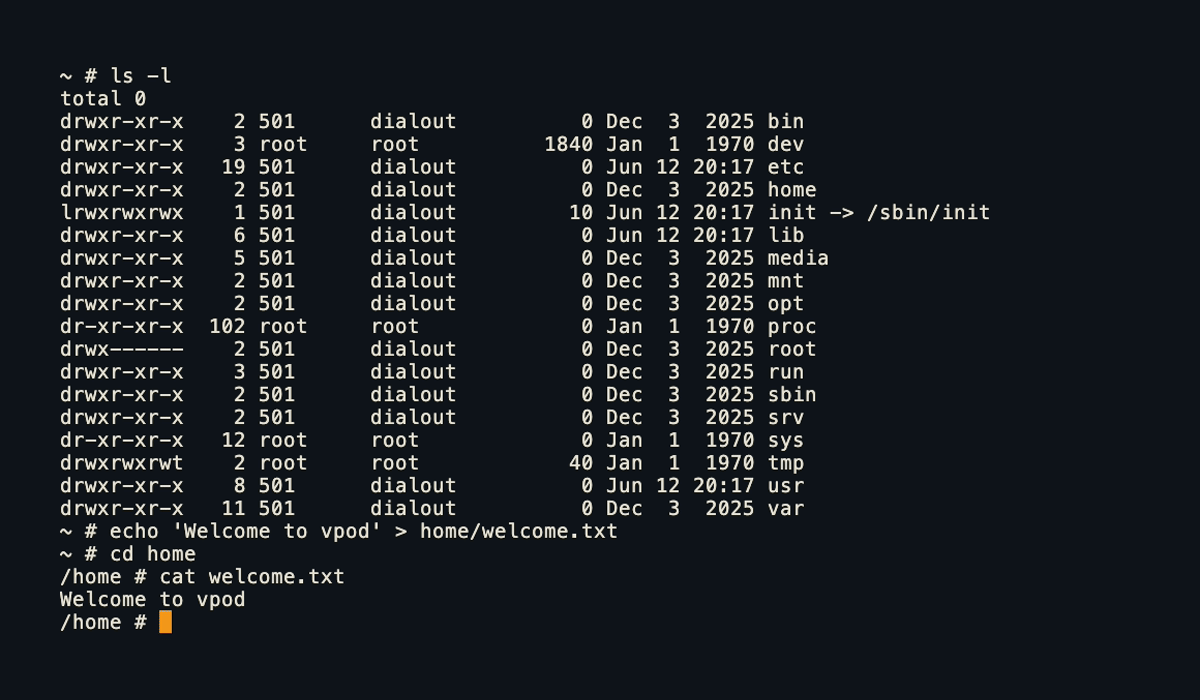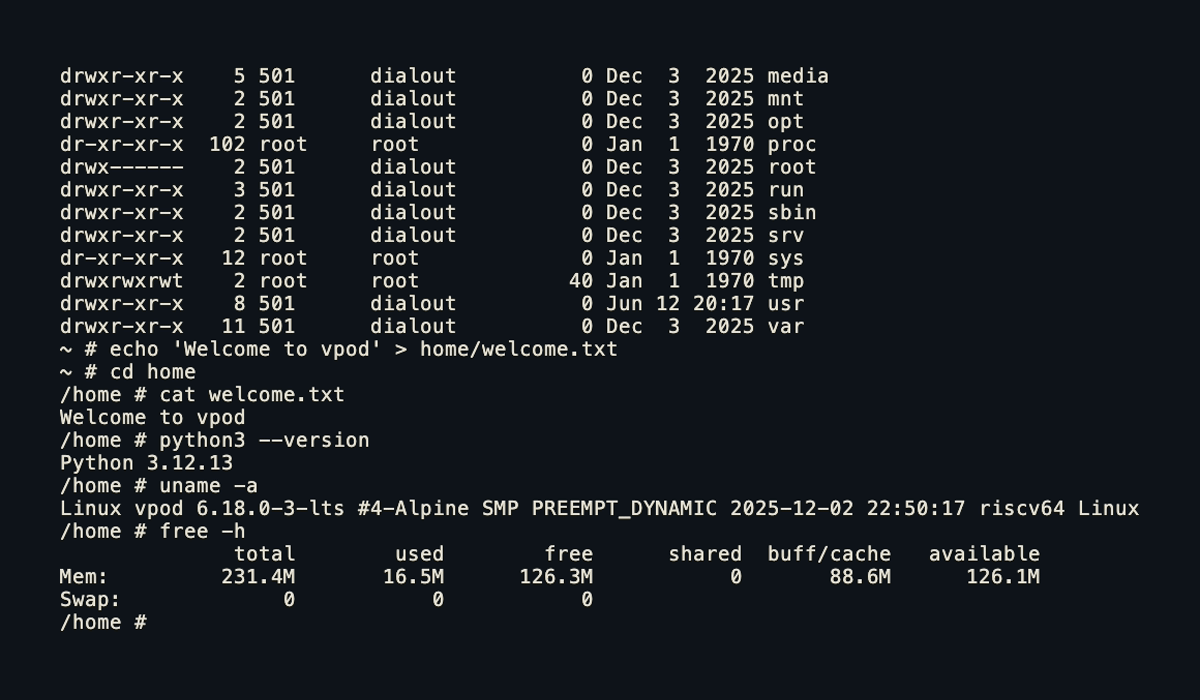
Лёгкие и безопасные Linux-песочницы для недоверенных процессов. Работают в браузере и на сервере.

Kata Containers — это проект и сообщество с открытым исходным кодом, работающие над созданием стандартной реализации легковесных виртуальных машин…

Артефакты, похожие на исправления, со встроенными дефектами