test-fuzz
Rust-макросы и подкоманда Cargo для автоматизации фаззинга с помощью afl.rs, включая генерацию корпуса и реализацию харнеса, интегрированные с…
Краткие редакционные обновления опубликованных инструментов кибербезопасности.

Rust-макросы и подкоманда Cargo для автоматизации фаззинга с помощью afl.rs, включая генерацию корпуса и реализацию харнеса, интегрированные с…

Декомпилятор и статический анализатор Python pickling

Инструмент сканирования безопасности кода (SAST) для обнаружения, фильтрации и приоритизации рисков безопасности и конфиденциальности.

Фреймворк автоматизированного тестирования на проникновение - Сканер уязвимостей с открытым исходным кодом - Управление уязвимостями

Первый в мире детектор конфликтов (hazard checker) для NVIDIA Blackwell (sm_120) с ассемблером и планировщиком, сверенными байт в байт с собственным…

Анализ методами реверс-инжиниринга AcrStealer — сложного инфостилера, использующего собственные протоколы, кражу учётных данных браузеров и…

Rootless-рантайм контейнеров и песочница, запускающая OCI-образы с принудительной изоляцией на уровне ядра за миллисекунды без демона, с профилями…

Инструмент аудита безопасности мобильных приложений, ориентированный на автоматизацию SAST-анализа, выявление используемых технологий (React Native,…

Монитор системных вызовов Linux, использующий ptrace для отслеживания активности файлов, процессов, сети и памяти, с изоляцией пространств имён…

Интеллектуальная платформа анализа компонентов, использующая SBOM для выявления и снижения рисков в цепочке поставок программного обеспечения за счет…

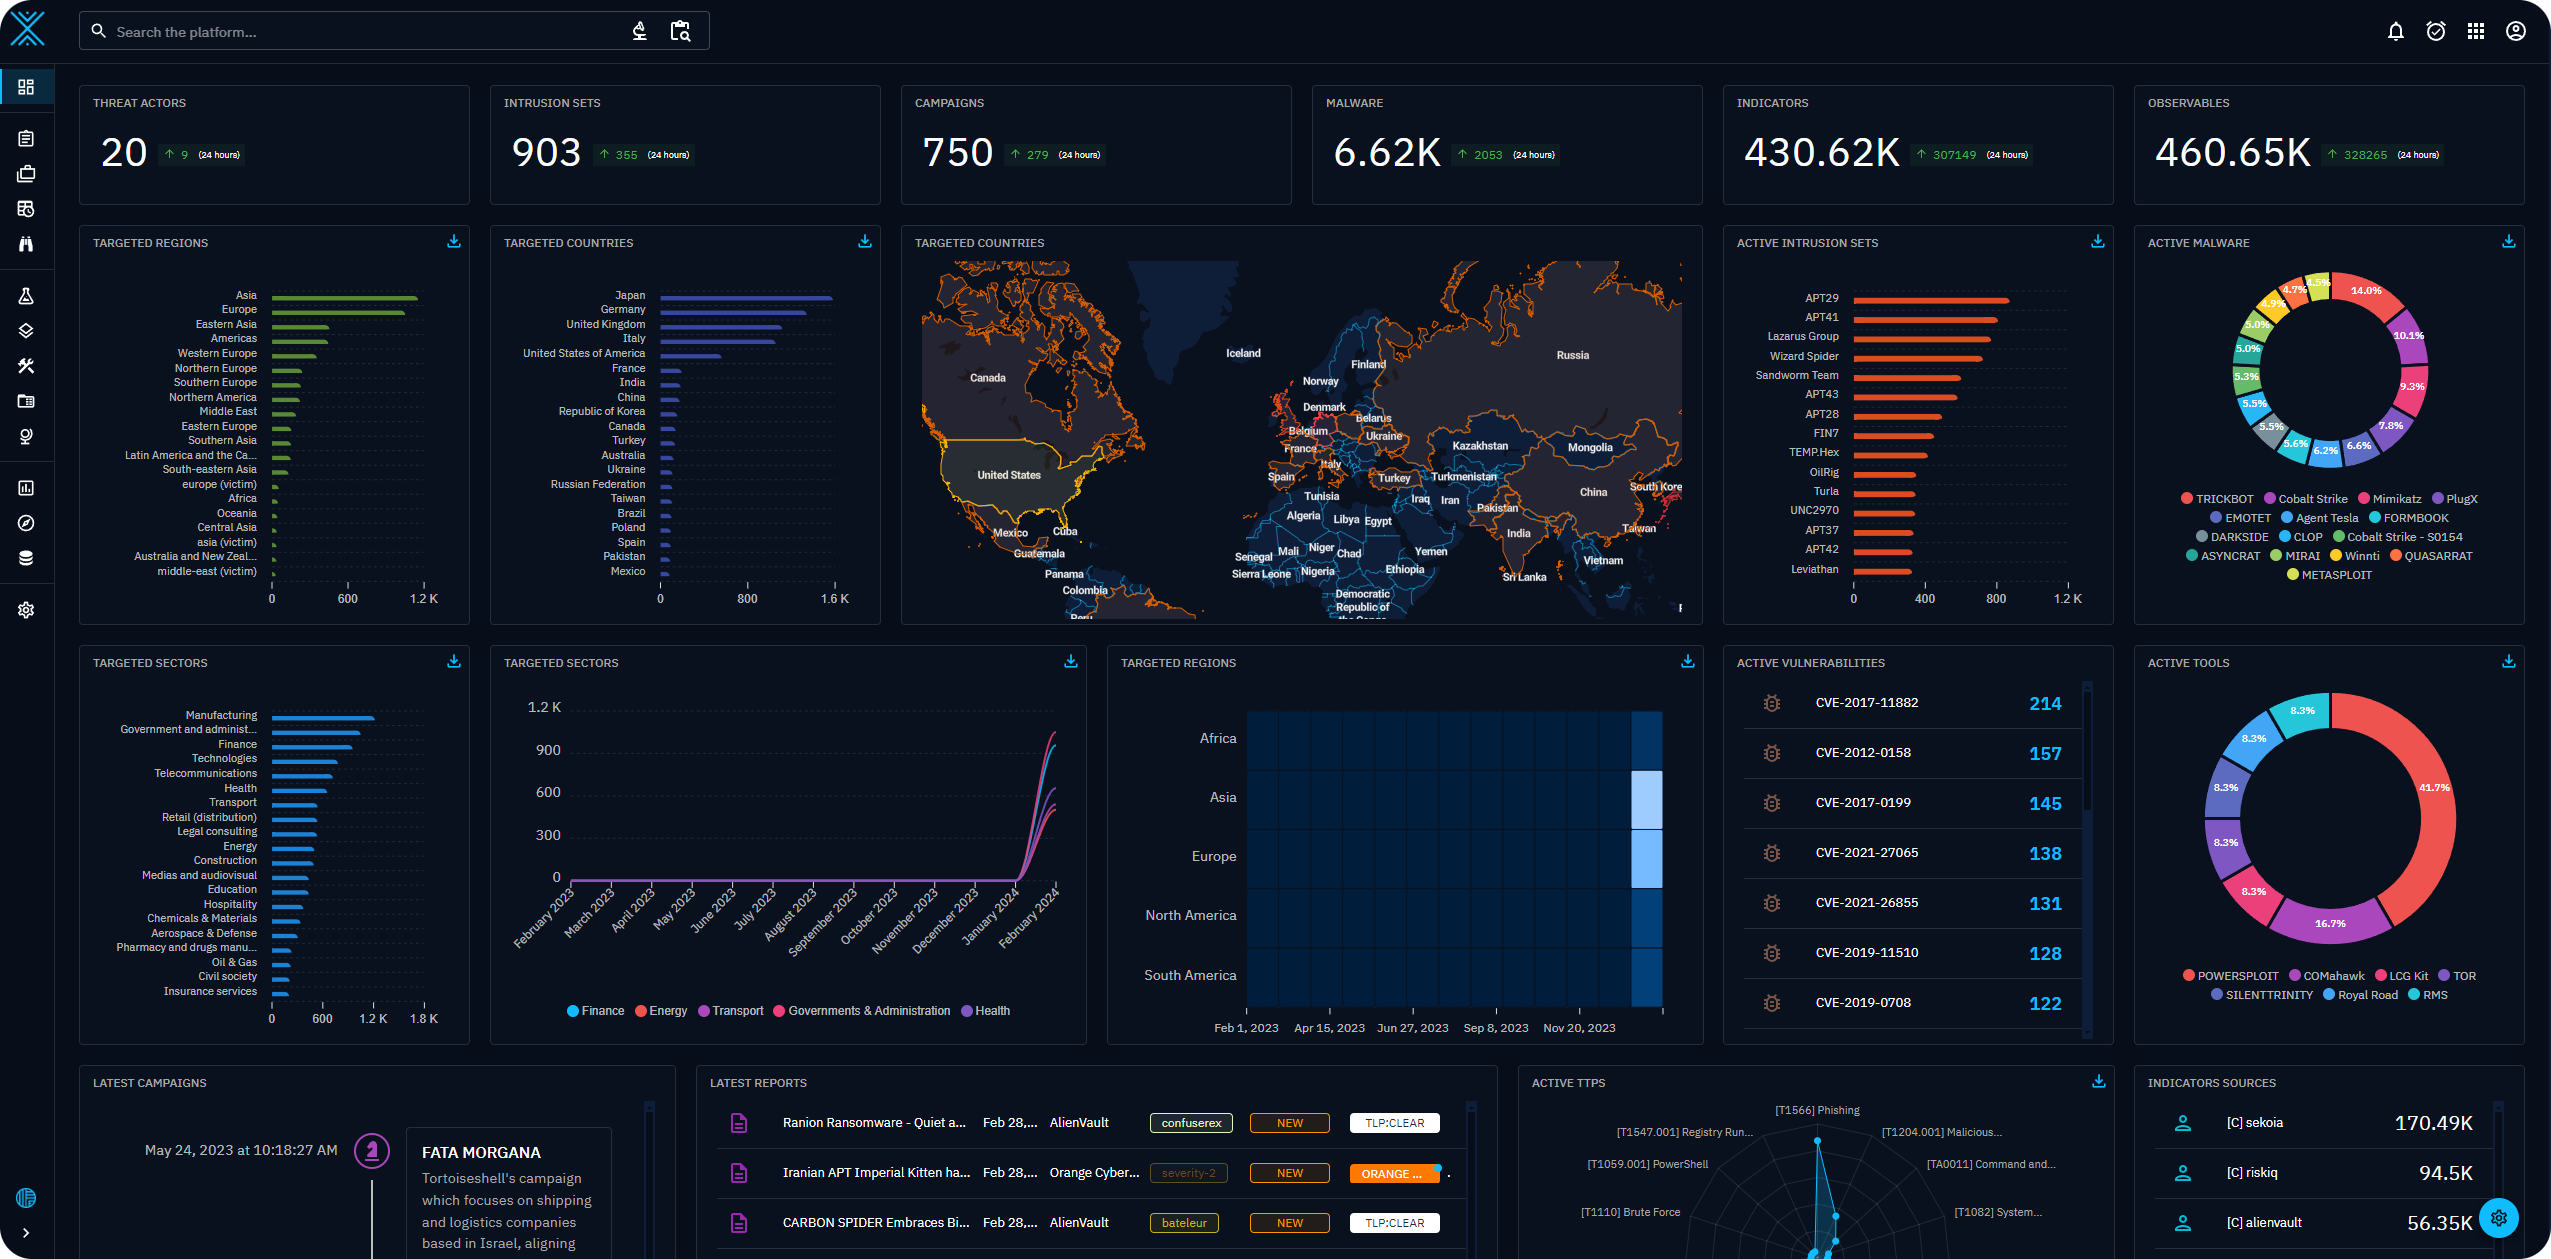
Открытая платформа киберразведки угроз

Гольф по криптоанализу: взламывайте схемы и доказывайте это в Lean 4. Доска проверки концепций.