

xalgorix
 xalgorix/xalgorix
Автономные агенты ИИ для пентестинга — разведка в реальном времени, обнаружение уязвимостей и оркестрация эксплуатации. Go + TypeScript.
defensive-toolsreconnaissancevulnerability-scanners+8
1.2k
xalgorix/xalgorixАвтономные агенты ИИ для пентестинга — разведка в реальном времени, обнаружение уязвимостей и оркестрация эксплуатации. Go + TypeScript.
 wpscanteam/wpscan
Сканер безопасности WordPress, который выявляет уязвимости, перечисляет плагины/темы/пользователей и проверяет пароли на слабость. Интегрируется с…
 kamalx06/xxeripper
Black-box XXE scanner detecting in-band, error-based, and blind out-of-band injection via statistical baselining, parser fingerprinting, and OOB…
 affolter-engineering/xssearch
XSS-сканер на Rust с контекстно-зависимым подбором полезных нагрузок, обнаружением и обходом WAF, сканированием, колбэками слепого XSS и статическим…
 vighnesh91/-logicsentry-ai
Офлайн-движок триажа SAST/DAST, который анализирует исходный код и воспроизводит трафик HAR для обнаружения ошибок бизнес-логики, BOLA, состояний…
 kabiri-labs/rcekit
Набор инструментов для обнаружения и подтверждения RCE, который проверяет URL-адреса или перехваченные HTTP-запросы на предмет инъекции команд, SSTI,…
 s0md3v/xsstrike
Самый продвинутый XSS-сканер.
 zaproxy/zaproxy
Сканер безопасности веб-приложений с открытым исходным кодом для автоматического обнаружения уязвимостей, ручного тестирования на проникновение и…
 albinowax/activescanplusplus
Расширение Burp Suite, которое расширяет активное и пассивное сканирование проверками на атаки через заголовок Host, XXE, инъекции выражений,…
 hackmanit/web-cache-vulnerability-scanner
CLI-сканер на Go для отравления и обмана веб-кеша. Поддерживает 10 техник отравления, несколько методов обмана, встроенный краулер, отчеты в JSON и…
 vighnesh91/securiscan
Движок безопасности на стандартной библиотеке Python для триажа, сканирующий веб-приложения, API, LLM и мобильные пакеты посредством пассивной…
 pennacle-security/summit
Открытая платформа для тестирования веб-безопасности: прокси, сканер и фаззер в одном CLI. От Pennacle Security.
 sleepingbag945/dddd
Инструмент для массового сбора активов и сканирования уязвимостей для red team. Извлекает цели из Hunter, Fofa и Quake, выполняет фингерпринтинг,…
 sullo/nikto
Nikto — сканер веб-серверов

 valtersit/wordpress-cve-scanner
Сканируйте ядро WordPress, темы и плагины на известные CVE из командной строки. Открытый исходный код, возможность аудита, приоритет приватности — на…
 dragonjar/burpia
Расширение Burp Suite, которое добавляет пассивное обнаружение уязвимостей с помощью искусственного интеллекта.
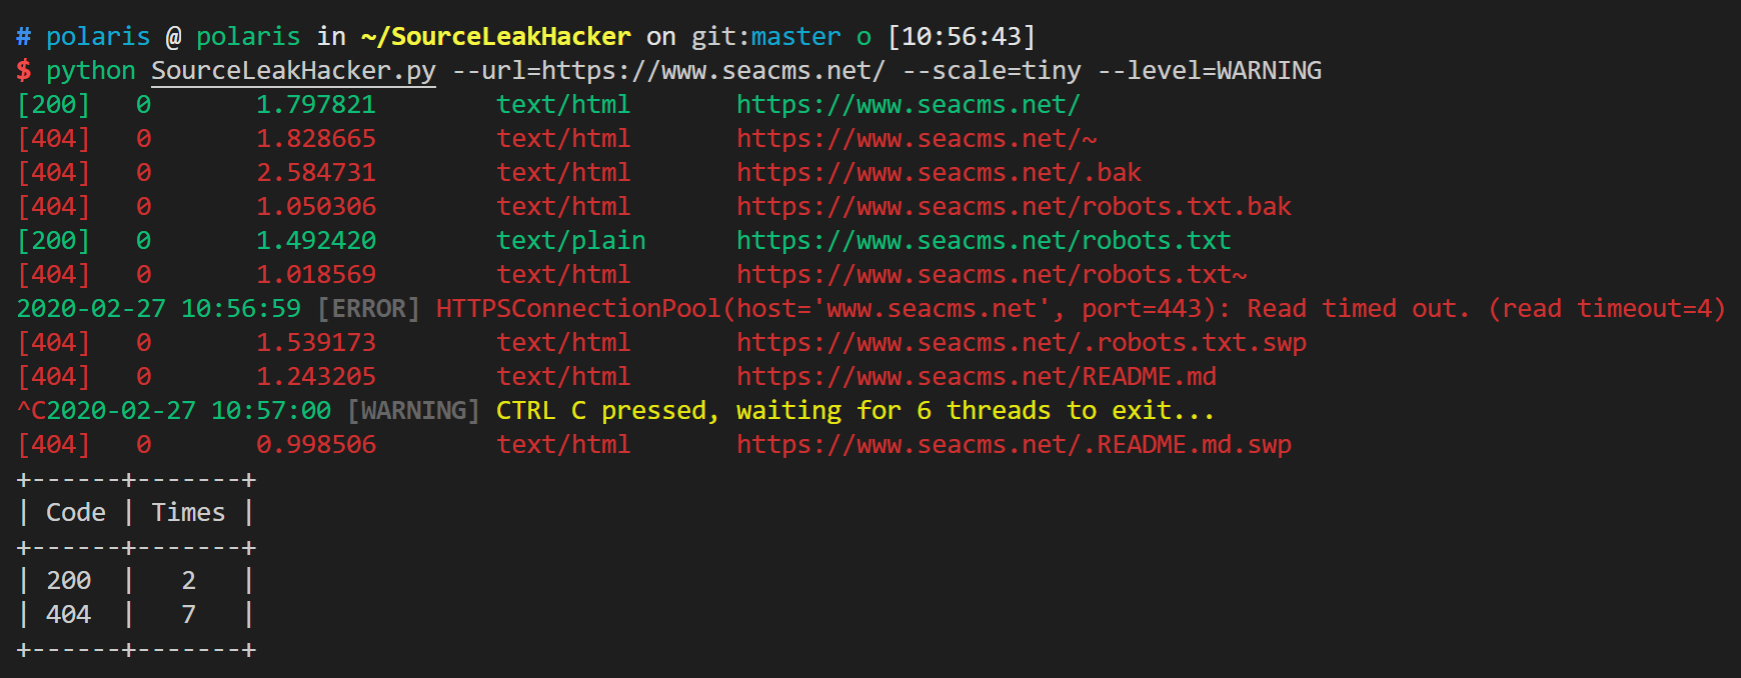 wangyihang/sourceleakhacker
:bug: Многопоточный сканер утечек исходного кода веб-приложений
 teycir/burpapisecuritysuite
Расширение Burp Suite для тестирования безопасности API с 15 типами атак, 108+ полезными нагрузками, интеллектуальным фаззингом, обнаружением…