

Vigil
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
penetration-testing-frameworksreconnaissancestatic-code-analysis+9
29
vigiloss/vigilAI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 knostic/openant
OpenAnt от Knostic — ведущий продукт с открытым исходным кодом для обнаружения уязвимостей на основе LLM, помогающий защитникам proactively находить…
 phpstan/phpstan
Инструмент статического анализа PHP - обнаруживайте ошибки в коде без его запуска!
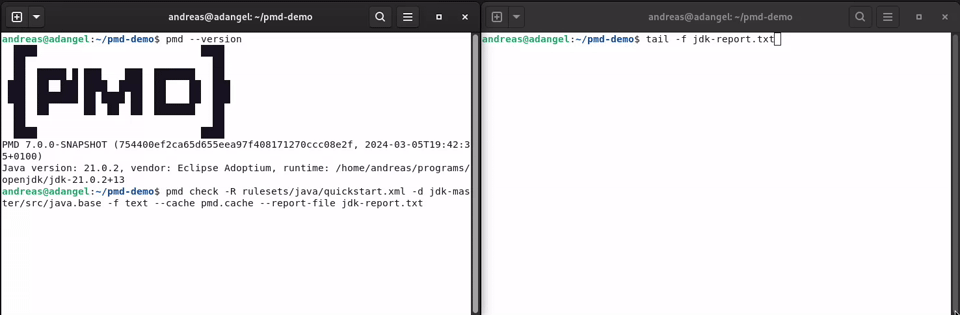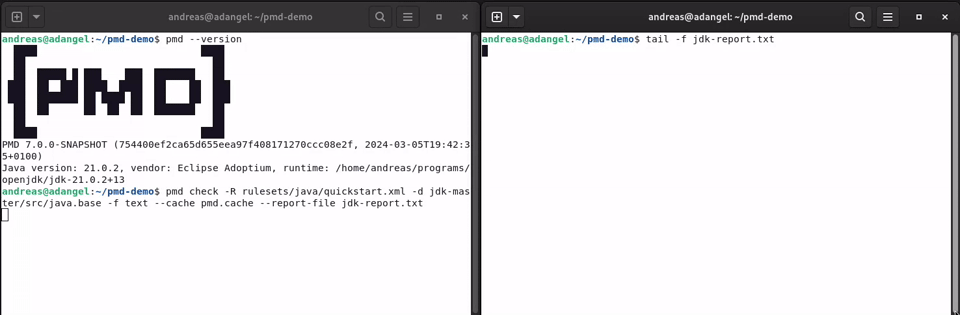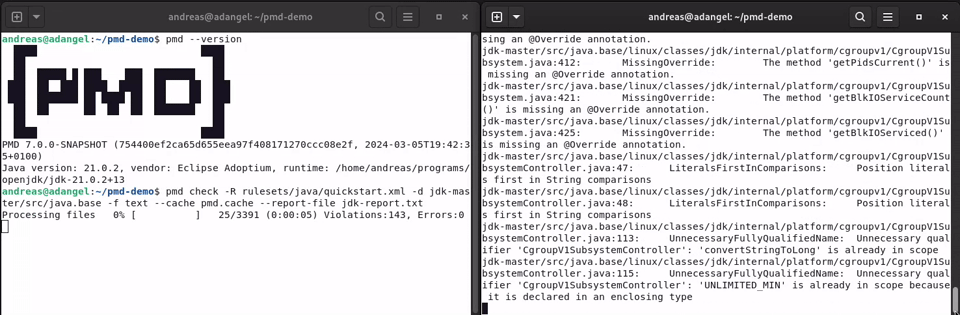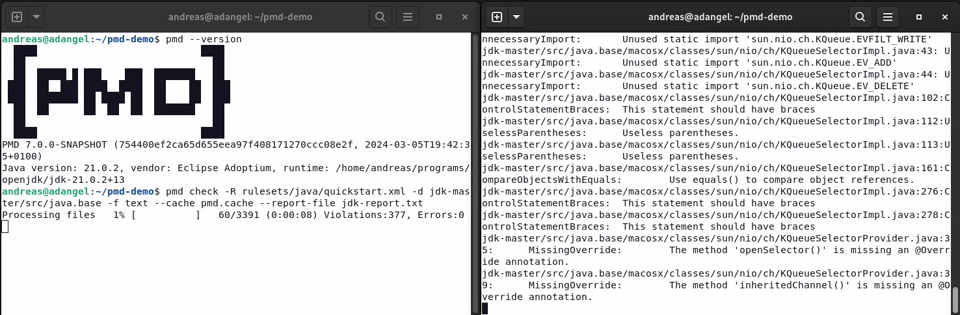 pmd/pmd
Расширяемый мультиязычный статический анализатор кода.
 gadievron/raptor
Autonomous security research framework integrating static analysis, binary analysis, fuzzing, LLM-powered vulnerability validation, exploit…
 openai/codex-security
OpenAI's Codex Security CLI and TypeScript SDK for finding, validating, and fixing security vulnerabilities. npm:…
 blackvectorops/semantic_firewall
Generate deterministic semantic fingerprints for Go functions. Detect xz-style backdoors and verify semantic equivalence using Static Single…
 0xdea/semgrep-rules
Коллекция моих правил Semgrep для облегчения исследования уязвимостей.
 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
 lirantal/awesome-nodejs-security
Curated directory of Node.js security tools, static analyzers, vulnerability scanners, and educational resources covering OWASP Top 10, supply chain…
 makenowjust-labs/recheck
Инструмент статического анализа для обнаружения уязвимостей типа ReDoS (отказ в обслуживании через регулярные выражения) в кодовых базах JavaScript и…
 github/codeql
CodeQL: библиотеки и запросы, которые обеспечивают работу исследователей безопасности по всему миру, а также сканирование кода в GitHub Advanced…
 analysis-tools-dev/static-analysis
Curated directory of static analysis (SAST) tools and linters for programming languages, configs, build tools, and CI, focused on improving code…
 0xdea/haruspex
Ассистент для исследования уязвимостей, который извлекает псевдокод из декомпилятора IDA Hex-Rays.
 sonarsource/sonarqube
Платформа контроля качества кода и статического анализа с quality gates, мультиязычным сканированием и правилами, ориентированными на безопасность,…
 aquasecurity/trivy
Находите уязвимости, ошибки конфигурации, секреты, SBOM в контейнерах, Kubernetes, репозиториях кода, облаках и не только
 facebook/infer
Статический анализатор для Java, C, C++ и Objective-C
 owasp/devsecopsguideline
Руководство OWASP DevSecOps может помочь нам внедрить безопасность как часть конвейера разработки.