

Exploits + Shellcode + GHDB
 exploit-database/exploitdb
exploitdb // Официальный репозиторий Exploit-Database
reconnaissanceexploit-frameworksvulnerability-analysis+7
252
exploit-database/exploitdbexploitdb // Официальный репозиторий Exploit-Database

 habanada/nativepe
Библиотека Object Pascal (Delphi) для парсинга, отображения, загрузки и дампа файлов Windows PE, с релокациями, импортами, TLS и чтением памяти…
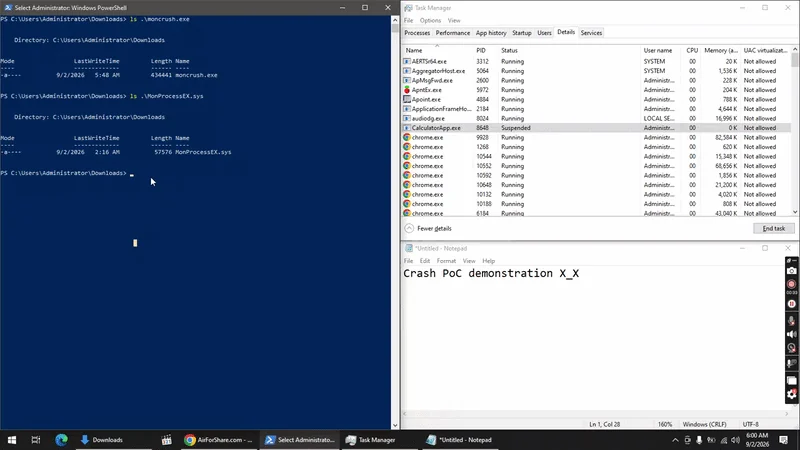 deathshotxd/0xm0ncrush
Убийца процессов в режиме ядра с использованием подписанного драйвера BYOVD. Работает на всех Windows 10/11. Без смещений, без PDB. Rust.
 g13net/lockjaw
Модульный C2-фреймворк для Windows с teamserver на Rust, имплантом на Zig, косвенными системными вызовами, обходом AMSI, рефлективной…
 sunblaze-ucb/exploitgym
ExploitGym — это крупномасштабный реалистичный бенчмарк, созданный на основе реальных уязвимостей и предназначенный для оценки способности ИИ-агентов…
 dagowda/notrdp
Плагин Havoc C2, который создаёт скрытый рабочий стол Windows, транслирует его в браузерное окно просмотра и внедряет ввод мыши/клавиатуры для…
 hfiref0x/kdu
Утилита для драйверов ядра Windows, которая эксплуатирует уязвимые подписанные драйверы (BYOVD) для обхода DSE, загрузки неподписанных драйверов,…
 trustedsec/coffloader
Запускайте Beacon Object Files (BOF) вне Cobalt Strike путем разбора 64-битных COFF-объектных файлов, с совместимой с Beacon генерацией аргументов и…
 jonaslejon/ad-autopwn
Автоматизированная цепочка атак на Active Directory от нулевой аутентификации до Domain Admin. Объединяет 25+ техник, включая Kerberoast, AD CS…
 adaptix-framework/adaptixc2
AdaptixC2 — это высокомодульный продвинутый набор инструментов для red team.
 trustedsec/cs-remote-ops-bof
Remote operations commands implemented using Beacon Object Files
 davidcarliez/mythic_telegram_profile
Профиль Mythic C2, который туннелирует трафик агентов Athena и Apollo через сообщения между ботами Telegram, связывая зашифрованные полезные нагрузки…

 trustedsec/unicorn
Unicorn — это простой инструмент для выполнения атаки понижения версии PowerShell и внедрения shellcode напрямую в память. Основан на атаках…
 weedhashpeddler/rc4decryption
Злоупотребляет подписанным Microsoft LOLBin tlscsp.dll для выполнения RC4 шифрования/дешифрования через LsCsp_EncryptHwid, патча жёстко заданный ключ…
 karmanya03/overthrone
Фреймворк для эксплуатации Active Directory, полностью написанный на Rust: перечисление через LDAP/SMB/Kerberos, поиск путей в графе атак,…
 rurixis/msrkit
Концепция использования ROP-цепочки в паре с примитивом WRMSR для вызова функций ядра и загрузки неподписанных драйверов через BYOVD (AmdTools64.sys)
 s3n4t0r-0x0/apts-adversary-simulation
Этот репозиторий содержит подробные кампании симуляции APT-атак, нацеленные на различные критически важные секторы. Каждая симуляция включает в себя…