

arkime
 arkime/arkime
Arkime — это система с открытым исходным кодом для крупномасштабного захвата, индексации и хранения полных пакетов.
defensive-toolspacket-sniffing-analysisnetwork-forensics+7
7.4k
arkime/arkimeArkime — это система с открытым исходным кодом для крупномасштабного захвата, индексации и хранения полных пакетов.
 ntop/ntopng
Веб-ориентированный мониторинг трафика и сетевого трафика для кибербезопасности
 googlecloudplatform/professional-services
Коллекция примеров решений Google Cloud и операционных утилит для мониторинга журналов аудита, деидентификации DLP, управления ключами шифрования и…
 ossec/ossec-hids
OSSEC — это система обнаружения вторжений на уровне хоста с открытым исходным кодом, которая выполняет анализ журналов, проверку целостности файлов,…
 clong/detectionlab
Автоматизируйте создание лабораторной среды с полным набором инструментов безопасности и лучших практик ведения журналов.

 0x4d31/awesome-threat-detection
Курируемый список ресурсов для обнаружения и поиска угроз: правила обнаружения, инструменты SIEM и анализа логов, мониторинг конечных точек и сети,…
 google/timesketch
Совместная платформа анализа криминалистических таймлайнов для загрузки, поиска и аннотирования журналов событий в целях поддержки реагирования на…
 the-tcpdump-group/tcpdump
Сетевой диссектор TCPdump
 olafhartong/sysmon-modular
Репозиторий модулей конфигурации sysmon
 elastic/detection-rules
Разрабатывайте, проверяйте и публикуйте правила обнаружения SIEM для Elastic Security, с инструментами Python CLI, разбором KQL, интеграцией с Kibana…
 security-onion-solutions/securityonion
Платформа обеспечения безопасности с открытым исходным кодом для охоты за угрозами, обнаружения вторжений, управления журналами, реагирования на…
 cyb3rxp/awesome-soc
Курируемая база знаний для создания, эксплуатации и развития SOC (включая CSIRT).
 domcyrus/rustnet
Per-process network monitoring for your terminal with deep packet inspection. Cross-platform, sandboxed.
 pavel-odintsov/fastnetmon
Очень быстрый DDoS-сенсор с поддержкой sFlow/Netflow/IPFIX/SPAN
 withsecureopensource/chainsaw
Быстрый поиск и анализ артефактов криминалистики Windows
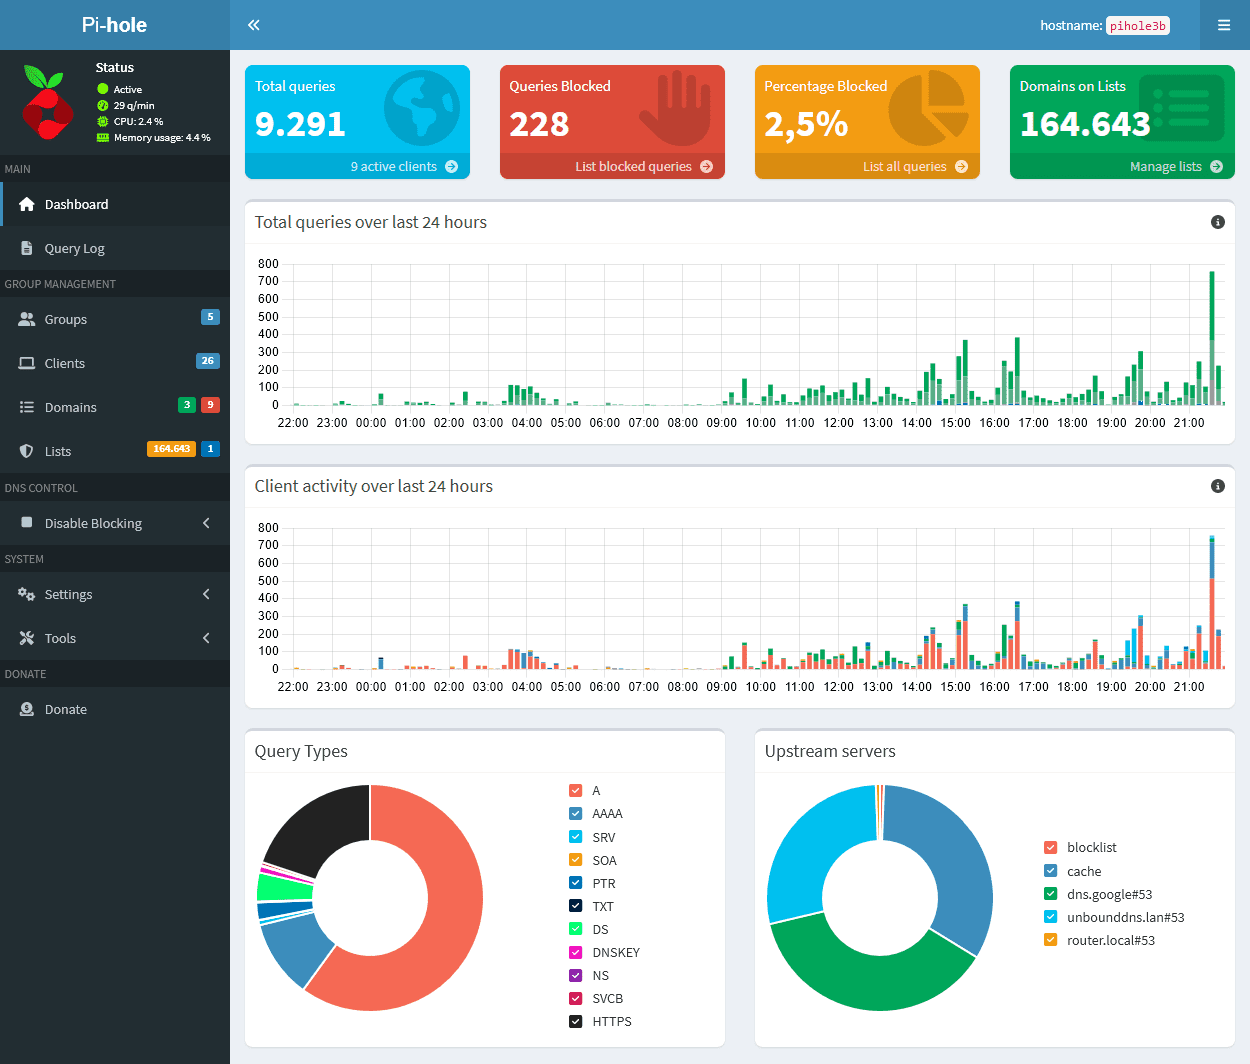 pi-hole/web
Панель мониторинга Pi-hole для статистики и не только
 yamato-security/hayabusa
Многопоточный генератор временных шкал криминалистического анализа журналов событий Windows и инструмент для охоты за угрозами с полной поддержкой…