

defenseclaw
 cisco-ai-defense/defenseclaw
Security Governance for Agentic AI
static-analysisvulnerability-scannersdynamic-analysis-sandboxing+7
817
cisco-ai-defense/defenseclawSecurity Governance for Agentic AI
 ntop/ntopng
Веб-ориентированный мониторинг трафика и сетевого трафика для кибербезопасности
 sigmahq/sigma
Главный репозиторий правил Sigma
 matthart1983/netwatch
Real-time network diagnostics in your terminal. One command, zero config, instant visibility.
 graylog2/graylog2-server
Централизованная платформа управления логами для сбора, индексации и анализа потоковых логов, с оповещениями и корреляцией событий для мониторинга…
 grafana/loki
Горизонтально масштабируемая мультитенантная система агрегации логов, которая индексирует метки вместо полного текста, интегрируется с Grafana и…
 lore-hex/quill-router
TrustedRouter.com репозиторий для безопасного проксирования LLM
 omerbenamram/evtx
Быстрый (и безопасный) парсер для формата Windows XML Event Log (EVTX)
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
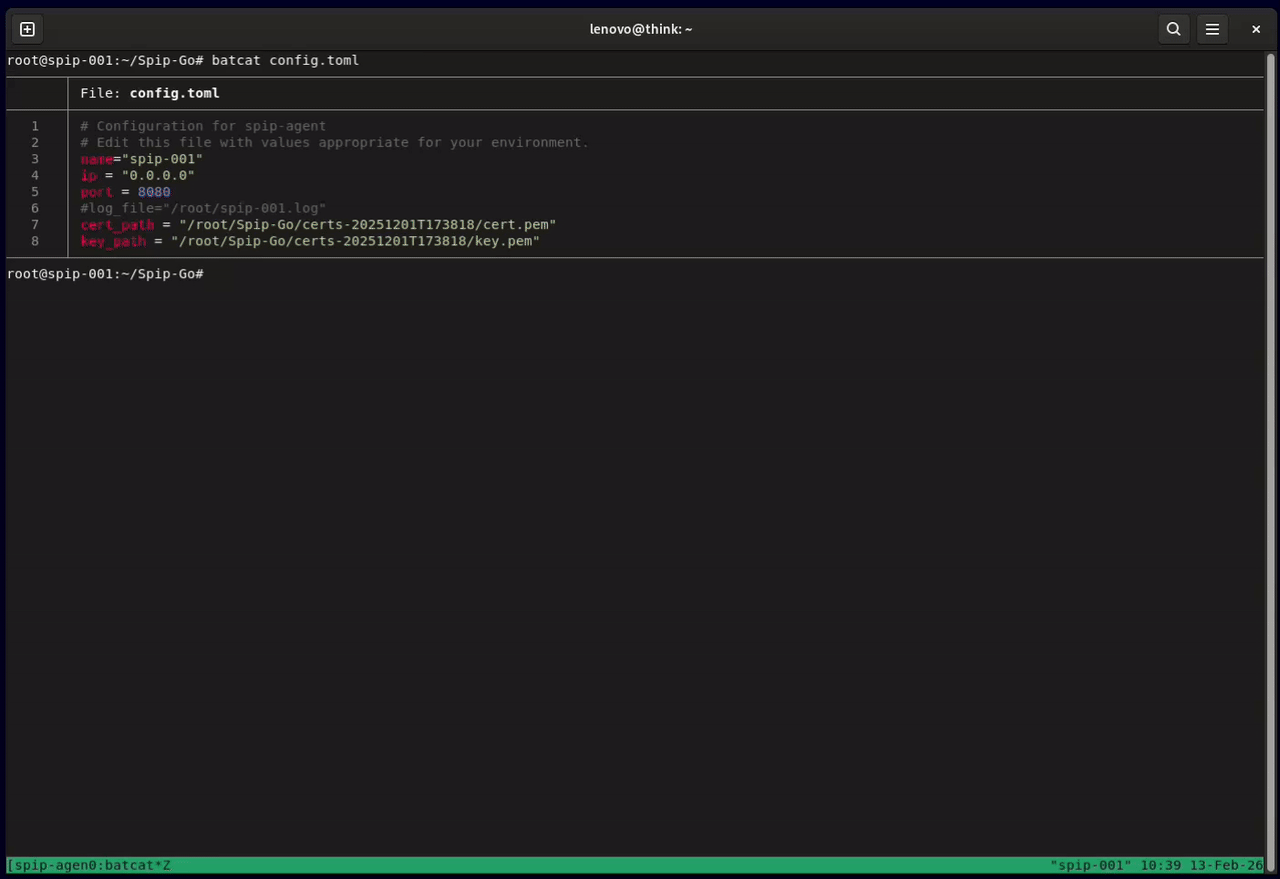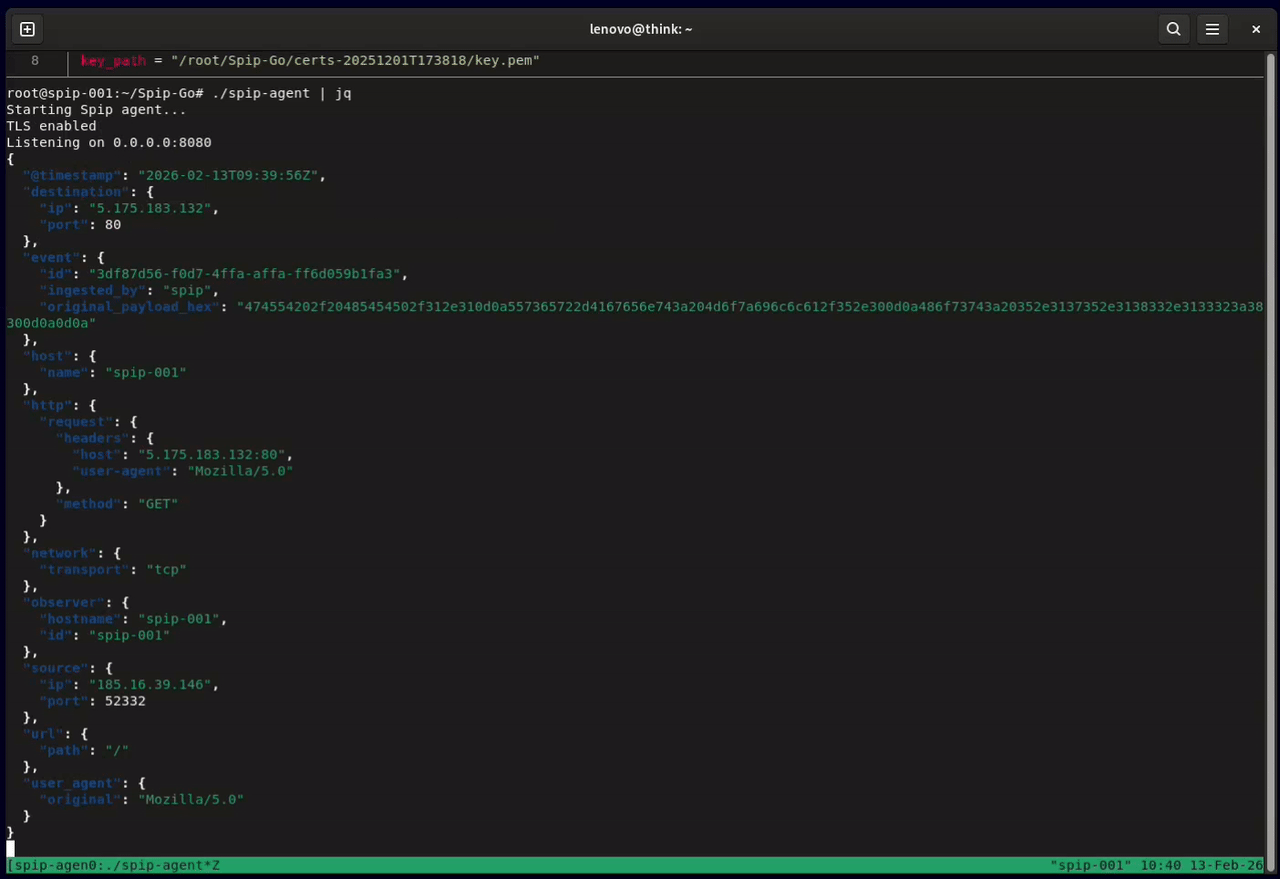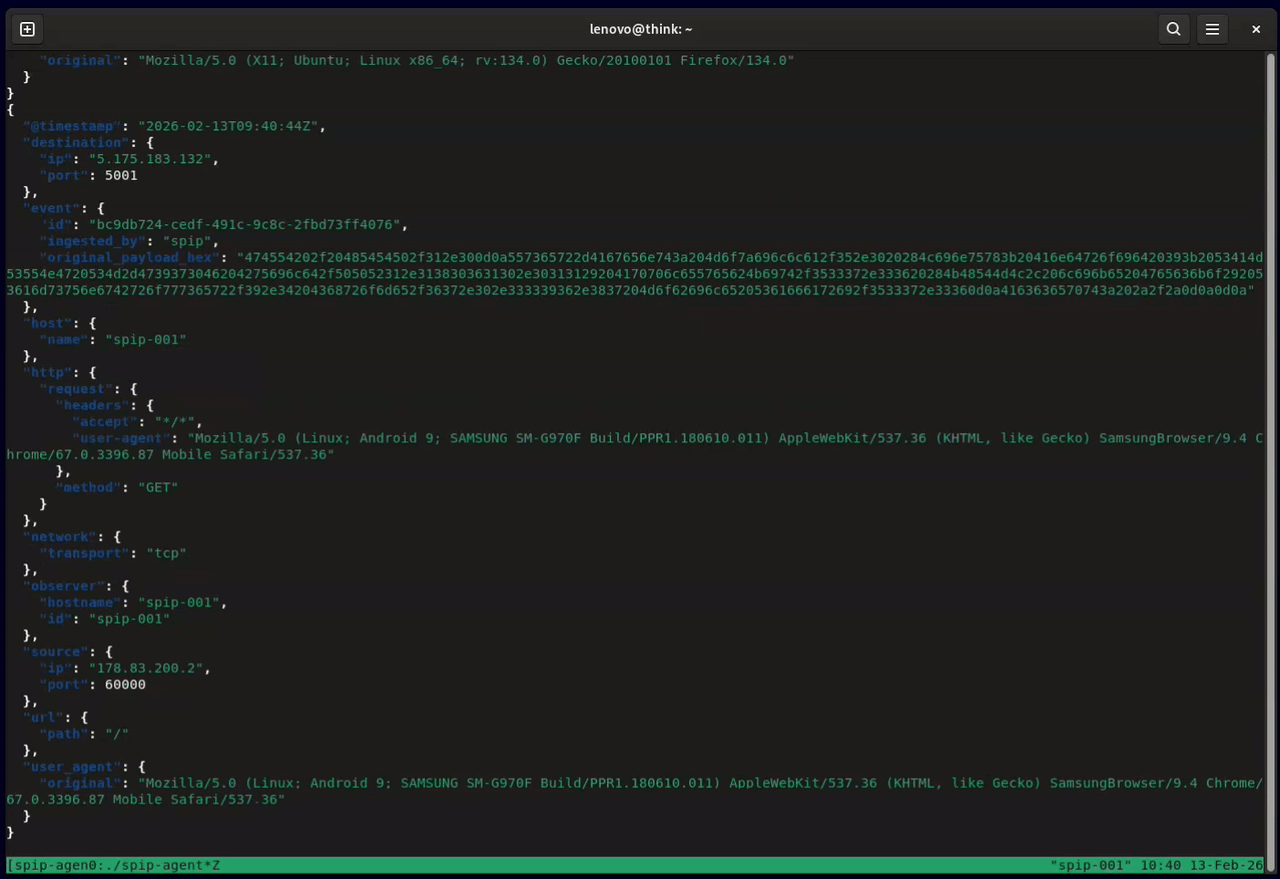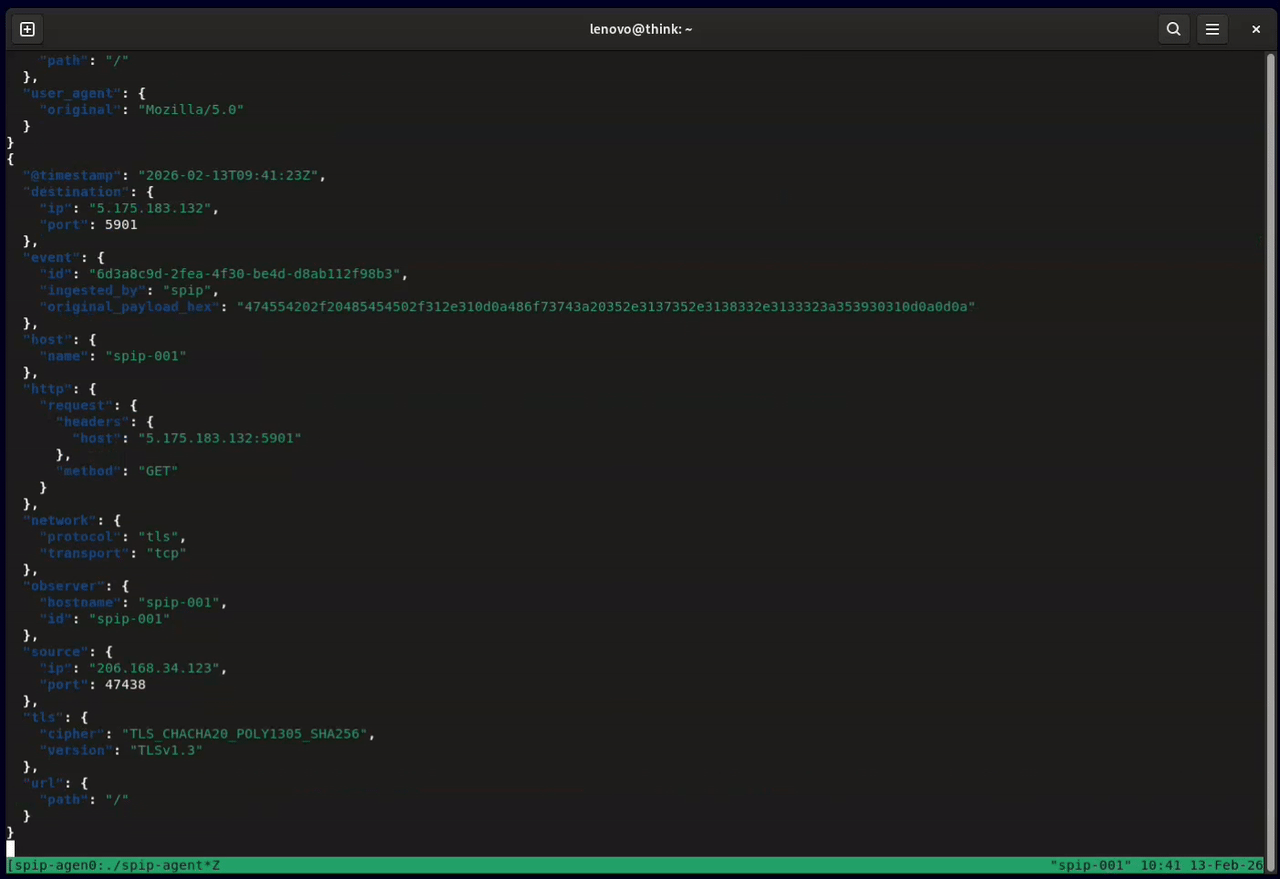 honeylabshq/spip-go
Spip network sensor written in Go
 ossec/ossec-hids
OSSEC — это система обнаружения вторжений на уровне хоста с открытым исходным кодом, которая выполняет анализ журналов, проверку целостности файлов,…
 the-tcpdump-group/tcpdump
Сетевой диссектор TCPdump
 crowdsecurity/crowdsec
Движок IDS/IPS и WAF с открытым исходным кодом, который анализирует журналы и HTTP-запросы для обнаружения и блокировки вредоносных IP-адресов,…
 corelight/suricata_exporter
A Prometheus Exporter для Suricata
 wagga40/zircolite
A standalone SIGMA-based detection tool for EVTX, Auditd and Sysmon for Linux logs
 domainaware/parsedmarc
Python-пакет и CLI для разбора агрегированных и форензических DMARC-отчётов
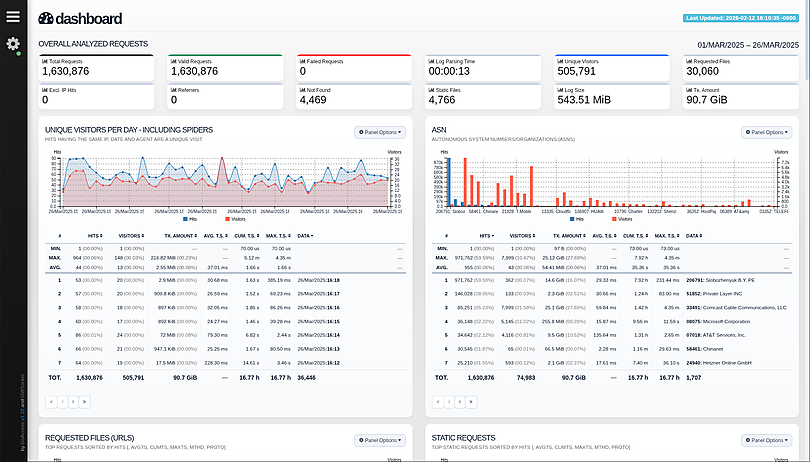 allinurl/goaccess
GoAccess — это анализатор веб-логов в реальном времени и интерактивный просмотрщик, который работает в терминале в *nix-системах или через ваш…
 stamparm/maltrail
Система обнаружения вредоносного трафика в реальном времени, использующая публичные чёрные списки, статические следы вредоносного ПО и эвристический…