
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Аппаратный Хакинг — Инструменты — Страница 10 | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
176 результатов
SymaX5SW-Rx-Tx preview

SymaX5SW-Rx-Tx

GitHubinfobyte/symax5sw-rx-tx

Телеметрия и передатчик Syma X5SW

embedded-systems-securityreconnaissanceiot-security+3
47 лет назад
Ducky-Exploit preview

Ducky-Exploit

GitHubitsmehacker/ducky-exploit

Фреймворк Arduino Rubber Ducky
payload-generationexploitationhardware-hacking+2
1087 лет назад
Backdooring-ZMM100-FingerPrint-Devices preview

Backdooring-ZMM100-FingerPrint-Devices

GitHub9aylas/backdooring-zmm100-fingerprint-devices

Обход аутентификации и автоматическая бэкдоризация устройств
authentication-authorizationembedded-systems-securitypassword-attacks+4
167 лет назад
wmi-static-spoofer preview

wmi-static-spoofer

GitHubalex3434/wmi-static-spoofer

Спуфинг серийного номера HDD/дисковода Windows 10 из ядра без перехвата
privilege-escalationmemory-forensicspersistence-mechanisms+4
5087 лет назад
PS4-5.05-Kernel-Exploit preview

PS4-5.05-Kernel-Exploit

GitHubcryptogenic/ps4-5.05-kernel-exploit

Полностью реализованный эксплойт ядра для PS4 на 5.05FW
embedded-systems-securityprivilege-escalationexploitation+4
6398 лет назад
rosenbridge preview

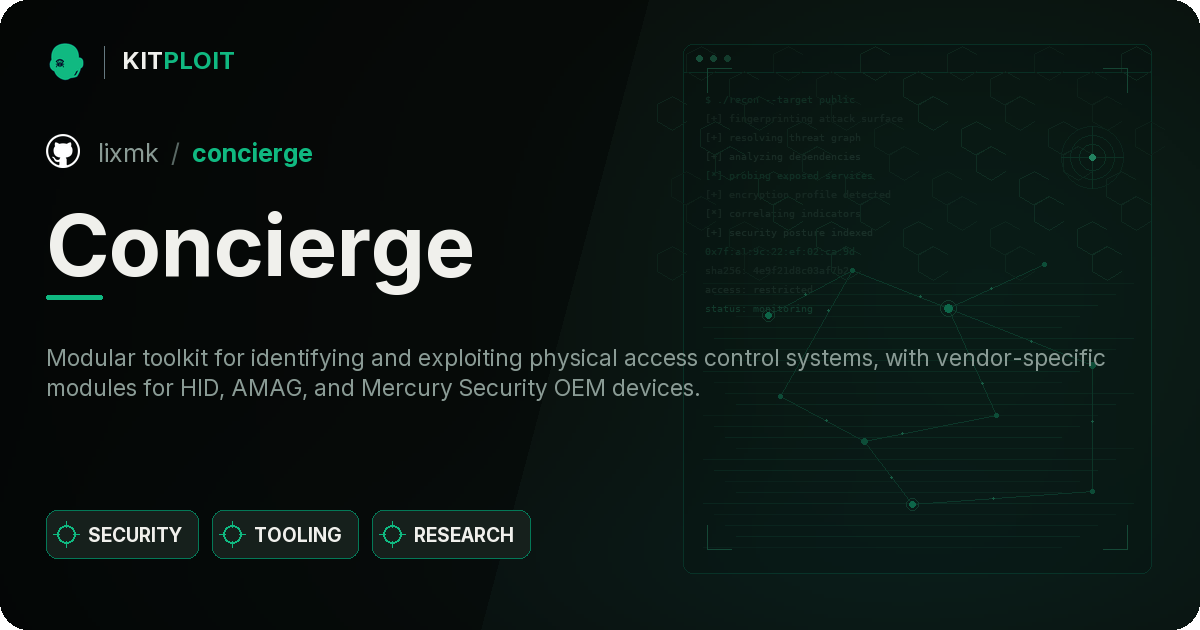
rosenbridge

GitHubxoreaxeaxeax/rosenbridge

Аппаратные бэкдоры в процессорах x86
privilege-escalationvulnerability-analysisexploitation+8
2.6k8 лет назад
Concierge preview

Concierge

GitHublixmk/concierge

Concierge Toolkit: идентификация и эксплуатация систем контроля физического доступа

embedded-systems-securityvulnerability-analysisexploitation+5
1198 лет назад
bad_ducky preview

bad_ducky

GitHubmharjac/bad_ducky

Клон, совместимый с Rubber Ducky, на основе CJMCU BadUSB HW.
payload-generationids-ips-evasionimpersonation-tools+5
3018 лет назад
arducky preview

arducky

GitLabcreased/arducky

Arducky - Интерпретатор скриптов Ducky для Arduino
payload-generationpost-exploitationhardware-hacking+2
18 лет назад
c2-printf preview

c2-printf

GitHubjaydcarlson/c2-printf

Вывод сообщений трассировки через соединение отладчика Silicon Labs C2
embedded-systems-securitydebuggershardware-hacking+2
128 лет назад
nrf24-injection preview

nrf24-injection

GitHubxswxm/nrf24-injection

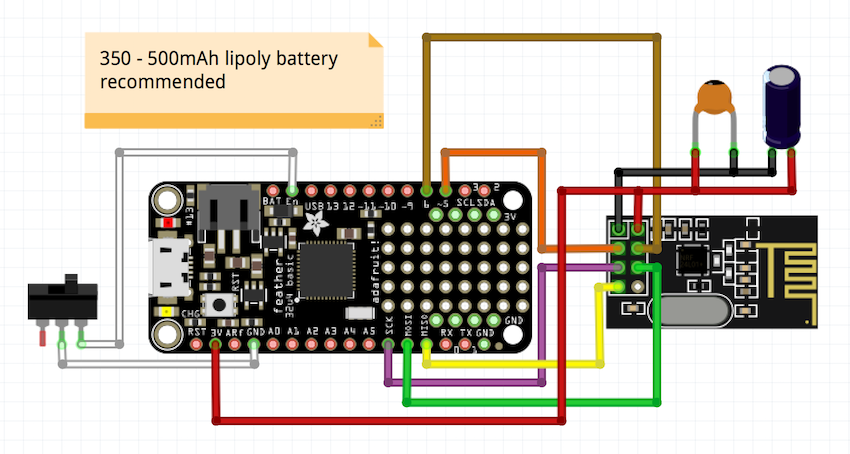
Набор инструментов для сниффинга устройств и запуска атак с помощью Crazyradio
exploitationwireless-securityhardware-hacking+1
189 лет назад
uC_mousejack preview

uC_mousejack

GitHubinsecurityofthings/uc_mousejack

Mousejack для ATmega32u4
embedded-systems-securitybluetooth-securitypayload-generation+4
2549 лет назад
keysweeper preview

keysweeper

GitHubsamyk/keysweeper

KeySweeper — это скрытное устройство на базе Arduino, замаскированное под работающее USB-зарядное устройство для розетки, которое беспроводным и…
embedded-systems-securitypacket-sniffing-analysisdata-exfiltration+4
1.1k9 лет назад
hdmi-sniff preview

hdmi-sniff

GitHubadamlaurie/hdmi-sniff

перехват трафика HDMI DDC (I2C)

embedded-systems-securitypacket-sniffing-analysisreverse-engineering+4
9512 лет назад
Назад1…910Вперёд