

emba
 e-m-b-a/emba
EMBA — анализатор безопасности встроенного ПО
embedded-systems-securitystatic-analysisvulnerability-scanners+8
e-m-b-a/embaEMBA — анализатор безопасности встроенного ПО
 ghostesp-revival/ghostesp
Открытая платформа для беспроводных исследований на базе ESP32.
 pwndbg/pwndbg
Эксплойт-разработка и реверс-инжиниринг с GDB и LLDB стали проще
 darkflippers/unleashed-firmware
Кастомная прошивка для Flipper Zero, обеспечивающая функции Sub-GHz-радио, эмуляции NFC/RFID, инфракрасных сигналов и BadUSB-атак для тестирования…
 rfidresearchgroup/proxmark3
Аппаратный инструмент для анализа RFID, эмуляции и тестирования на проникновение. Поддерживает протоколы 125kHz и 13.56MHz (MIFARE, iClass,…
 mister-devel/main_mister
Основной бинарный файл и документация платформы аппаратной эмуляции на базе ПЛИС для разработки ретро-систем, компиляции прошивок и исследований в…
 v33ru/awesome-connected-things-sec
Курируемый список ресурсов по безопасности для всех подключённых вещей
 newaetech/chipwhisperer
Open-source hardware security toolchain for power trace capture, side-channel analysis, and glitching/fault-injection attacks on embedded devices and…
 fkie-cad/fact_core
Инструмент анализа и сравнения прошивок
 iceman1001/chameleonmini-rebooted
Chameleon Mini revE rebooted - Iceman Fork, ChameleonMini — это универсальный эмулятор бесконтактных смарт-карт (NFC/RFID)
 i-am-shodan/usbarmyknife
USB Army Knife — идеальный инструмент для атак с физическим доступом для пентестеров и редтимеров.
 adamlaurie/rfidiot
Python library and tools for exploring RFID/NFC tags and readers: read, write, clone, and analyze supported ACG serial hardware for research and…
 flipperdevices/flipperzero-firmware
Flipper Zero — исходный код прошивки
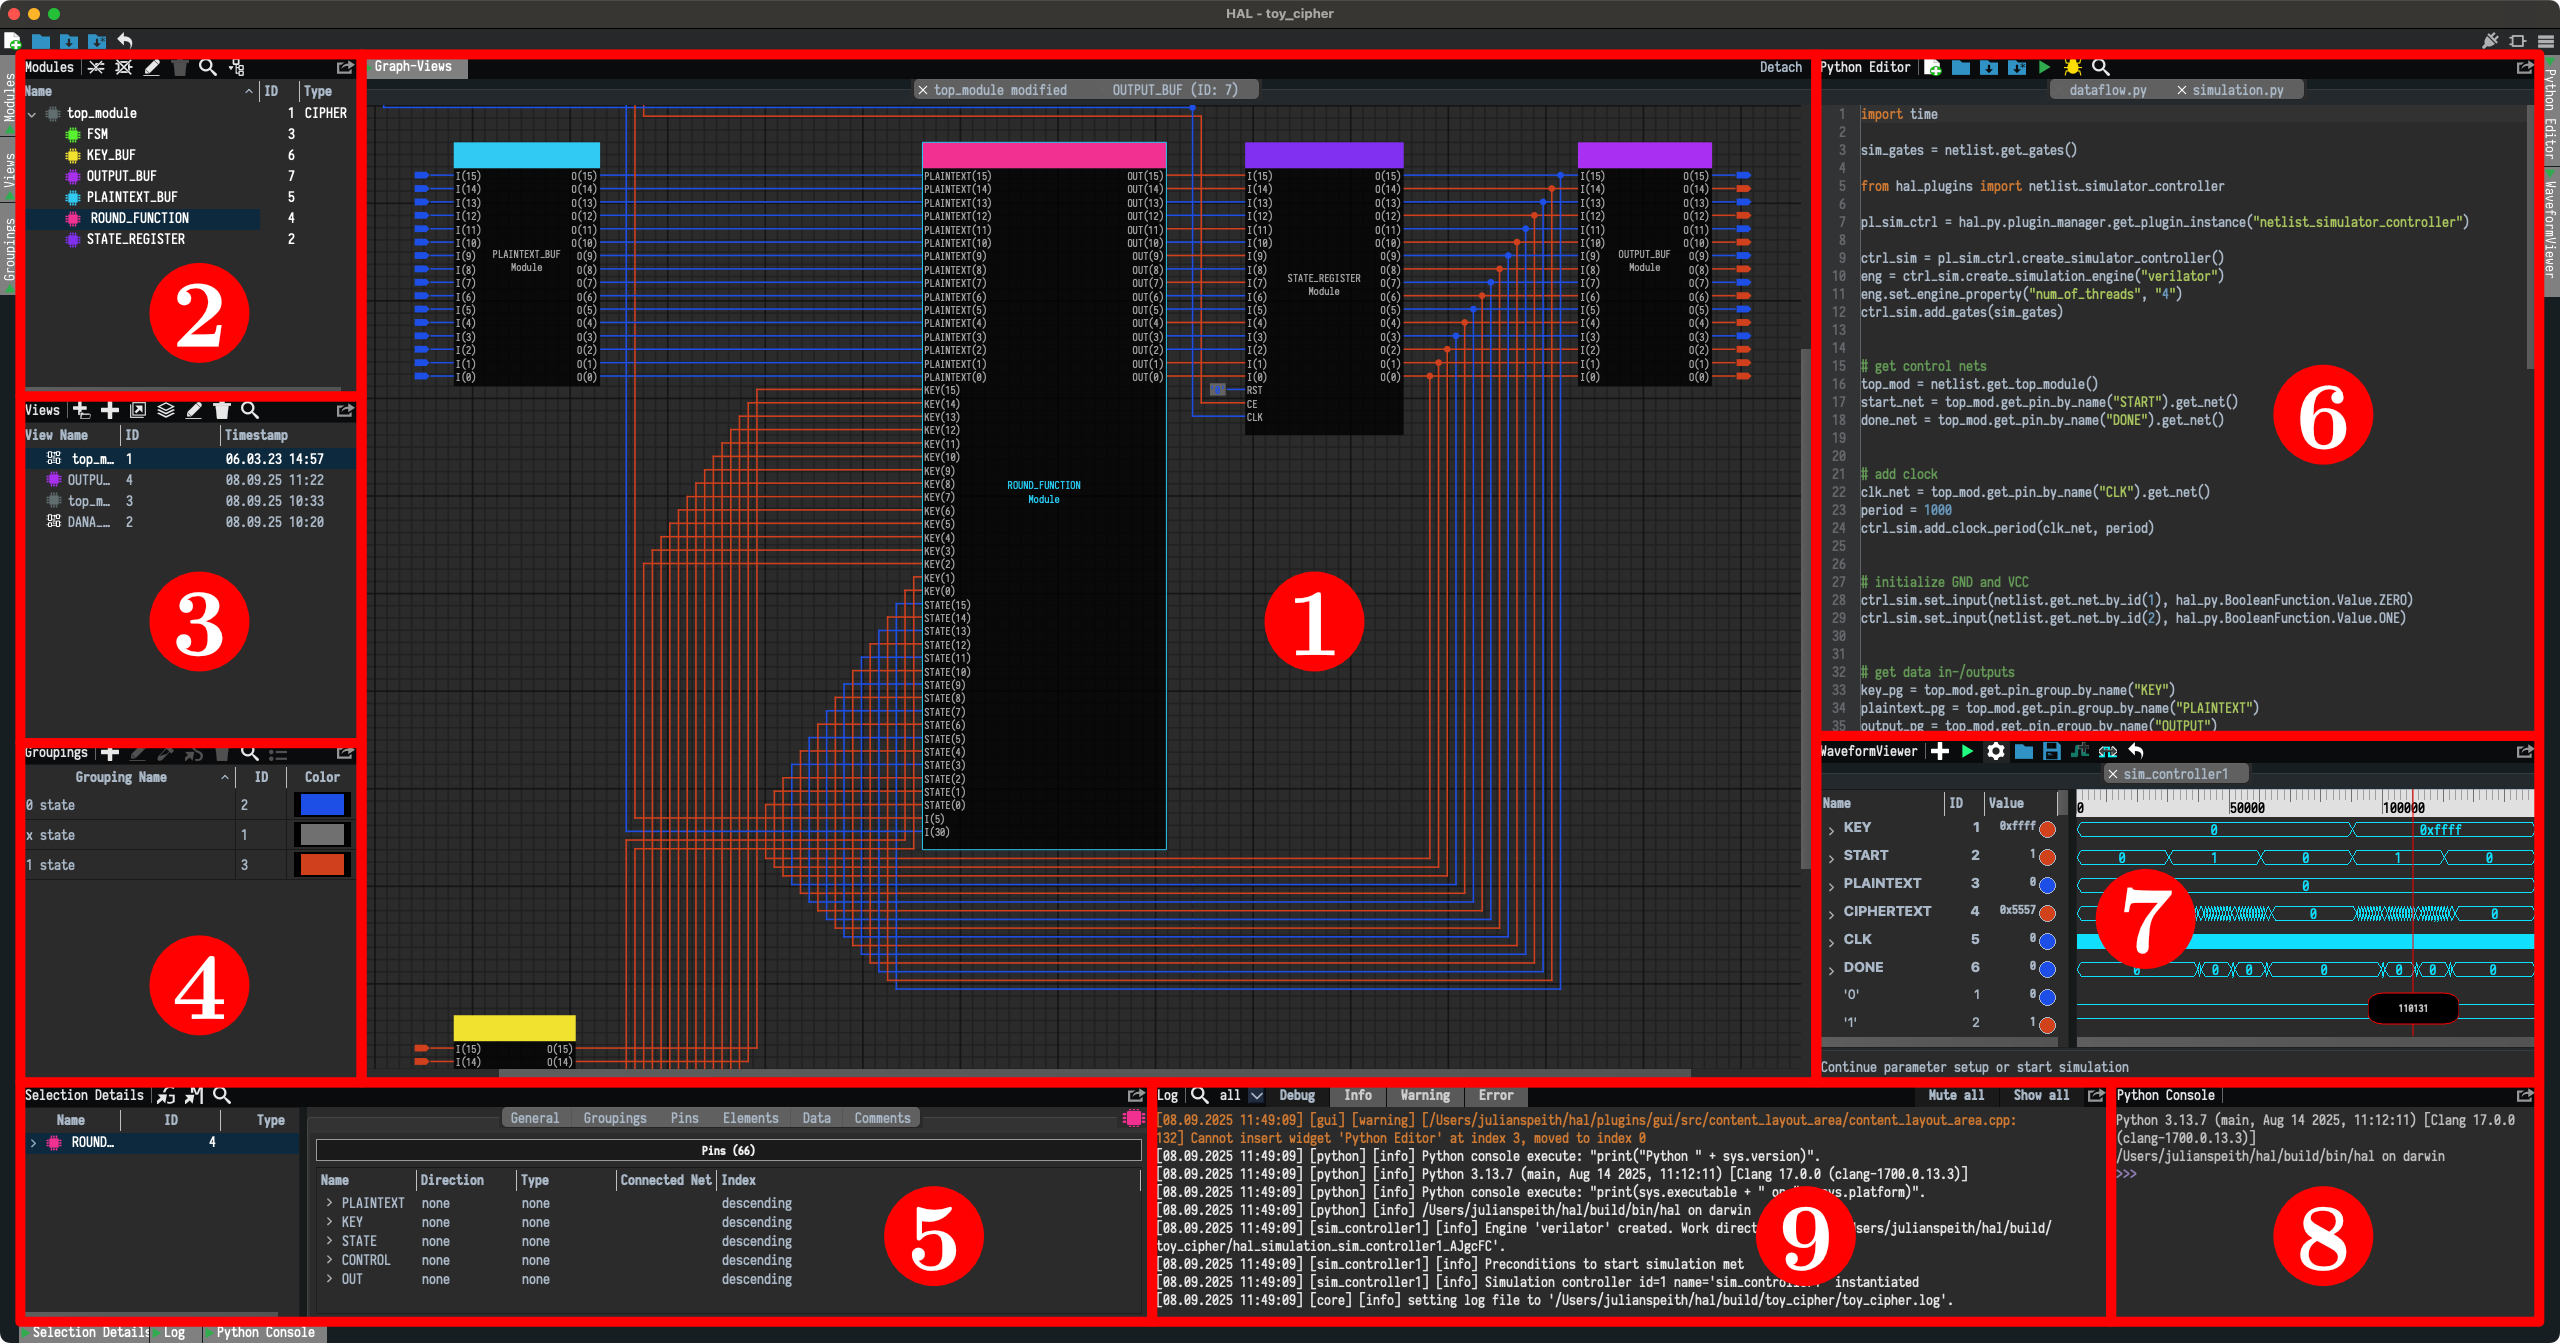 emsec/hal
HAL – Анализатор аппаратного обеспечения
 earlephilhower/arduino-pico
Raspberry Pi Pico Arduino core, для всех плат RP2040 и RP2350
 openocd-org/openocd
Официальное зеркало OpenOCD только для чтения (без pull-запросов)
 pnwcomputers/ultimate-cybersecurity-master-guide
Этот репозиторий предоставляет централизованный ресурс для оперативной киберзащиты и нападения, объединяя теорию, инструменты, операционные процедуры…
 geo-tp/esp32-bit-pirate
Инструмент для взлома аппаратного обеспечения с веб-интерфейсом командной строки, который общается по всем протоколам