

emba
 e-m-b-a/emba
EMBA — анализатор безопасности встроенного ПО
embedded-systems-securitystatic-analysisvulnerability-scanners+8
e-m-b-a/embaEMBA — анализатор безопасности встроенного ПО
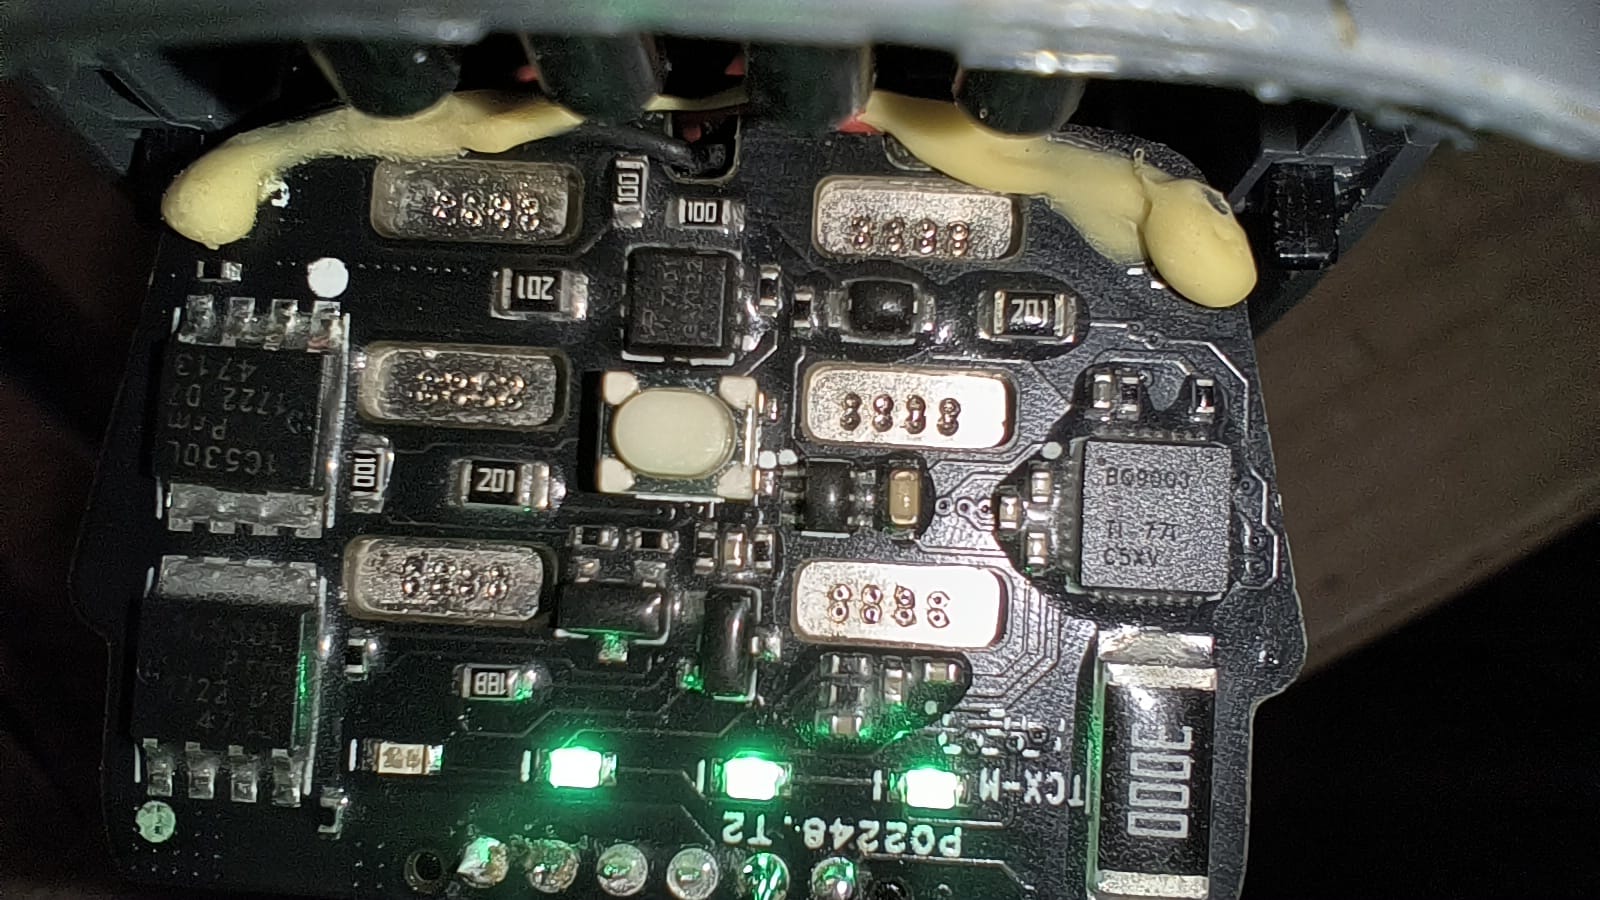 fahreddinaykut/sparkaltbatteryboard
Обратно спроектированная плата интерфейса батареи I2C/SMBus для DJI Spark, заменяющая оригинальную умную батарею на стандартный 3S LiPo. Включает…
 greatscottgadgets/ubertooth
Платформа для перехвата BLE (BLE-сниффер) и экспериментов с Bluetooth, с открытым аппаратным обеспечением, прошивкой и ограниченным захватом пакетов…
 ggfuchsi-oss/lg-webos-kexec
Загружает кастомное ядро Linux на рутованных телевизорах LG webOS через kexec, с поддержкой watchdog SoC, восстановленной реверс-инжинирингом,…
 wrongbaud/spidump
Инструмент для восстановления образов SPI flash по захватам логического анализатора
 sacriphanius/zhilly
🛡️ Портативный ИИ-ассистент для кибербезопасности и пентестинга на базе ESP32-S3 (LilyGO T-Embed CC1101 и T-Watch S3). Возможности: подавление…
 rfidresearchgroup/proxmark3
Аппаратный инструмент для анализа RFID, эмуляции и тестирования на проникновение. Поддерживает протоколы 125kHz и 13.56MHz (MIFARE, iClass,…
 elderlypirate/bus_pirate
Многопротокольная прошивка для инструмента аппаратного взлома с поддержкой SPI, I2C, JTAG, UART, 1-Wire, сниффинга шины, логического анализа и…
 xun404/spd_dump-macos
UNISOC BootROM/FDL прошивальщик для macOS: пропатченный spd_dump с CVE-2022-38694 exec_addr2, справочник по протоколу, правила разделов, проверка…
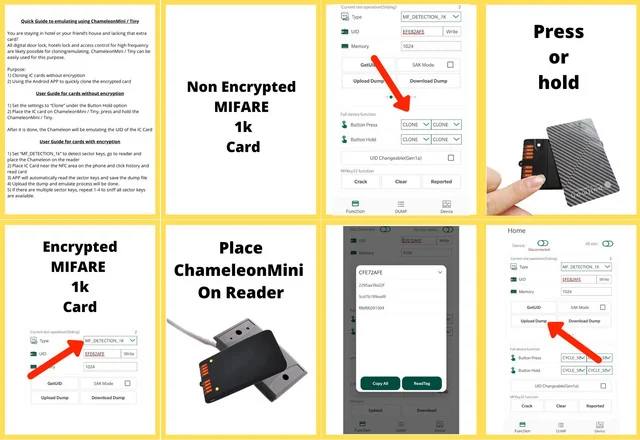 rfidresearchgroup/chameleonmini
Портативный инструмент NFC/RFID безопасности для эмуляции и клонирования бесконтактных смарт-карт, чтения меток, перехвата RF-трафика и…
 pwndbg/pwndbg
Эксплойт-разработка и реверс-инжиниринг с GDB и LLDB стали проще
 xswxm/nrf24-injection
Набор инструментов для сниффинга устройств и запуска атак с помощью Crazyradio
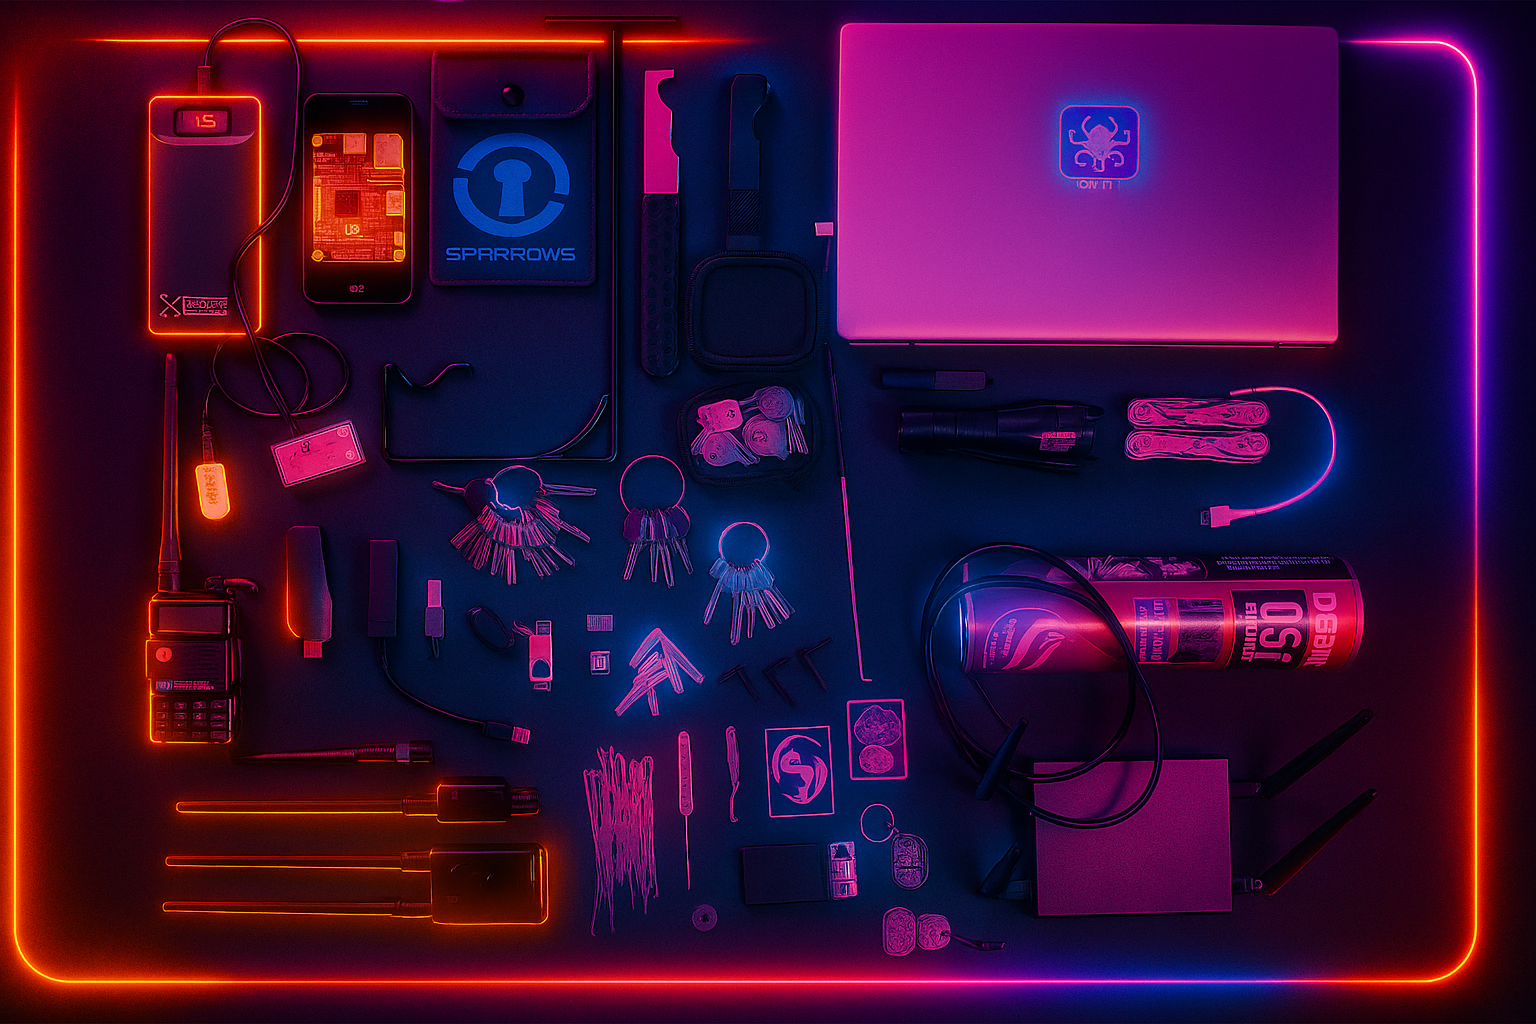 davidprobinsky/redteam-physical-tools
Red Team Toolkit - Кураторский список инструментов, обычно используемых в области физической безопасности, Red Teaming и тактического скрытого…
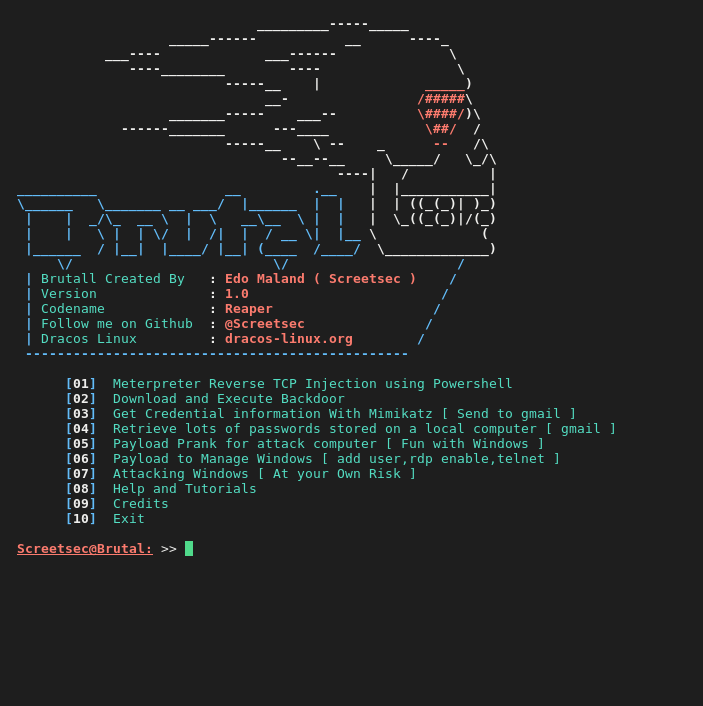 screetsec/brutal
Payload для Teensy, похожий на Rubber Ducky, но с другим синтаксисом. Это устройство Human Interface Device (HID-атаки). Проникновение с помощью…
 rfidresearchgroup/chameleonultra
Хамелеон нового поколения на базе NRF52840 делает эмуляцию карт более стабильной. И дал хамелеону возможность читать, записывать и расшифровывать…
 nfc-tools/mfoc
Офлайн-инструмент для атаки nested, который восстанавливает ключи аутентификации MIFARE Classic с использованием известных ключей по умолчанию или…
 electroniccats/catsniffer-firmware
Прошивки для CatSniffer — многофункциональной платы для исследований безопасности IoT, поддерживающей BLE, Zigbee, Sub-1 ГГц и другие протоколы, с…
 alex3434/wmi-static-spoofer
Спуфинг серийного номера HDD/дисковода Windows 10 из ядра без перехвата