

cargo-fuzz
 rust-fuzz/cargo-fuzz
Подкоманда Cargo для управляемого покрытием фаззинга Rust с помощью libFuzzer: создание и запуск фазз-целей, минимизация сбоев и корпусов, а также…
vulnerability-analysisdynamic-code-analysisfuzzing
rust-fuzz/cargo-fuzzПодкоманда Cargo для управляемого покрытием фаззинга Rust с помощью libFuzzer: создание и запуск фазз-целей, минимизация сбоев и корпусов, а также…
 narfindustries/http-garden
Фреймворк дифференциального тестирования для HTTP-реализаций
 google/oss-fuzz-gen
LLM-управляемый фаззинг через OSS-Fuzz.
 gaasedelen/patching
Интерактивный плагин для пропатчивания бинарных файлов для IDA Pro
 splx-ai/agentic-radar
Сканер безопасности для ваших агентных LLM-процессов
 steven-michaud/hookcase
Инструмент для реверс-инжиниринга macOS/OS X
 chichou/vscode-frida
Неофициальное расширение frida для VSCode
 angorafuzzer/angora
Фаззер, управляемый покрытием, который использует отслеживание потока данных и скалярную оптимизацию для решения ограничений пути без символьного…
 cc1a2b/jshunter
jshunter — это инструмент командной строки, предназначенный для анализа JavaScript-файлов и извлечения конечных точек. Этот инструмент…
 byt3bl33d3r/offensivedlr
Инструментарий, содержащий исследовательские заметки и PoC-код для weaponizing .NET DLR
 dolevf/graphw00f
Инструмент для определения версии движка GraphQL-сервера, который отправляет безвредные и некорректные запросы для идентификации серверной технологии…
 smackers/smack
Модульный инструментарий верификации ПО, который транслирует LLVM IR в промежуточный верификационный язык Boogie для ограниченной и экспериментальной…
 trailofbits/polytracker
Инструмент инструментирования на основе LLVM для универсального отслеживания помеченных данных, анализа потоков данных и трассировки.
 ghostvectoracademy/dllhijackhunter
Автоматизированное обнаружение, проверка и подтверждение подмены DLL. Превращение локальных неверных конфигураций в вооруженные, подтвержденные пути…
 swdunlop/andbug
Скриптируемый отладчик для Android Dalvik VM, использующий интерфейсы JDWP/DDM для перехвата методов, проверки состояния процесса и изменения…
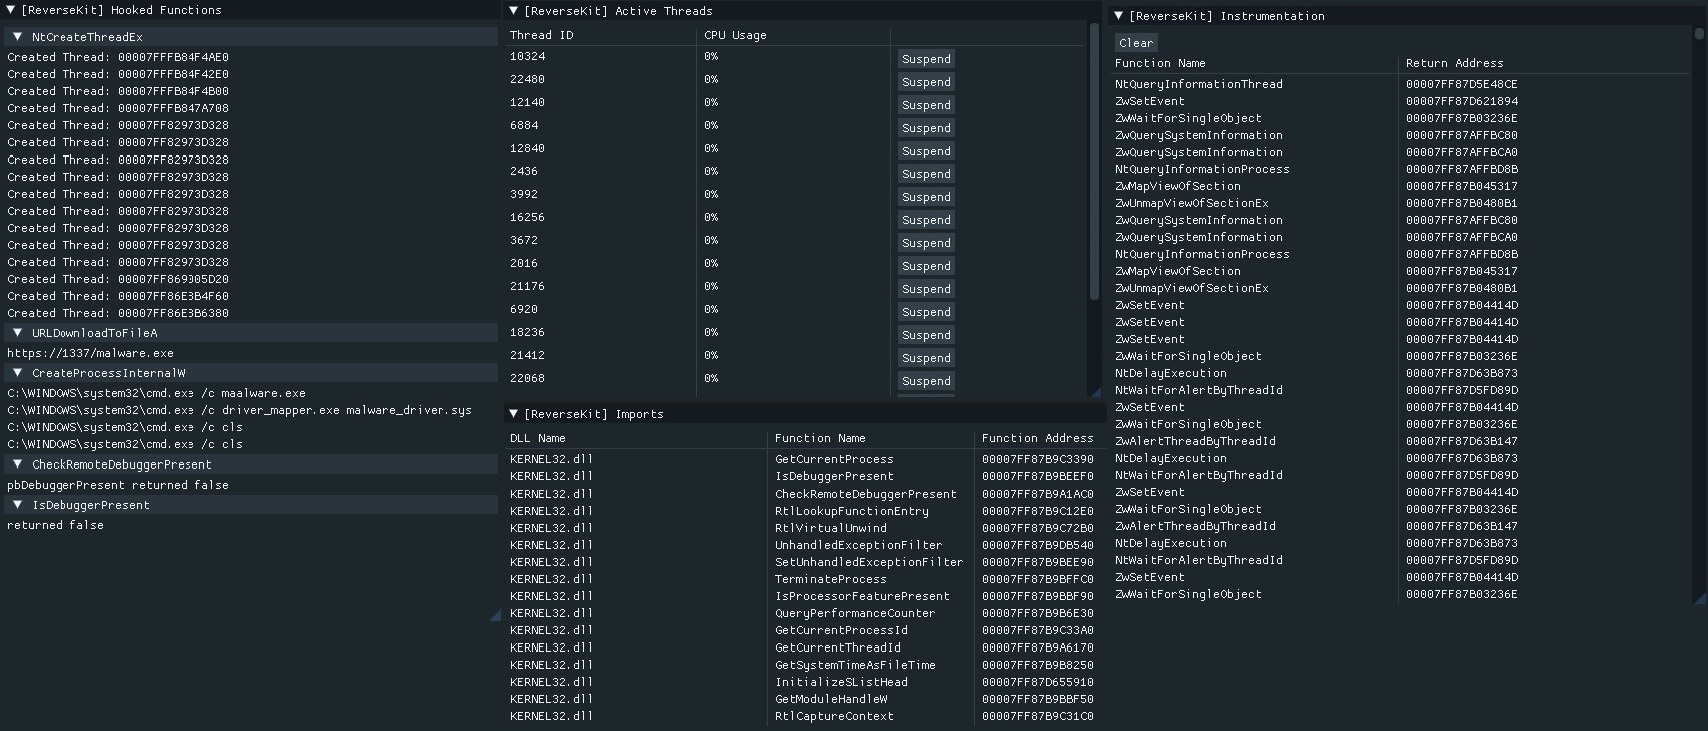 zer0condition/reversekit
x64 Dynamic Reverse Engineering Toolkit
 ejfkdev/ddc
Android DEX → Java decompiler in Rust, built for speed — full apps in seconds, queries in milliseconds. Progressive analysis, javac-verified output,…
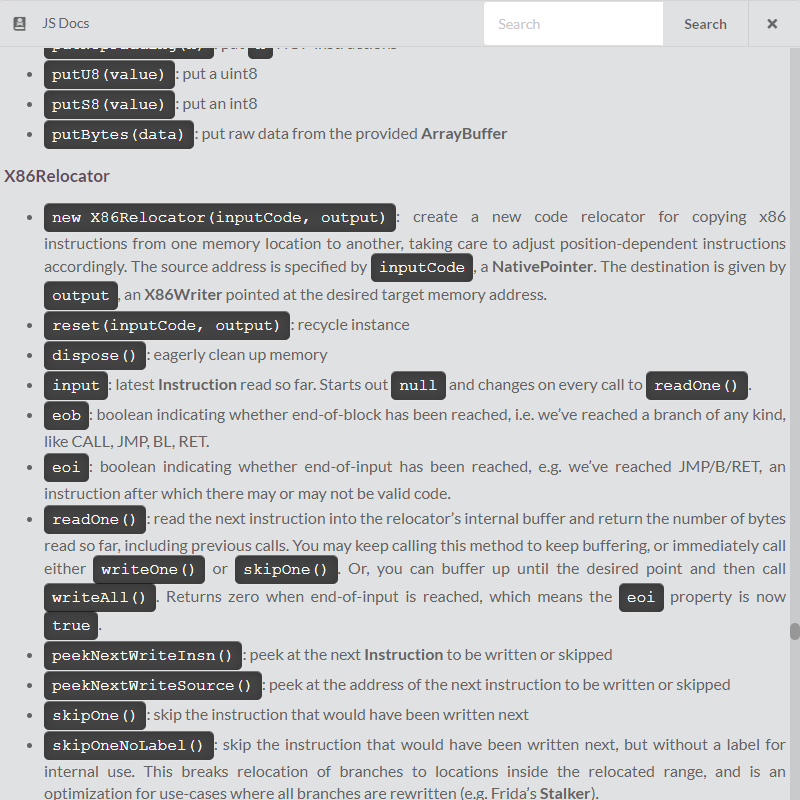 fuzzysecurity/fermion
Fermion — электронная обёртка для Frida и Monaco.