

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Анализ Бинарных Файлов — Инструменты — Страница 67 | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
1207 результатов
soc-home-lab preview

soc-home-lab

GitHubszzxli/soc-home-lab

Практическая лаборатория по кибербезопасности: мини-SOC на AWS, анализатор IOC CloudTrail, лаборатория анализа фишинга, триаж ELF-бинарников, навыки…

ioc-managementphishingmalware-analysis+8
2
4 дней назад
IDA-Ghidra-bridge preview

IDA-Ghidra-bridge

GitHuboscarsantanaarias/ida-ghidra-bridge

TCP JSON-серверы-мосты для IDA Pro и Ghidra, предоставляющие декомпиляцию, перекрёстные ссылки, символы, таблицы виртуальных методов, RTTI и патчинг…

static-analysiscode-analysisdynamic-code-analysis+6
48 дней назад
qsynth-artifacts preview

qsynth-artifacts

GitHubwerew/qsynth-artifacts

Наборы данных для бенчмарков и артефакты синтеза для QSynth, содержащие обфусцированные с помощью Tigress функции на C, бинарные файлы x86_64,…

static-analysisdynamic-analysis-sandboxingcode-analysis+4
116 лет назад
HyperBone preview

HyperBone

GitHubdarthton/hyperbone

Минималистичный гипервизор VT-x для Windows x64, обеспечивающий перехват системных вызовов, MSR, IDT и встроенных хуков ядра, а также подмену страниц…
defensive-toolsdynamic-analysis-sandboxingpersistence-mechanisms+5
9517 лет назад
dotNIET preview

dotNIET

GitHubsynacktiv/dotniet

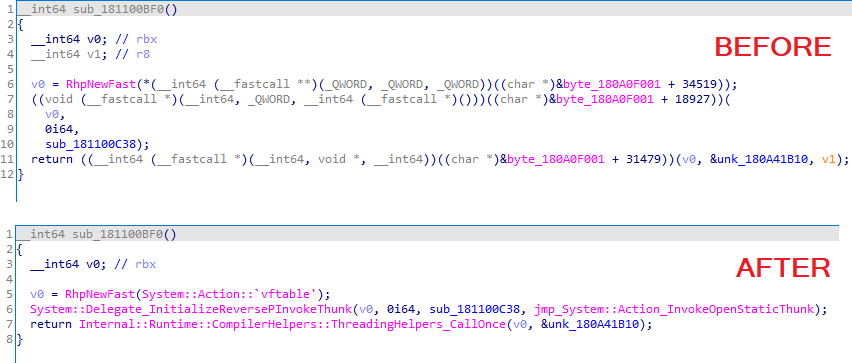
Плагин для IDA Pro, который импортирует символы, разрешаемые во время выполнения, в бинарных файлах .NET Native, анализируя SharedLibrary.dll и его…
static-analysisreverse-engineeringbinary-analysis
1125 лет назад
ChaseHQ preview

ChaseHQ

GitHubdpt/chasehq

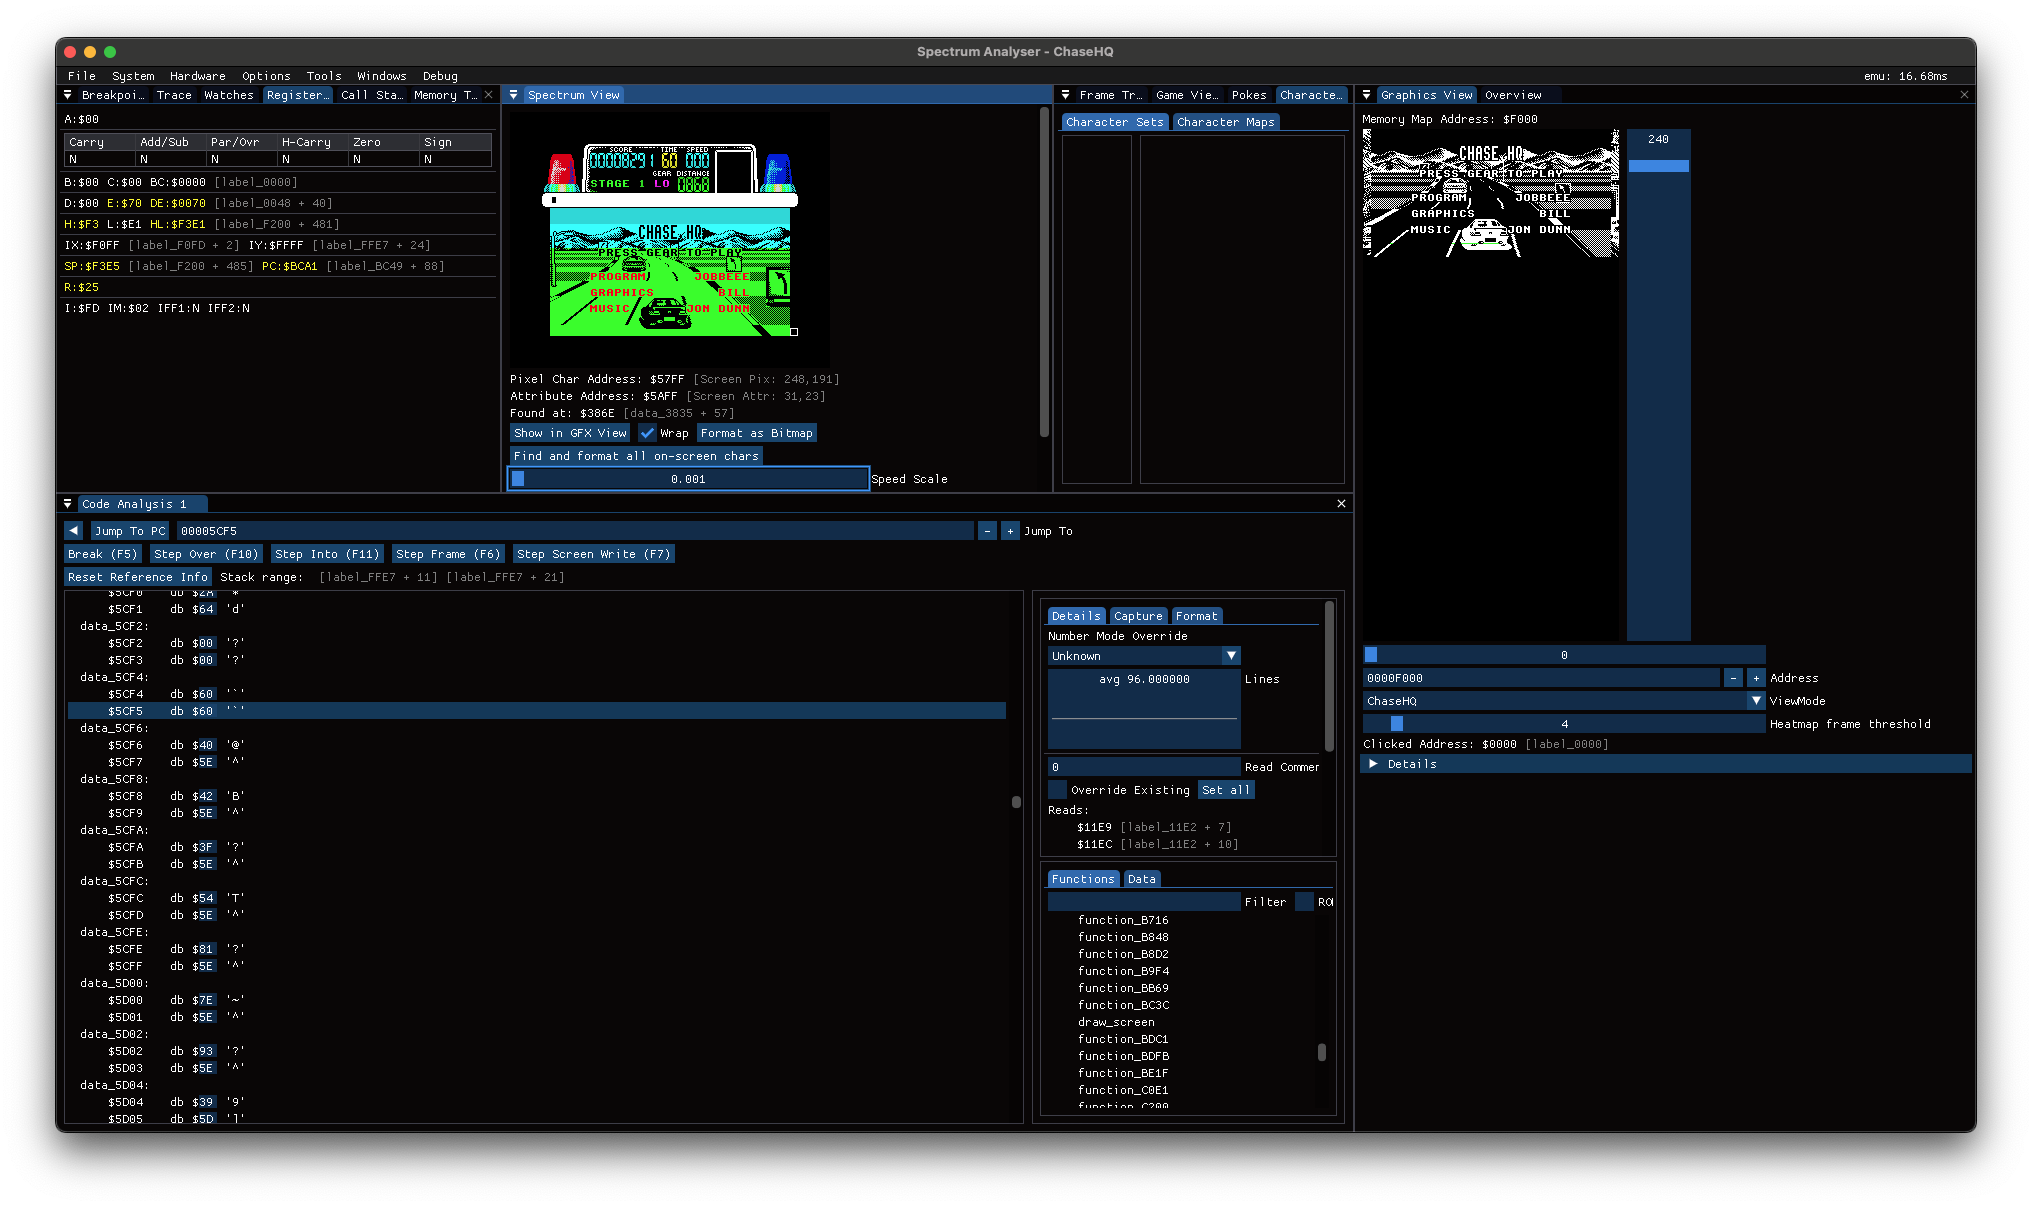
Chase H.Q. для ZX Spectrum — реверс-инжиниринг и восстановление на переносимом C

reverse-engineeringhardware-iot-securitybinary-analysis+1
3417 дней назад
asmsense preview

asmsense

GitHubkrxi/asmsense

Небольшая языковая модель, которая присваивает имена и описывает функции в бинарных файлах x86-64 без символов, с открытым набором данных, базовыми…

static-analysisreverse-engineeringbinary-analysis+6
161 день назад
linux-kernel-debugger preview

linux-kernel-debugger

GitHubgmh5225/linux-kernel-debugger

Модуль аппаратного отладчика ядра для дампа операций руткитов и инспектирования активности на уровне ядра для анализа вредоносного ПО и обратной…
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+3
4 лет назад
moonwalk preview

moonwalk

GitHubteach2breach/moonwalk

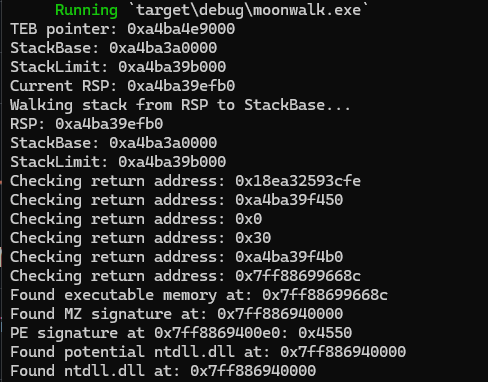
найти базовые адреса DLL без обхода PEB
post-exploitationbinary-analysiseducation+2
1701 год назад
KVM-Januscape preview

KVM-Januscape

GitHubxj2268-ta/kvm-januscape

Патч для уязвимости CVE-2026-53359

vulnerability-analysisexploitationbinary-analysis
23 месяцев назад
qsynthesis preview

qsynthesis

GitHubquarkslab/qsynthesis

Синтезатор Greybox, ориентированный на деобфускацию инструкций ассемблера.
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
1791 год назад
ElectronVulnerableVersion preview

ElectronVulnerableVersion

GitHubgtgalaxi/electronvulnerableversion

Найти приложения Electron, уязвимые к CVE-2023-4863 / CVE-2023-5129

reconnaissancevulnerability-scannersvulnerability-analysis+3
73 лет назад
qvm-tool preview

qvm-tool

GitHubneurosaki987/qvm-tool

Набор инструментов для статического анализа и восстановления структуры защищённых ACE .qvm0 PE-образов
static-analysisdynamic-analysis-sandboxingvulnerability-analysis+5
312 дней назад
fernflower preview

fernflower

GitHubjas502n/fernflower

Быстрая декомпиляция class-файлов в терминале

static-analysisreverse-engineeringbinary-analysis
56 лет назад
illusion-rs preview
Archived

illusion-rs

GitHubmemn0ps/illusion-rs

Rusty Hypervisor — Windows UEFI Blue Pill гипервизор Type-1 на Rust (кодовое имя: Illusion)

defensive-toolsmemory-forensicspersistence-mechanisms+7
4155 месяцев назад
miniDumpReader preview

miniDumpReader

GitHubgmh5225/minidumpreader

Разбирает файлы Windows MiniDump (MDMP) с помощью Kaitai Struct, извлекая строки из памяти и проверяя их по правилам YARA для криминалистического…

memory-forensicsforensicsmalware-analysis+3
3 лет назад
nmmp preview

nmmp

GitHubmaoabc/nmmp

dex-vm используется для защиты файла classes.dex в Android

android-securitystatic-analysisdynamic-analysis-sandboxing+5
1.2k1 год назад
mapped-dumper preview

mapped-dumper

GitHubgmh5225/mapped-dumper

Программа, написанная на C++, для удалённого дампа вручную отображённых модулей.

defensive-toolsdynamic-analysis-sandboxingmemory-forensics+4
25 лет назад
Назад1…666768Вперёд