
URL_CHECKER
 mannansainicyber/url_checker
Гибридный детектор фишинговых URL на основе ML и эвристик с анализом в реальном времени, объяснимыми показателями уверенности и REST API для…
vulnerability-analysisapi-security-testingphishing+3
1
mannansainicyber/url_checkerГибридный детектор фишинговых URL на основе ML и эвристик с анализом в реальном времени, объяснимыми показателями уверенности и REST API для…
 d0rb/packetpirate
Безголовый, скриптуемый MITM-прокси на основе командной строки, предназначенный для перехвата, анализа и модификации сетевого трафика в…
 omar2535/graphqler
☸Первый в мире инструмент тестирования GraphQL API с учётом зависимостей!
 functori/dev/gaia
Глобальный оценщик целостности API
 mindpatch/simple-maven
Намеренно уязвимое C# API-приложение для отработки эксплуатации веб-приложений и тестирования безопасности. Включает настройку Docker и документацию…
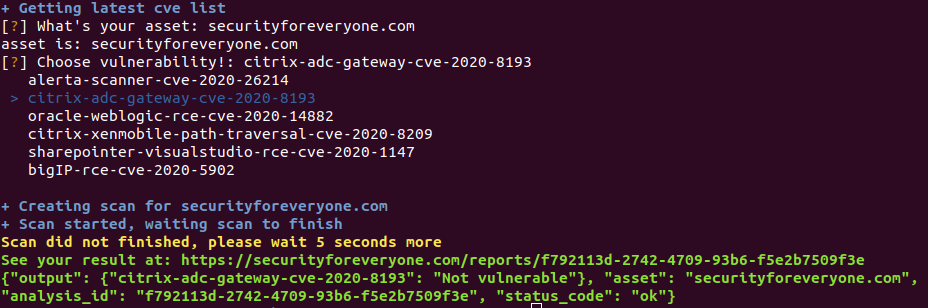 s4e-io-old-labs/s4e-cve-scanner
Сканер на основе API, который извлекает и выводит список последних Common Vulnerabilities and Exposures (CVE) для автоматической оценки безопасности…
 shoucheng3/perwendel__spark_cve-2018-9159_2-7-1
Лёгкий веб-фреймворк на Java 8 с маршрутизацией, фильтрами и обслуживанием статических файлов. Включает рекомендации по безопасности для старых…
 shoucheng3/jenkinsci__perfecto-plugin_cve-2020-2261_1-17
Плагин Jenkins для автоматизированного тестирования мобильных приложений через облако Perfecto, управляющий безопасными туннельными соединениями и…
 shoucheng3/perwendel__spark_cve-2018-9159_2_7_2_fixed
Легковесный веб-фреймворк Java 8 для создания REST API и веб-приложений, со встроенной маршрутизацией, обслуживанием статических файлов и поддержкой…
 havoc10-sw/detect_polyfill_cve-2024-38537-
Вот Python-скрипт, который проверяет, присутствует ли домен polyfill.io в заголовке Content Security Policy (CSP) данного веб-приложения.
 osirium/suds
Клон suds 0.4 + suds-0.4-CVE-2013-2217.patch
 shoucheng3/square__retrofit_cve-2018-1000850_2-4-0
Типобезопасная клиентская библиотека HTTP для Android и Java, обеспечивающая взаимодействие с REST API с помощью аннотационной конфигурации запросов…
 epicosy/retrofit-1
Типобезопасный HTTP-клиент для Android и Java с привязкой API на основе аннотаций, поддержкой конвертеров и интеграцией с OkHttp для сетевого…
 infobyte/ai-pentest-agent
Автономный AI-агент для пентеста с циклом plan→act→judge, универсальными навыками, шлюзом деструктивных действий и сменными LLM-провайдерами, а также…
 pennacle-security/summit
Открытая платформа для тестирования веб-безопасности: прокси, сканер и фаззер в одном CLI. От Pennacle Security.
 brutelogic/unkover
Тестер обхода доступа Bash 403/401, который проверяет URL с помощью подмены заголовков, манипуляции методами, нормализации путей и методов…
 wkeeling/selenium-wire
Расширяет Python-привязки Selenium, предоставляя вам возможность проверять запросы, совершаемые браузером.
 google/nogotofail
Инструмент тестирования безопасности сетевого трафика с черным ящиком, работающий на пути следования (on-path).