 zh54321/sharepointdumper

PowerShell инструмент для извлечения и аудита SharePoint для красных/синих/фиолетовых команд. Перечисляет все сайты/диски SharePoint, к которым пользователь имеет доступ через Microsoft Graph, рекурсивно загружает файлы и регистрирует каждый HTTP-запрос Graph и SharePoint для корреляции с SIEM, engineering обнаружения и тестирования IR.
SharePointDumper — это утилита для извлечения и аудита на базе PowerShell, которая перечисляет сайты SharePoint, доступные пользователю через Microsoft Graph, и загружает файлы через SharePoint.
Она предназначена для тестирования SOC/DLP, фиолетовых команд и несложных оценок red-team, поэтому создает подробные отчеты, включая загруженные файлы и каждый HTTP-запрос (Graph + SharePoint) для корреляции с SIEM.
Инструмент не выполняет аутентификацию. Вместо этого он требует уже полученный маркер доступа OAuth2 с соответствующими разрешениями Microsoft Graph (Sites.Read.All или Sites.ReadWrite.All).
Если вам нужна помощь в получении такого маркера, вы можете использовать EntraTokenAid (примеры приведены ниже), который упрощает генерацию пригодных для использования маркеров доступа.
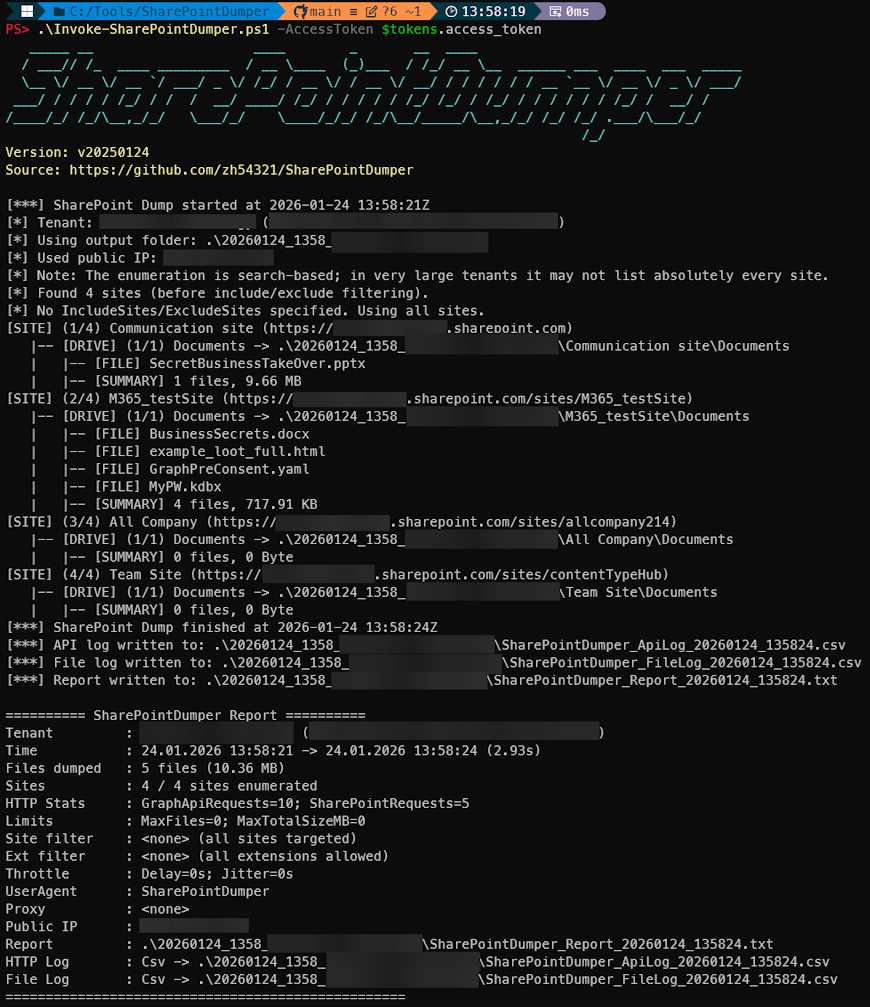
Выполнение:
Пример CSV-лога API (может быть CSV или JSON):
Пример лога загрузки файлов (может быть CSV или JSON)

git clone https://github.com/zh54321/SharePointDumper.git
cd SharePointDumper
SharePointDumper требует действительный маркер доступа Microsoft Graph с делегированными разрешениями для перечисления сайтов и файлов:
Sites.Read.All илиSites.ReadWrite.AllКроме того, клиент OAuth должен иметь разрешение на вызов API SharePoint.
Более 23 собственных приложений Microsoft уже имеют предварительно согласованные разрешения Sites.Read…. Они могут загружать файлы из SharePoint и использоваться для получения действительного маркера без дополнительной настройки тенанта.
