
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
dll-injector — Настольный инструмент, который позволяет внедрять DLL-библиотеки, перехватывать функции WinAPI, такие как CreateFileW, и изменять поведение процессов во время выполнения — предназначен для разработчиков, тестировщиков и специалистов по реверс-инжинирингу. | Kitploit
Инструменты/GitHubGitHub/yasharote/dll-injector
Обратная инженерияОтладчикиАнализ Бинарных Файлов
GitHubyasharote/dll-injector

dll-injector

Настольный инструмент, который позволяет внедрять DLL-библиотеки, перехватывать функции WinAPI, такие как CreateFileW, и изменять поведение процессов во время выполнения — предназначен для разработчиков, тестировщиков и специалистов по реверс-инжинирингу.

Репозиторий
61311 год назадЕщё не проверено
Поделиться

О проекте

Как следует из названия, приложение в первую очередь выполняет внедрение DLL в любой процесс, запущенный в Windows. Благодаря этому оно способно выполнять несколько операций над процессом, таких как загрузка DLL, выгрузка DLL и перехват (хукинг) основных функций WinAPI (например, CreateFileW, ReadFile и т. д.).

Его интерфейс создан с использованием Flutter, а основная функциональность реализована на C++. Этот проект заполняет пробел в доступности упрощённых и эффективных инструментов для отладки и изменения поведения Windows-процессов. Существующие инструменты либо сложны и недоступны для пользователя, либо не предоставляют достаточной функциональности для комплексных операций на системном уровне.


Функции

  • Возможность вывода списка всех запущенных процессов, выбора целевого процесса и внедрения DLL
  • Поддержка перехвата конкретных функций Windows API и изменения параметров в реальном времени
  • Проверка наличия конкретной функции в процессе (работает только для экспортируемых функций)
  • Возможность выгрузки DLL из целевых процессов

🪝 Перехват функции — Начало работы

Приложение можно загрузить из раздела Releases. Ниже приведён пошаговый пример того, как перехватить функцию CreateFileW в Notepad.exe и настроить перенаправление всех создаваемых файлов на определённое имя.


🔹 Шаг 1: Выберите целевой процесс

Запустите приложение DLL Injector. Вы увидите таблицу запущенных процессов с их именами и идентификаторами процессов (PID).

➡️ Нажмите на опцию перехвата для Notepad.exe.
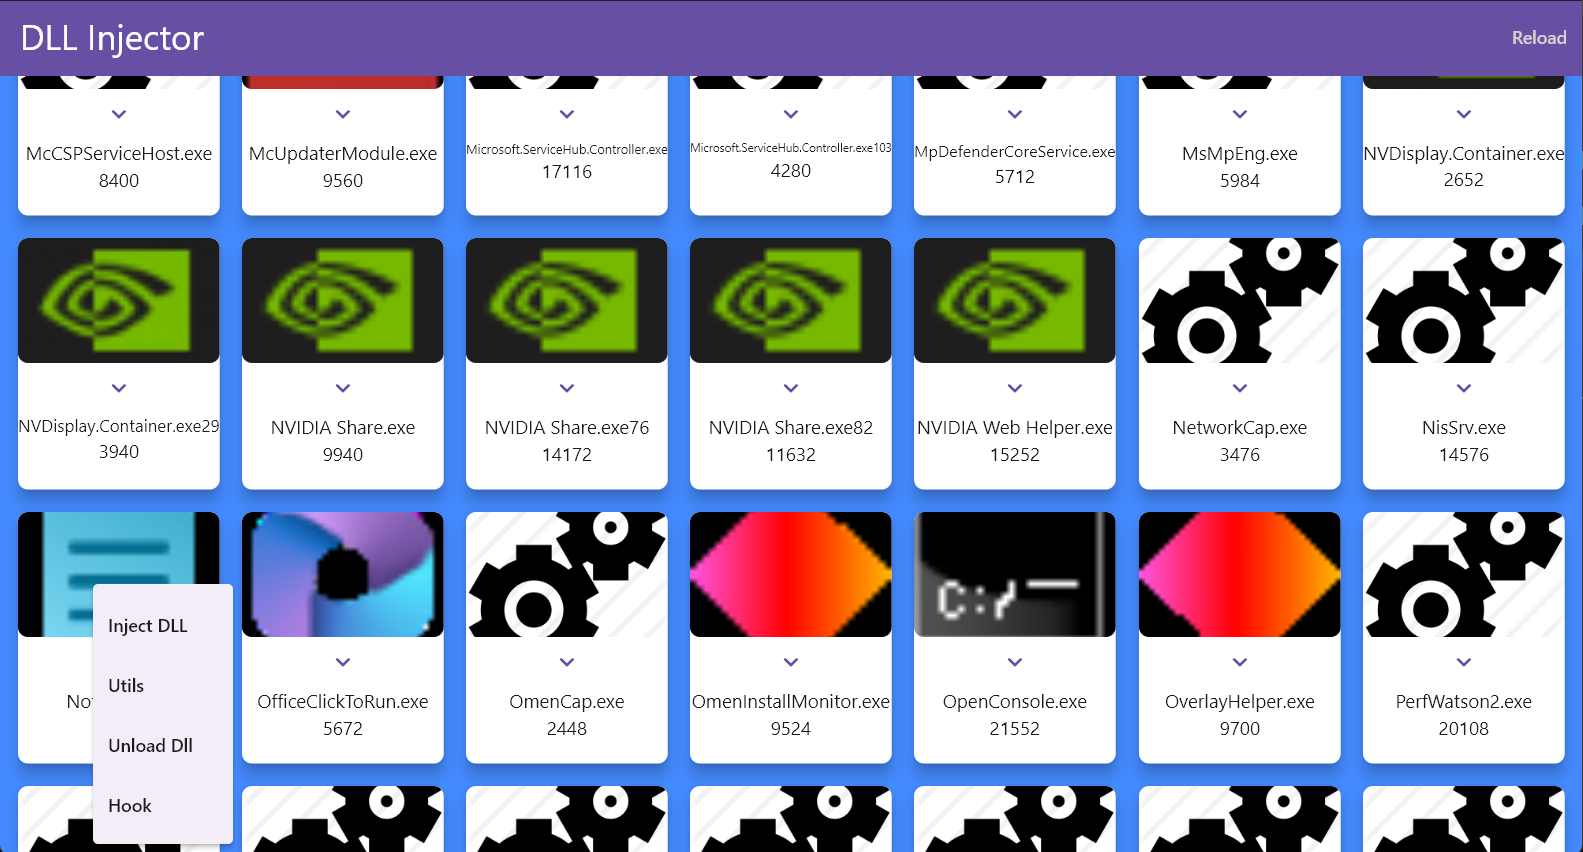
Шаг 1: Выбор процесса


🔹 Шаг 2: Настройте перехват

После выбора процесса появится всплывающее окно с предложением настроить, какую функцию перехватывать и при каких условиях.

В этом примере:

  • Функция: CreateFileW
  • match_path: E:\Downloads\
  • lpFileName: E:\Downloads\hooked.txt
  • block: Отключено (чтобы разрешить выполнение)

После настройки нажмите Hook, чтобы внедрить DLL и активировать перехват.

Шаг 2: Настройка перехвата


🔹 Шаг 3: Подтверждение успешного перехвата

Если перехват был применён успешно, вы увидите диалоговое окно подтверждения.
По завершении необходимо нажать «Unhook», чтобы безопасно удалить перехват из целевого процесса.

⚠️ Если перехват не будет удалён, процесс, возможно, придётся перезапустить вручную.
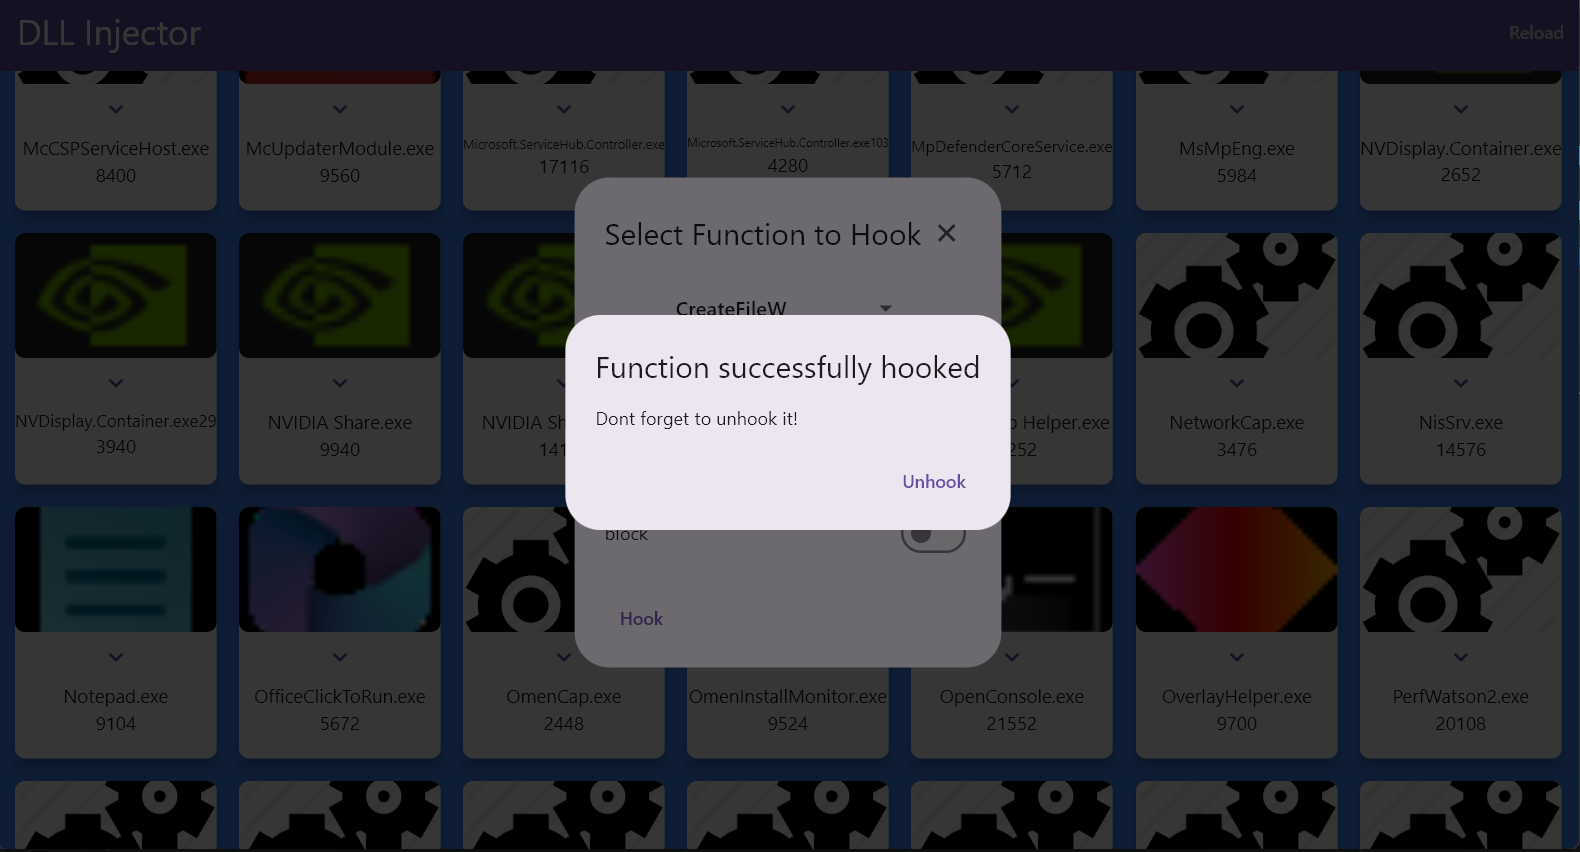
Шаг 3: Перехват выполнен


🔎 Проверьте перехват

Чтобы проверить, что произошло:

Попробуйте сохранить любой файл внутри E:\Downloads\ — независимо от имени файла, он будет принудительно назван hooked.txt.

Это демонстрирует, как можно перехватывать и изменять операции файловой системы на уровне API с помощью внедрённого перехвата.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →




