
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2025-63821 — Доказательство концепции уязвимости, обнаруженной в маршрутизаторе Totolink A720R | Kitploit

Инструменты/GitHubGitHub/xernary/cve-2025-63821
Безопасность встроенных системБезопасность IoTАнализ уязвимостейЭксплуатацияЭксплуатация веб-приложенийАнализ Прошивок
GitHubxernary/cve-2025-63821

CVE-2025-63821

Доказательство концепции уязвимости, обнаруженной в маршрутизаторе Totolink A720R

Репозиторий
445 месяцев назадЕщё не проверено
Поделиться

CVE-2025-63821

Отправитель: Nicola Giuffrida

Информация

Производитель: TOTOLINK
Веб-сайт производителя: TOTOLINK
Модель: A720R
Версия прошивки: V4.1.5cu.630_B20250509
Адрес загрузки прошивки: TOTOLINK

Степень опасности

CVSS v4.0 Базовый балл: 4.8 (Средний)
Вектор: CVSS:4.0/AV:A/AC:L/AT:N/PR:H/UI:N/VC:N/VI:N/VA:L/SC:N/SI:N/SA:N

Детали уязвимости

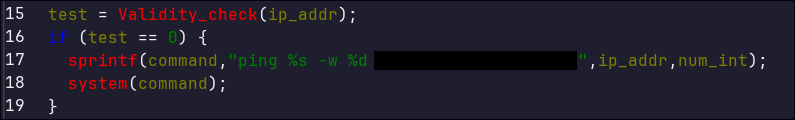
Недостаточная санитизация в функции Validity_check приводит к инъекции аргументов в компоненты setDiagnosisCfg и setTracerouteCfg.

Уязвимый код находится в функциях FUN_0041f1ac() и FUN_0041f0e4() бинарного файла прошивки cstecgi.cgi; в обеих функциях буфер ip_addr заполняется непосредственно из параметра HTTP-запроса:
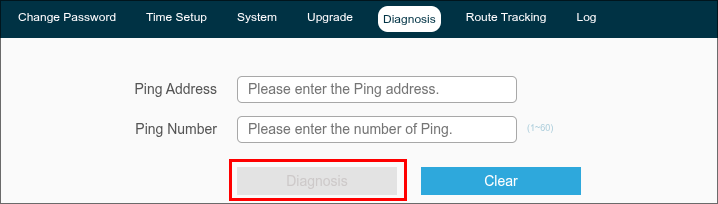
Внедрение символа '#' в поле ip-адреса функции Diagnosis через специально сформированный HTTP-запрос приводит к тому, что кнопка «Diagnosis» перестаёт отвечать, делая эту функцию бессрочно недоступной:
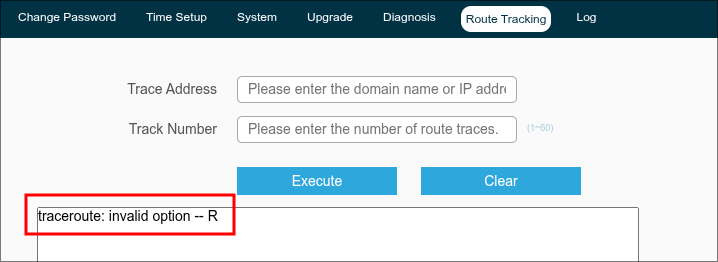
Внедрение произвольных аргументов с использованием символа '-' в поле ip-адреса функции Route Tracking (или функции Diagnosis) через специально сформированный HTTP-запрос приводит к инъекции аргументов:

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    261
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    259

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





