
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
CVE-2026-83834 — Анализ гонки use-after-free в FSRendezvousServer::PublishRx и ConsumeTx, где Close() может освободить объект FSStreamReg между освобождением мьютекса и захватом блокировки. | Kitploit
Инструменты/GitHubGitHub/wkpwn/cve-2026-83834
Криминалистика памятиАнализ уязвимостейЭксплуатация
GitHubwkpwn/cve-2026-83834

CVE-2026-83834

Анализ гонки use-after-free в FSRendezvousServer::PublishRx и ConsumeTx, где Close() может освободить объект FSStreamReg между освобождением мьютекса и захватом блокировки.

Репозиторий
46523 дней назадПроверено Kitploit

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

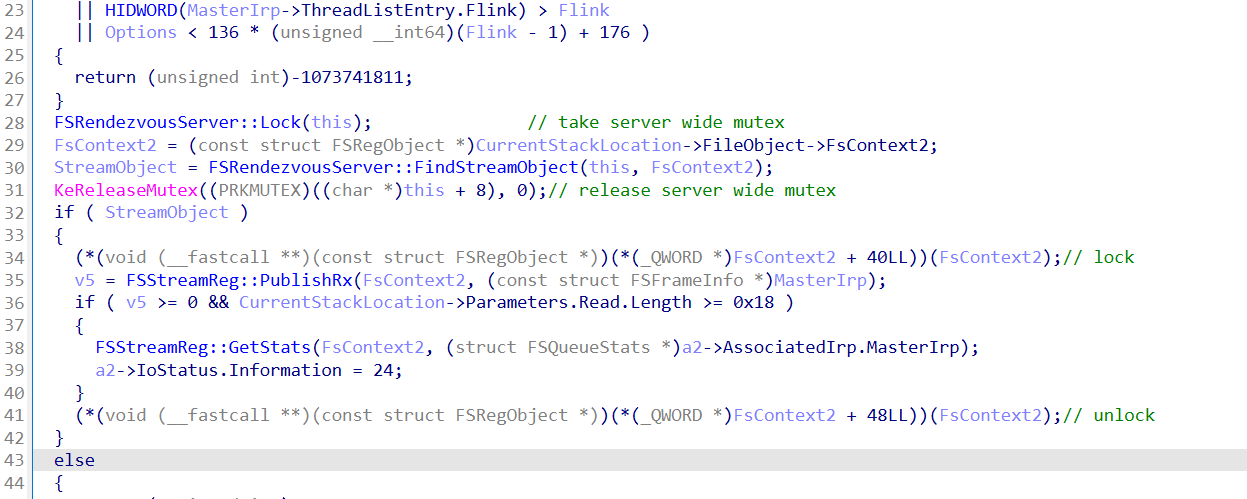
FSRendezvousServer::PublishRx и FSRendezvousServer::ConsumeTx разыменовывают объект FSStreamReg с идентичным, некорректным шаблоном: захватывают мьютекс сервера, подтверждают, что объект всё ещё находится в списке, отпускают мьютекс, а затем захватывают собственную блокировку объекта — и между этими действиями ничто не удерживает объект от освобождения.
image

Поскольку ссылка не захватывается, существует узкое окно между освобождением мьютекса сервера и захватом собственной блокировки объекта, в течение которого FSRendezvousServer::Close() может освободить объект, что приводит к use-after-free.

Благодарность: @zoverin

Скачать инструмент