
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Winrar-CVE-2023-40477-POC — CVE-2023-40477 PoC 由 Wild-Pointer 提供 | Kitploit
Инструменты/GitHubGitHub/wildptr-io/winrar-cve-2023-40477-poc
Анализ уязвимостейЭксплуатацияТестирование на ПроникновениеОбучение и ОбразованиеЭксплуатация Бинарных Файлов
GitHubwildptr-io/winrar-cve-2023-40477-poc

Winrar-CVE-2023-40477-POC

CVE-2023-40477 PoC 由 Wild-Pointer 提供

Репозиторий
278253 лет назадПроверено Kitploit
Поделиться

CVE-2023-4047 PoC от Wild Pointer

  • Исследование: https://wildptr.io/winrar-cve-2023-40477-poc-new-vulnerability-winrar-security-research/
  • Уязвимость Recvol3.cpp: https://www.rarlab.com/vuln_rev3_names.html, https://www.win-rar.com/
  • Уязвимые версии: WinRAR <= 6.22

Как протестировать?

Вы можете сгенерировать собственный PoC ИЛИ просто протестировать приложенный демо-файл RAR (подтверждено, что вызывает крах winrar-6.22 при извлечении).

  1. Генерация PoC — следуйте cve_2023_40477_poc.py
  2. Демо-файл RAR — просто извлеките Rar.rar из example_poc_after_gen.

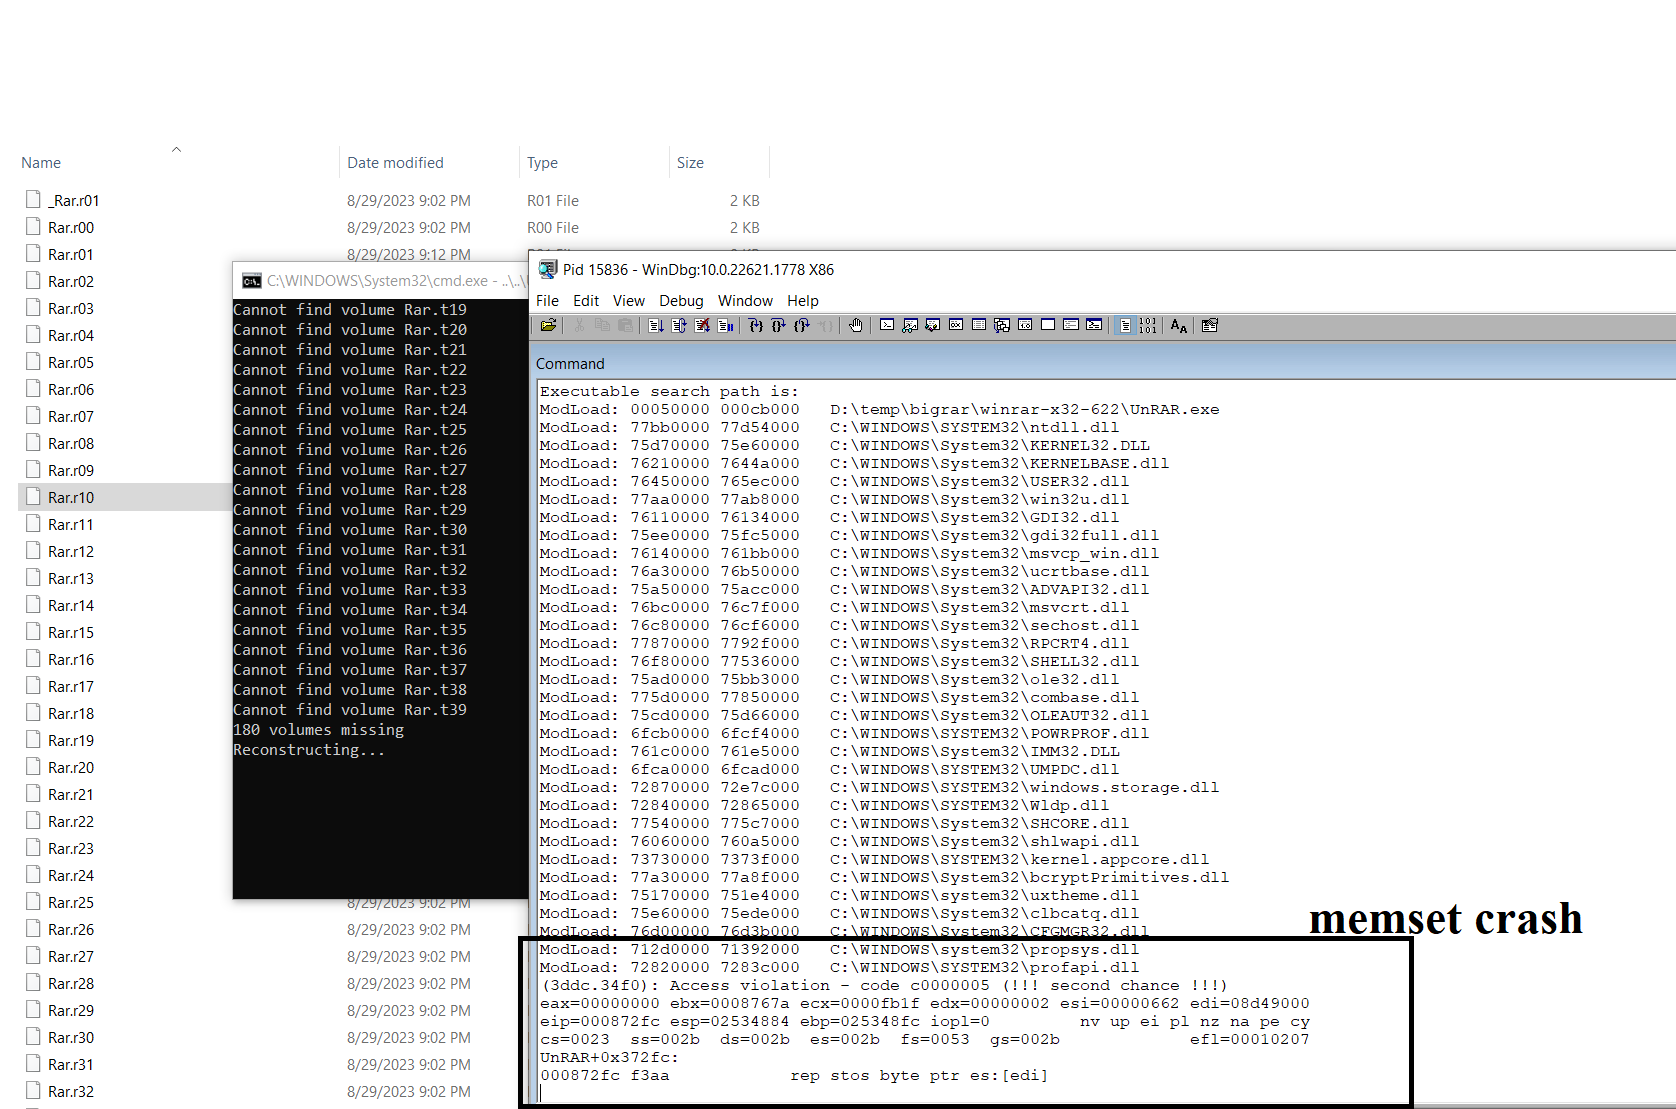
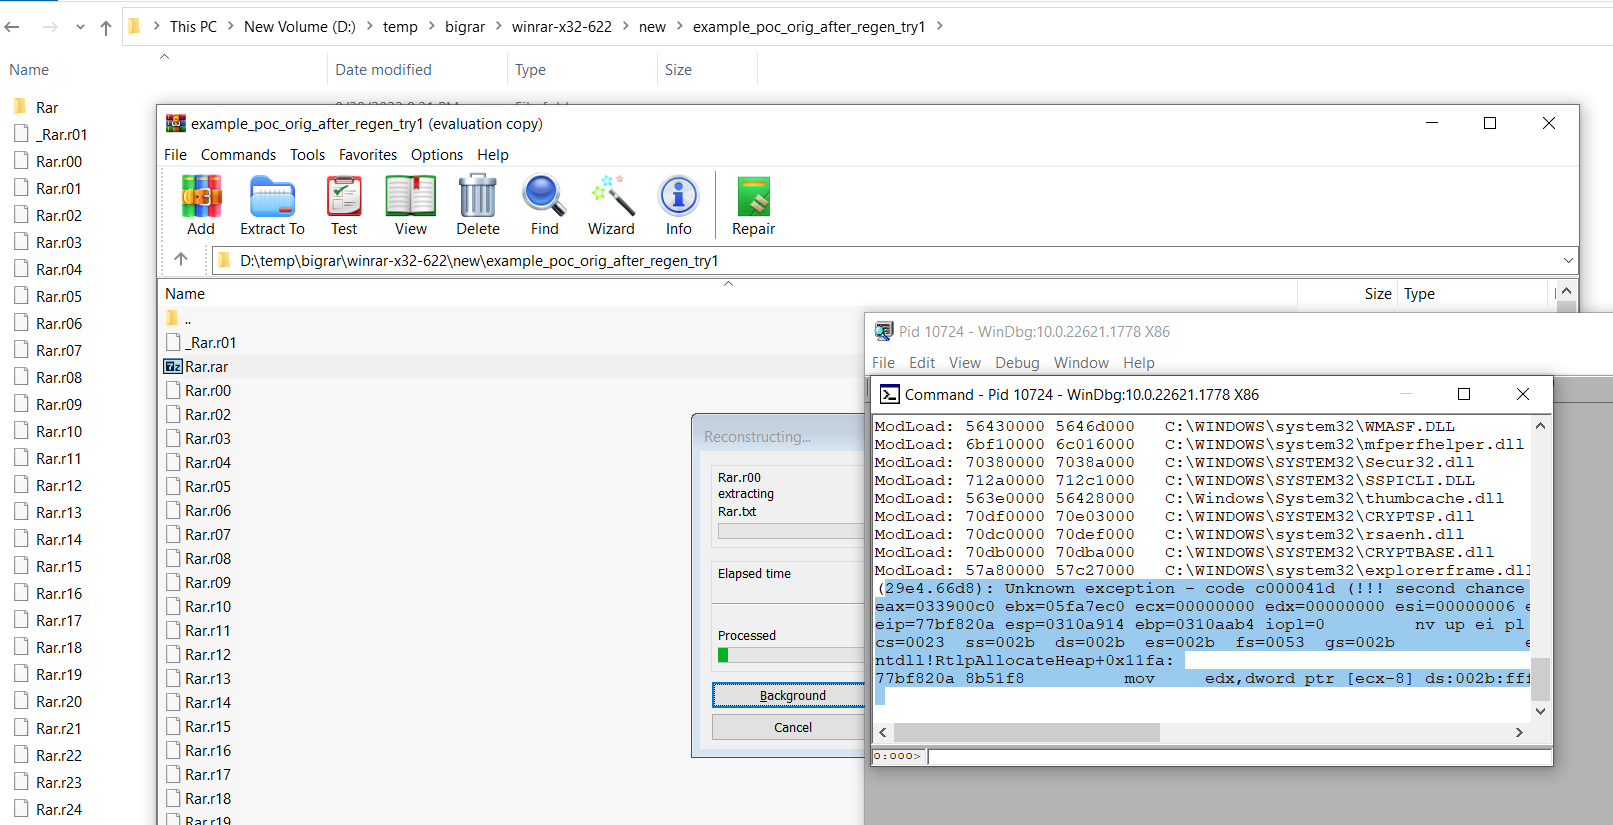
Изображения краха PoC

  1. Крах при memset —
  2. Переполнение кучи в Winrar —

ОТКАЗ ОТ ОТВЕТСТВЕННОСТИ

Используйте на свой страх и риск — издатель, автор и любые их аффилированные лица не несут ответственности за любые действия, причинённые, совершённые или порождённые использованием этого кода и/или репозитория. Это исключительно и только в образовательных целях и включает только демонстрационный пример, не предназначенный для причинения вреда или какого-либо воздействия. Используйте это только в образовательных целях. Не используйте данный фрагмент кода для неэтичного или непредусмотренного поведения.


Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    310
  • 5

    opencti

    opencti-platform/opencti

    Открытая платформа киберразведки угроз

    306
  • 6

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    301

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →