 vignesh07/babyshark
Потоково-ориентированный PCAP TUI (файлы дел, потрясающий UX). Do do do do.

Wireshark, упрощённый (в вашем терминале).
Babyshark — это TUI для работы с PCAP, который помогает ответить на вопросы:
Статус: v0.3.0 (альфа).
.pcap / .pcapng работает без Wiresharktshark (CLI Wireshark)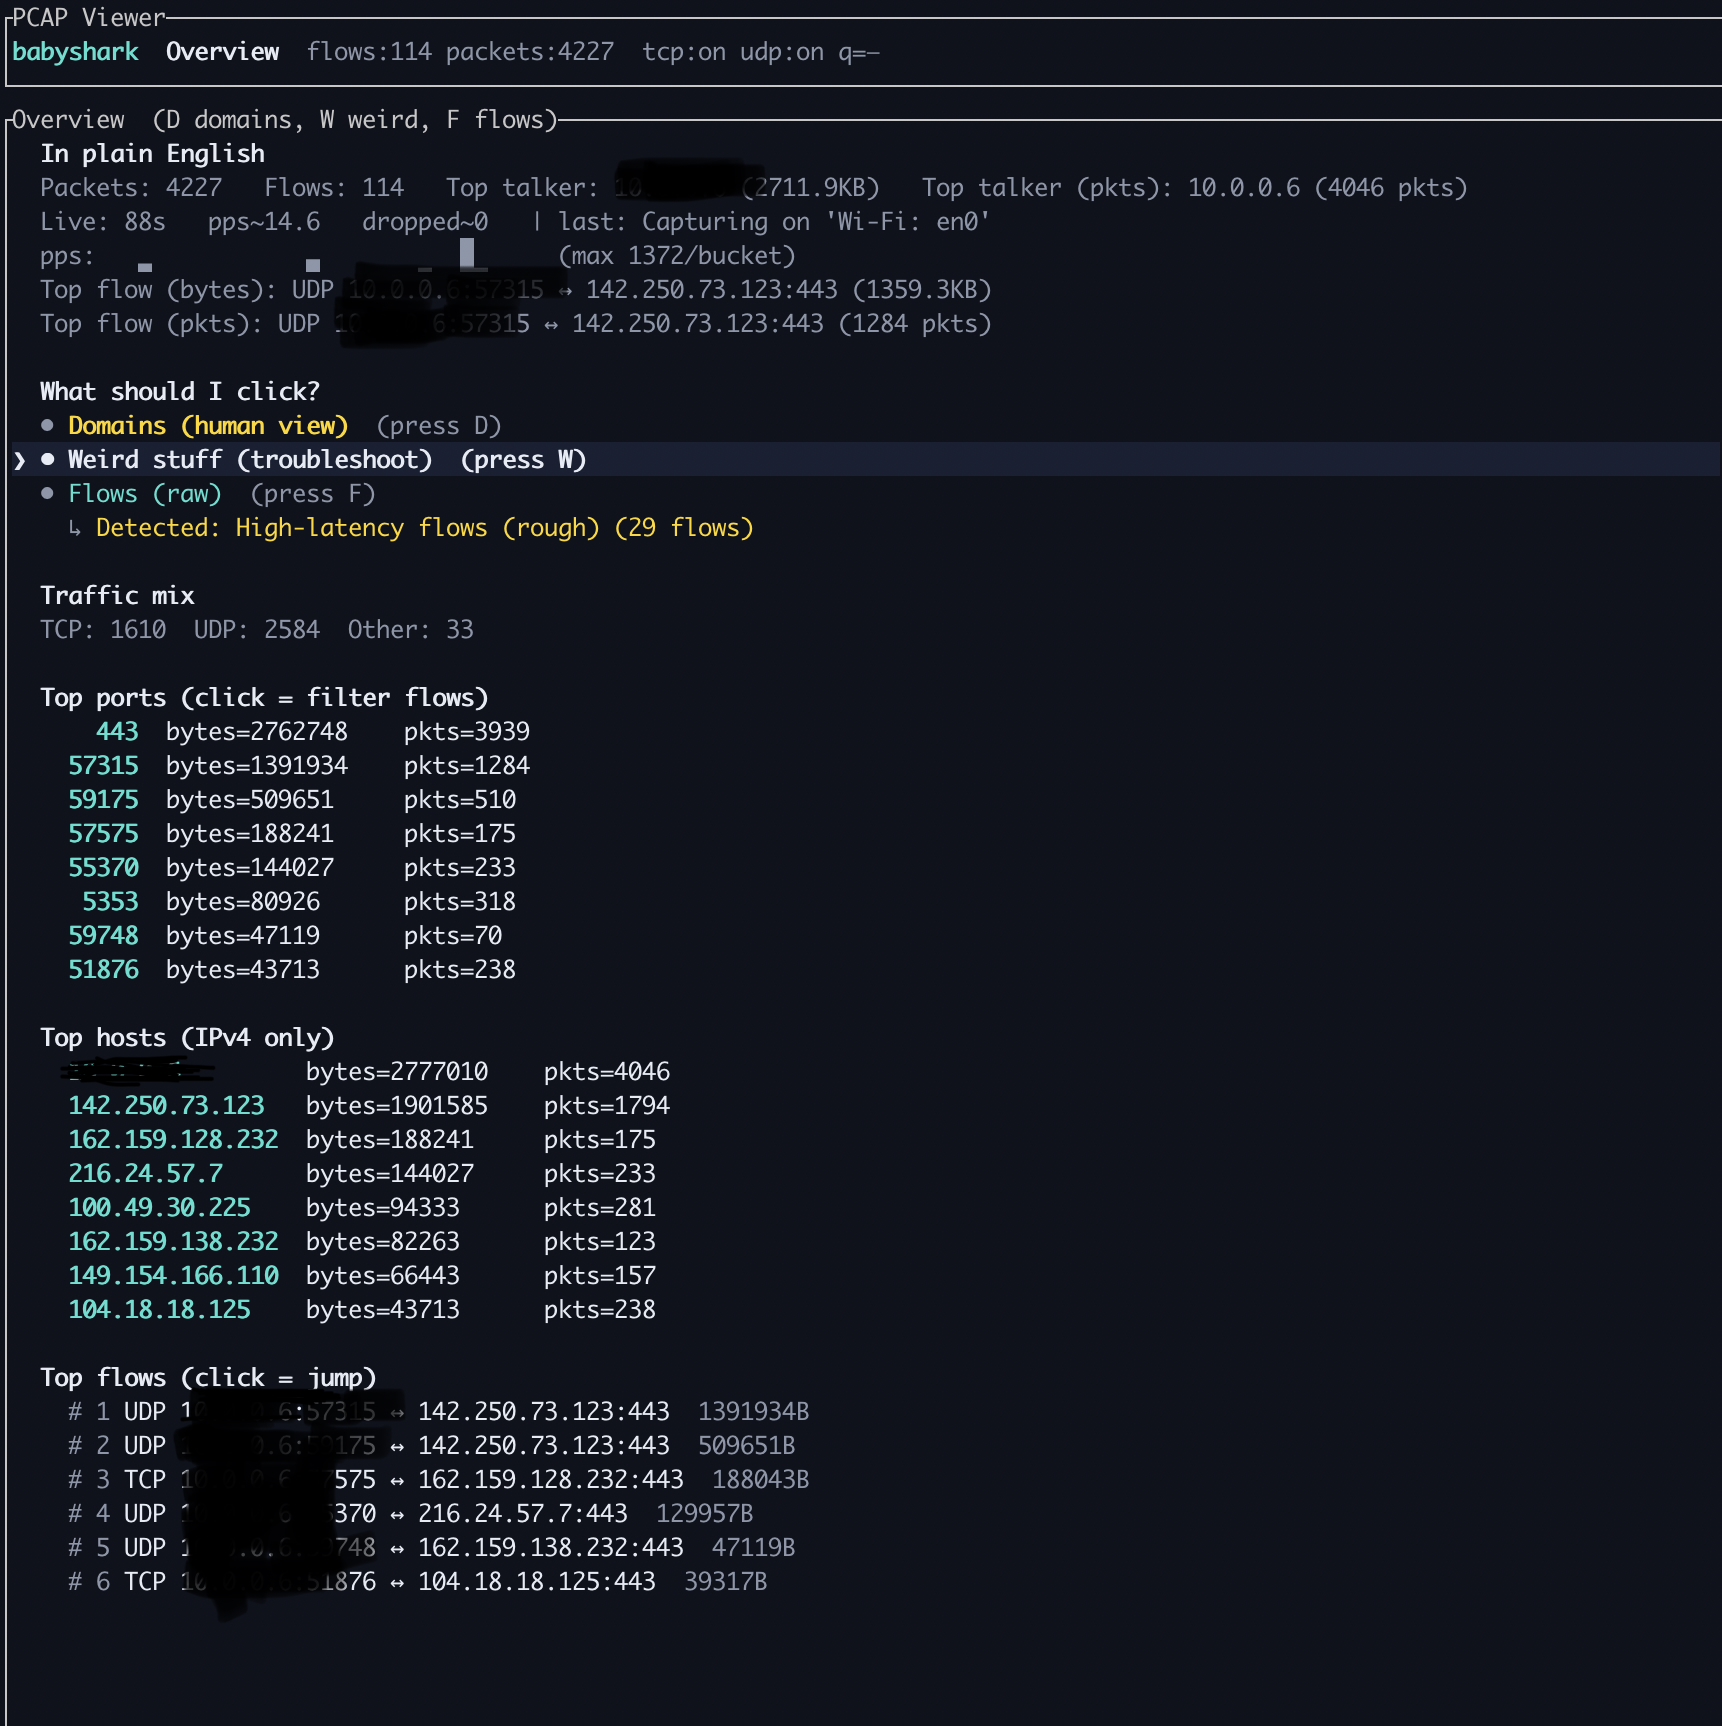
Обзор — это панель «начните здесь». Он суммирует захват и предлагает, что делать дальше.
tshark).Как использовать:
D, чтобы перейти к Доменам (сначала имена хостов).W, чтобы перейти к Что странного? (кураторские детекторы).F (или f), чтобы перейти к Потокам (сырые).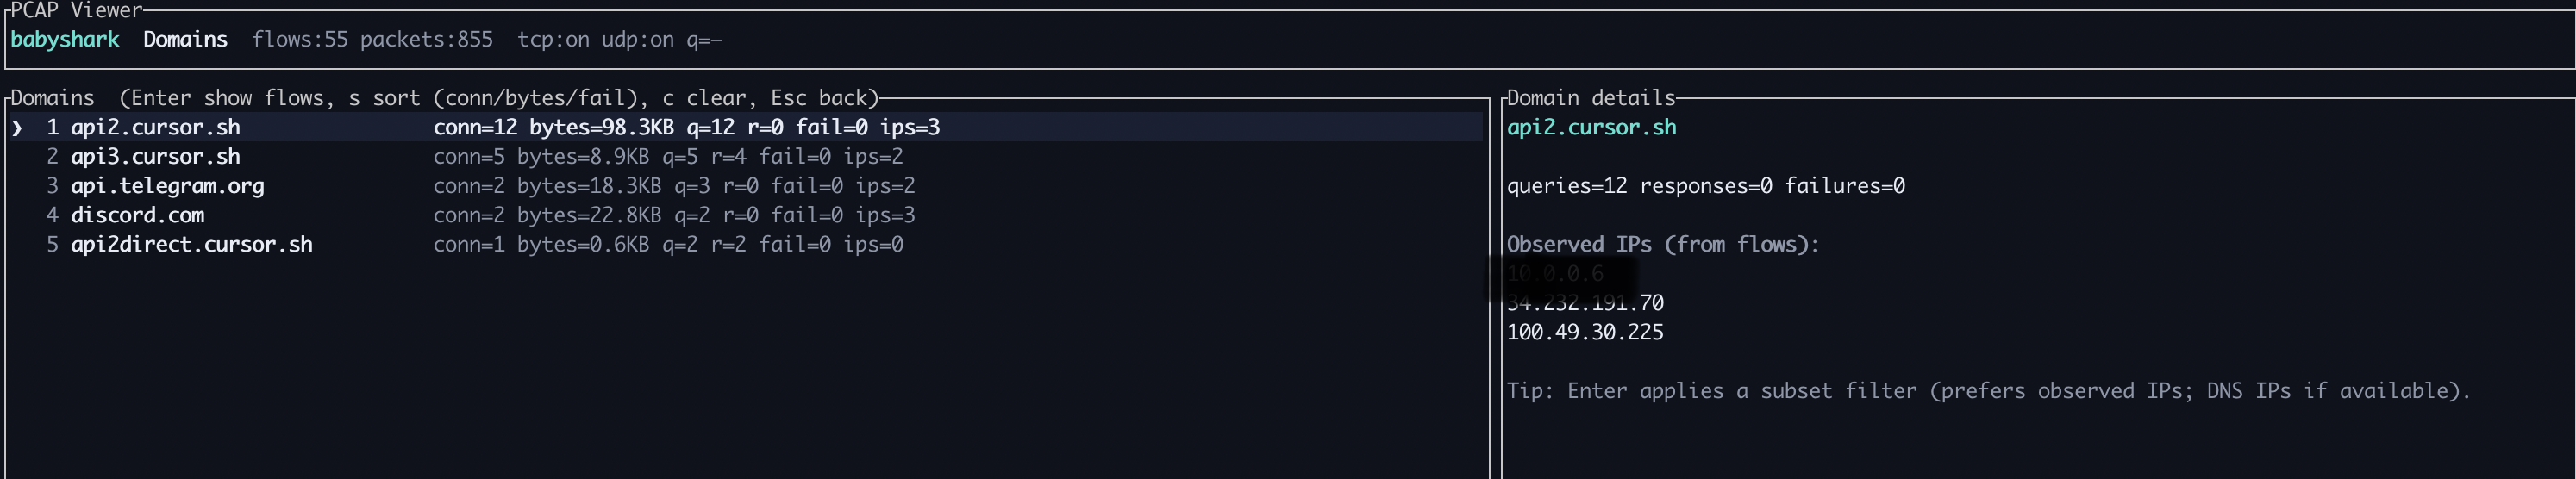
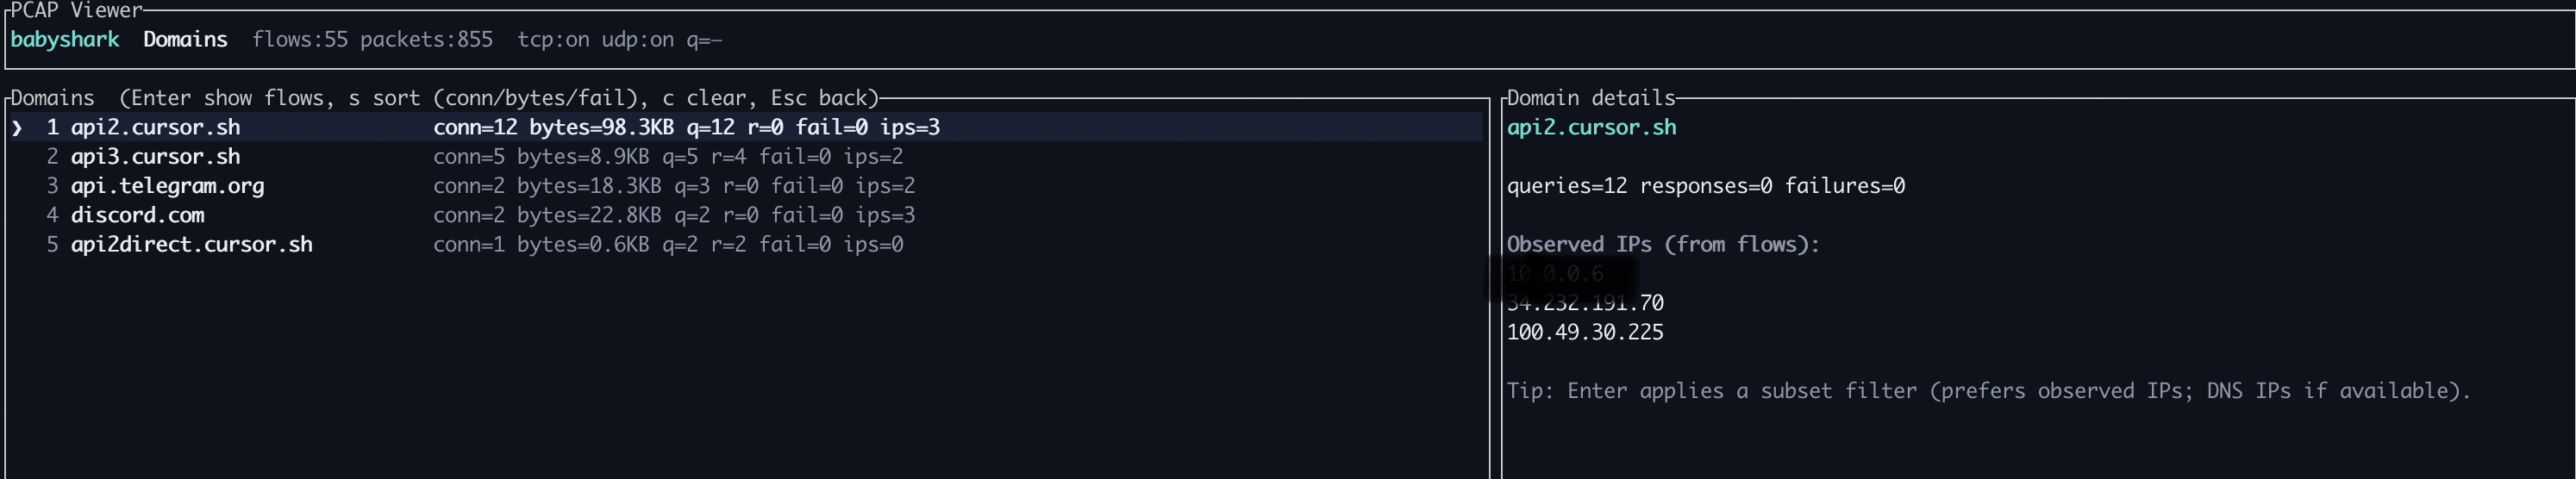
Домены группируют трафик по имени хоста, чтобы вы могли начать с имён, а не с 5-кортежей.
Как использовать:
s, чтобы изменить режим сортировки.c, чтобы очистить активный фильтр подмножества.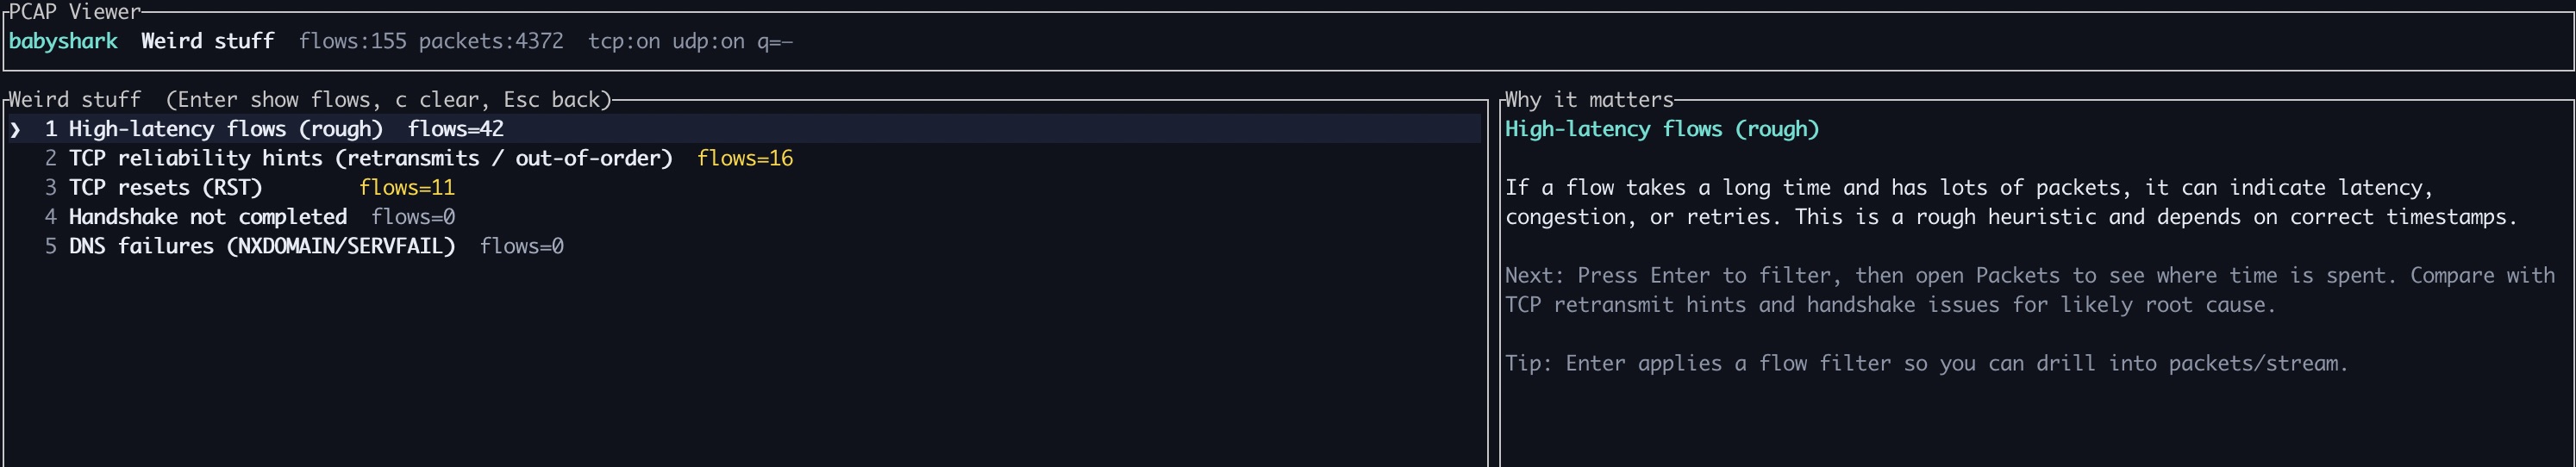
Что странного? — это кураторский набор детекторов, предназначенный для ответа на вопрос «что выглядит сломанным/медленным?» без глубоких знаний Wireshark.
Как использовать:
1–9 для быстрого перехода) и нажмите Enter.c, чтобы очистить активный фильтр подмножества.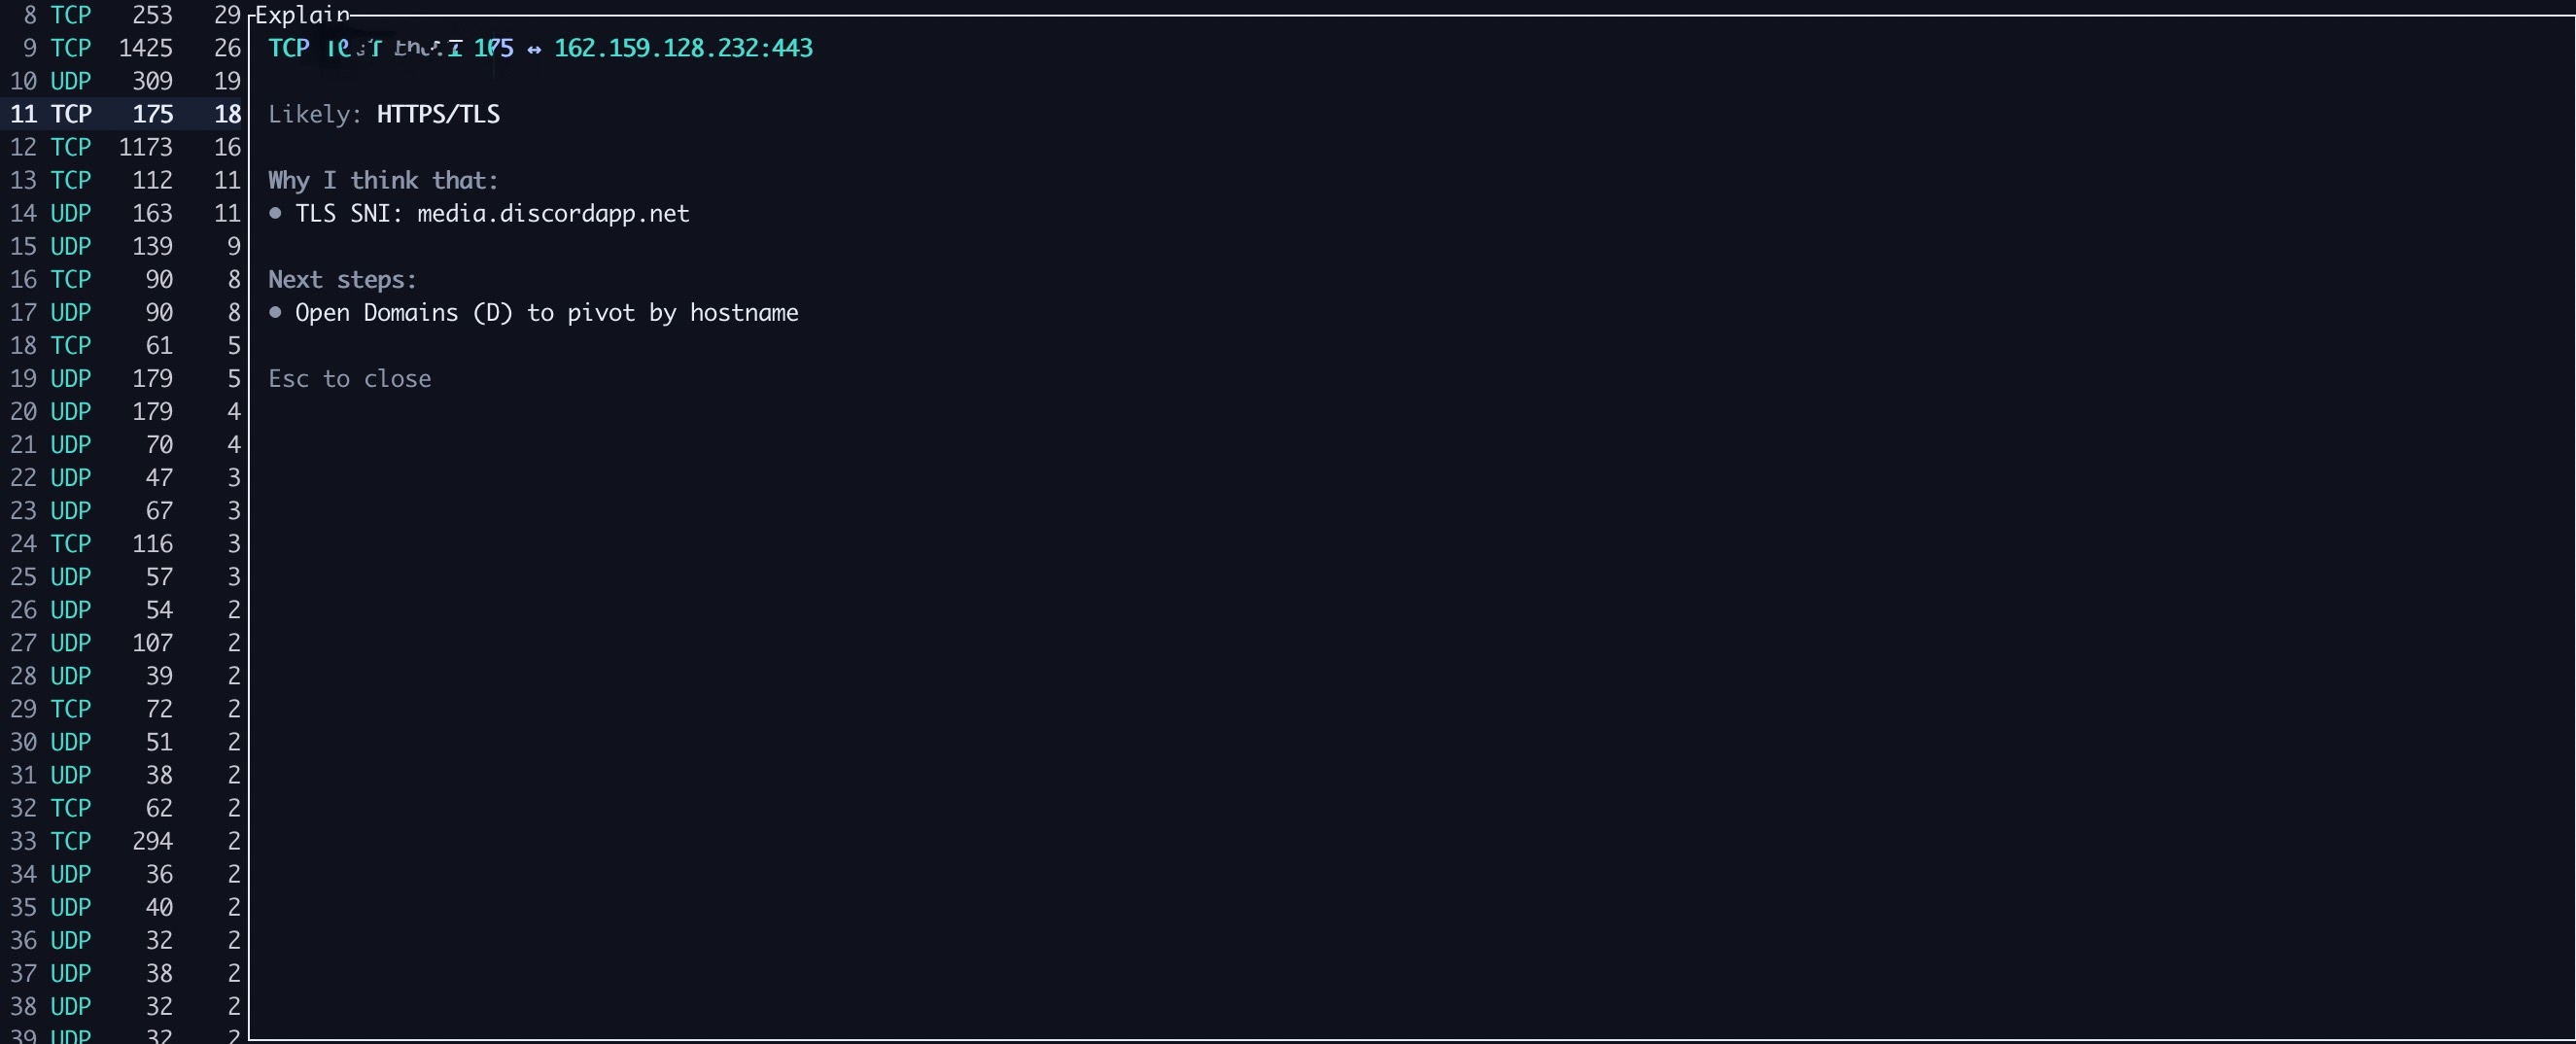
Развернуть / Объяснить (?) даёт контекст на простом английском относительно того, на что вы смотрите.
?, чтобы открыть Объяснение.Совет: нажмите h для справки и g для глоссария.
Загрузите бинарник из GitHub Releases:
git clone https://github.com/vignesh07/babyshark
cd babyshark/rust
cargo install --path . --force
babyshark --help
.pcap / .pcapng и просматривайте:
n / NDL/UL в списке потоков + download-heavy/upload-heavy/balanced в деталях (возврат к A>B/B>A, когда локальная сторона неоднозначна)T):
Загрузите предварительно собранный бинарник:
Предварительные требования:
tsharkgit clone https://github.com/vignesh07/babyshark
cd babyshark/rust
cargo install --path . --force
babyshark --help
cargo install --git https://github.com/vignesh07/babyshark --bin babyshark
tshark (требуется для --live)tshark — это официальный CLI Wireshark.
# macOS (Homebrew)
brew install wireshark
Debian/Ubuntu:
sudo apt-get update
sudo apt-get install -y tshark
Fedora:
sudo dnf install -y wireshark-cli
Arch:
sudo pacman -S wireshark-cli
Проверка:
tshark --version
tshark -D
Примечание по правам: захват в реальном времени может потребовать повышенных прав (sudo, права dumpcap или членство в группе wireshark). Если babyshark выводит ошибку прав доступа, следуйте выводимым им рекомендациям.
babyshark обновлён в git, но команда всё ещё выполняет старое поведениеЕсли вы устанавливали с помощью cargo install, после pull необходимо переустановить:
cd babyshark/rust
cargo install --path . --force
Попробуйте запустить с sudo:
sudo babyshark --live en0
Если это сработало, скорее всего, вам нужно настроить права на захват (dumpcap, группа wireshark и т.д.) в вашей ОС.
ips=0 для всегоЭто часто происходит, когда ответы DNS не видны (DoH/DoT или кеширование). Babyshark всё равно покажет Наблюдаемые IP (из потоков), используя подсказки TLS SNI / HTTP Host, если они доступны.
babyshark --pcap ./capture.pcap
babyshark --list-ifaces
babyshark --live en0
babyshark --live en0 --dfilter "tcp.port==443"
babyshark --live en0 --write-pcap /tmp/live.pcapng
Это текстовые примеры того, что вы увидите в TUI. IP-адреса/домены анонимизированы.
PCAP Viewer
babyshark   Overview  flows:114 packets:4227  tcp:on udp:on q=—
